


隐藏的图像处理漏洞如何在现实中针对特定用户

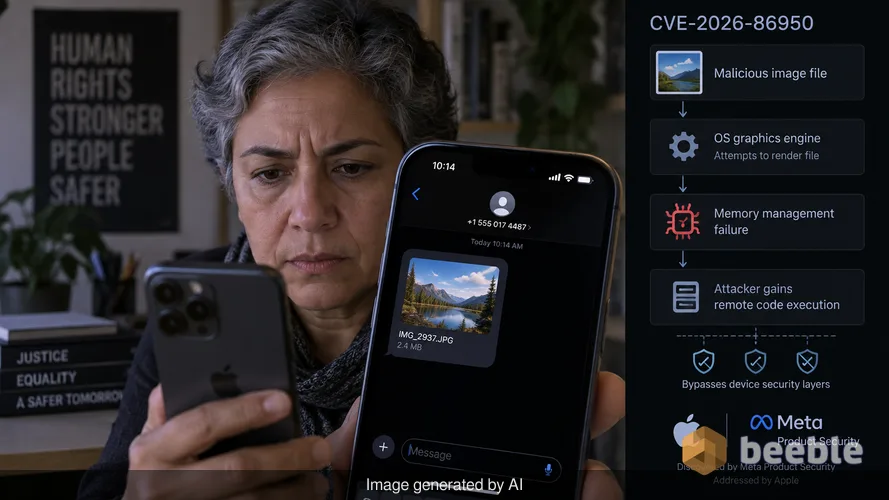
一名资深人权捍卫者通过私人即时通讯应用收到了一张看似无害的图像文件。设备没有崩溃,屏幕上也没有出现任何警告。在用户界面的背后,操作系统正尝试使用其内部图形引擎渲染该文件。这一常规过程触发了内存管理中的静默故障。攻击者借此获得了远程执行代码的能力,绕过了设备的内核安全层。这一场景描述了 CVE-2026-86950 的可能路径,这是苹果公司在收到其被用于高度针对性攻击的报告后,于近期修复的一个漏洞。
我上周通过加密渠道获悉了这一漏洞。我的联系人是一位与事件响应团队密切合作的安全研究员,他确认这种利用方式对普通用户并不构成广泛威胁。相反,它是一种针对特定高风险职业个人的“手术刀式”工具。这种区分对于保持冷静的安全态势非常重要。针对性攻击需要大量的资源和精确的执行。苹果公司通过将该漏洞利用描述为“极其复杂”来承认了这一现实。该公司将发现功劳归于 Meta 产品安全团队,这表明恶意文件可能通过 WhatsApp 或 Instagram 等图像处理作为持续后台任务的平台进行传播。
越界写入的技术剖析
该漏洞存在于 CoreGraphics 中,这是苹果在其整个生态系统中用于处理二维渲染的框架。CoreGraphics 负责从绘制文本到显示复杂的 PDF 文件和图像的一切事务。当程序处理文件时,它会为该任务分配特定数量的内存。当系统在该分配空间之外写入数据时,就会发生越界写入。这是一种经典的内存安全故障。如果攻击者确切知道数据将落在何处,他们就可以用自己的恶意代码覆盖关键的系统指令。
可以将系统内存想象成一系列贴有严格标签的储物柜。CoreGraphics 拥有其中一个储物柜的钥匙,用于存储图像数据。越界写入允许该框架越过墙壁,将物品放入相邻的储物柜中,而该储物柜可能属于另一个更敏感的进程。苹果通过实施改进的边界检查解决了这个问题。这一更改确保框架在每次数据写入发生之前都会验证其大小和目标位置。这个简单的验证步骤防止了导致任意代码执行的内存溢出。
为什么针对性攻击优先选择图形引擎
攻击者青睐 CoreGraphics 之类的组件,因为它们无处不在,而且通常在用户与之交互之前就已处理数据。许多通讯应用会自动生成图像预览。这意味着恶意代码在文件到达设备的那一刻就会运行。从威胁行为者的角度来看,这是一个完美的入口点。它不需要受害者进行任何主动点击或下载。攻击面非常广泛,因为 CoreGraphics 是操作系统的基础元素。如果你能攻破渲染引擎,通常就能攻破处理该引擎的整个应用程序。
在我分析高级持续性威胁 (APT) 的经验中,这些漏洞是攻击者工具箱中最有价值的资产。它们在设计上具有隐蔽性。用户永远不会看到权限提示或可疑的安装窗口。入侵发生在架构层面,即系统信任其内部框架的地方。苹果提到的“复杂性”是指该漏洞利用在实现对目标数据持久访问的同时保持不被发现的能力。
评估旧版设备的风险
苹果采取了不同寻常的举措,为旧版本的软件发布了补丁,包括 iOS 26 和 macOS Tahoe。这一决定反映了威胁的严重性。公司意识到许多组织和个人继续使用无法运行 iOS 27 的旧硬件。该漏洞影响范围广泛,从 iPhone 11 到第五代 iPad mini。在桌面端,macOS Tahoe 和 macOS Sequoia 都收到了更新。
这种对旧版支持的积极态度是对现代电子产品长寿命的一种对策。安全并不会因为新机型的出现而终止。对于企业设备管理员来说,这次更新是任务关键型的。单个未打补丁的设备会成为内部网络中的薄弱环节。如果高管在旅行中使用旧款 iPad,该设备就会成为国家级行为者或企业间谍组织的重点目标。iOS 26.7.1 和 macOS Tahoe 26.7.1 的补丁关闭了一个已经敞开了数月甚至数年的窗口。
2026年内存损坏的模式
CVE-2026-86950 并不是苹果今年面临的第一个内存相关问题。今年 2 月,该公司修复了动态链接器 dyld 中的一个漏洞,攻击者在复杂的攻击活动中也将其武器化。该漏洞编号为 CVE-2026-20700,CVSS 评分为 7.8。这些问题的反复出现表明,攻击者正将精力集中在苹果生态系统的最深层。他们正从应用层转向系统用于启动和渲染数据的核心库。
从风险角度来看,这一趋势表明网络边界是一个过时的概念。如果一个设备可以被单个图像文件攻破,那么本地网络的安全性就不如设备本身的完整性重要。这就是为什么零信任架构是必要的。在零信任环境中,即使是系统框架也不是隐含信任的。每项操作都经过验证,内存被严格分区,以防止一个受损进程影响整个系统。
立即缓解的实用步骤
除了打补丁外,高风险环境中的用户应考虑额外的防御层。如果您的工作涉及处理敏感数据或在有活跃数字监控的地区运行,以下步骤对于最小化攻击面是必要的:
- 启用锁定模式 (Lockdown Mode):这一苹果特有的功能专为可能成为复杂网络攻击目标的个人设计。它严格限制了某些功能,包括复杂的网络技术和图像渲染功能,以减少攻击者进入系统的途径。
- 禁用自动预览:在允许的通讯应用中,关闭自动下载或预览媒体文件的设置。这迫使您选择处理哪些文件,让您有机会在 CoreGraphics 接触数据之前验证来源。
- 审计旧版硬件:识别家庭或组织中运行旧操作系统的任何设备。确保它们已更新至 iOS 26.7.1 或该特定硬件可用的最新版本。如果设备太旧无法接收此补丁,它就是“有毒资产”,您应该将其从网络中移除。
- 定期重启设备:虽然许多现代漏洞利用具有持久性,但有些仅存在于临时内存中。定期重启可以清除某些类型的恶意软件,并强制系统重新加载其安全配置。
安全是一个不断堵塞船体漏洞的过程。CVE-2026-86950 代表了一个重大的漏洞,攻击者已经利用它登上了特定的船只。补丁是封堵它的唯一方法。即使您认为自己不是目标,现实中存在这种漏洞利用也意味着该代码现在已被更广泛的恶意行为者所知。始于针对性攻击的行为,往往会成为日后更广泛利用的模板。
来源
本报告依赖于以下实体的安全公告和技术文档:
- Apple Security Releases (September 2026)
- NIST National Vulnerability Database (CVE-2026-86950)
- Meta Product Security Research Blog
- MITRE ATT&CK Framework: Exploitation for Client Execution (T1203)
免责声明:本文仅供信息参考和教育目的。它不能替代专业的网络安全审计、取证调查或事件响应服务。在更改企业基础设施之前,请务必咨询认证的安全专业人员。




