


कैसे एक छिपे हुए इमेज प्रोसेसिंग दोष ने वास्तविक दुनिया में विशिष्ट उपयोगकर्ताओं को लक्षित किया

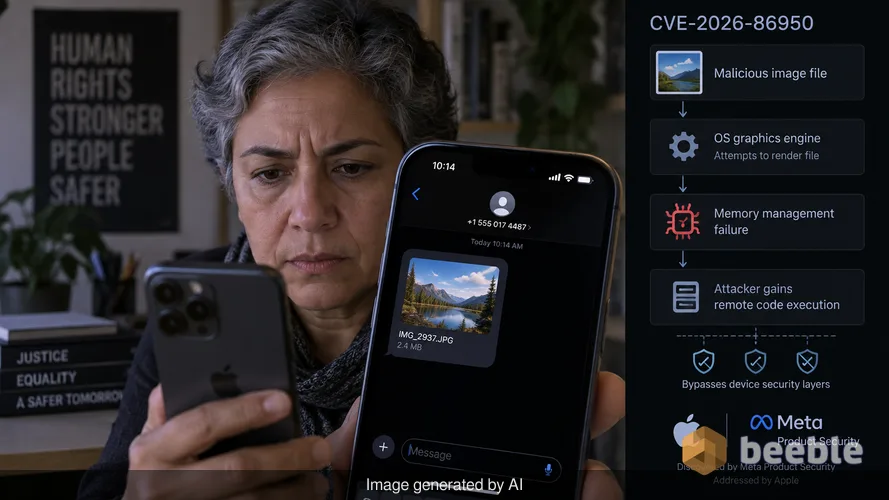
एक वरिष्ठ मानवाधिकार रक्षक को एक निजी मैसेजिंग ऐप के माध्यम से एक हानिरहित दिखने वाली इमेज फ़ाइल प्राप्त होती है। डिवाइस क्रैश नहीं होता है, और स्क्रीन पर कोई चेतावनी दिखाई नहीं देती है। यूजर इंटरफेस के पीछे, ऑपरेटिंग सिस्टम अपने आंतरिक ग्राफिक्स इंजन का उपयोग करके फ़ाइल को रेंडर करने का प्रयास करता है। यह नियमित प्रक्रिया मेमोरी प्रबंधन में एक मूक विफलता (silent failure) को ट्रिगर करती है। हमलावर डिवाइस की सुरक्षा परतों को दरकिनार करते हुए, दूरस्थ रूप से कोड निष्पादित करने की क्षमता प्राप्त कर लेता है। यह परिदृश्य CVE-2026-86950 के संभावित मार्ग का वर्णन करता है, एक ऐसी भेद्यता जिसे Apple ने हाल ही में अत्यधिक लक्षित हमलों में इसके उपयोग की रिपोर्ट के बाद संबोधित किया है।
मुझे पिछले सप्ताह एक एन्क्रिप्टेड चैनल के माध्यम से इस खामी की खबर मिली। मेरे संपर्क, एक सुरक्षा शोधकर्ता जो इंसिडेंट रिस्पांस टीमों के साथ मिलकर काम करते हैं, ने पुष्टि की कि यह शोषण औसत उपयोगकर्ता के लिए व्यापक खतरा नहीं है। इसके बजाय, यह विशिष्ट उच्च-जोखिम वाले व्यवसायों के व्यक्तियों के खिलाफ उपयोग किया जाने वाला एक सर्जिकल उपकरण है। शांत सुरक्षा स्थिति बनाए रखने के लिए यह अंतर महत्वपूर्ण है। एक लक्षित हमले के लिए महत्वपूर्ण संसाधनों और सटीक निष्पादन की आवश्यकता होती है। Apple ने इस शोषण को अत्यंत परिष्कृत (sophisticated) बताकर इस वास्तविकता को स्वीकार किया। कंपनी ने इस खोज का श्रेय Meta Product Security को दिया है, जिससे पता चलता है कि दुर्भावनापूर्ण फ़ाइलें WhatsApp या Instagram जैसे प्लेटफार्मों के माध्यम से यात्रा कर सकती हैं जहाँ इमेज प्रोसेसिंग एक निरंतर पृष्ठभूमि कार्य है।
आउट-ऑफ-बाउंड्स राइट (out-of-bounds write) की तकनीकी शारीरिक रचना
यह भेद्यता CoreGraphics के भीतर मौजूद है, जो Apple द्वारा अपने पूरे पारिस्थितिकी तंत्र में द्वि-आयामी रेंडरिंग को संभालने के लिए उपयोग किया जाने वाला फ्रेमवर्क है। CoreGraphics टेक्स्ट ड्राइंग से लेकर जटिल PDF फ़ाइलों और छवियों को प्रदर्शित करने तक हर चीज़ के लिए ज़िम्मेदार है। जब कोई प्रोग्राम किसी फ़ाइल को प्रोसेस करता है, तो वह उस कार्य के लिए मेमोरी की एक विशिष्ट मात्रा आवंटित करता है। एक आउट-ऑफ-बाउंड्स राइट तब होता है जब सिस्टम इस आवंटित स्थान की सीमाओं के बाहर डेटा लिखता है। यह एक क्लासिक मेमोरी सुरक्षा विफलता है। यदि हमलावर को पता है कि डेटा वास्तव में कहाँ गिरेगा, तो वे अपने स्वयं के दुर्भावनापूर्ण कोड के साथ महत्वपूर्ण सिस्टम निर्देशों को अधिलेखित (overwrite) कर सकते हैं।
सिस्टम मेमोरी को कड़ाई से लेबल किए गए स्टोरेज लॉकर की एक श्रृंखला के रूप में सोचें। इमेज डेटा स्टोर करने के लिए CoreGraphics के पास एक लॉकर की चाबी है। एक आउट-ऑफ-बाउंड्स राइट फ्रेमवर्क को दीवार के ऊपर से हाथ बढ़ाकर बगल के लॉकर में सामान रखने की अनुमति देता है, जो किसी अलग, अधिक संवेदनशील प्रक्रिया का हो सकता है। Apple ने बेहतर बाउंड्स चेकिंग लागू करके इस समस्या का समाधान किया। यह परिवर्तन सुनिश्चित करता है कि फ्रेमवर्क डेटा लिखने से पहले उसके आकार और गंतव्य की पुष्टि करे। यह सरल सत्यापन चरण मेमोरी ओवरफ्लो को रोकता है जिससे मनमाना कोड निष्पादन (arbitrary code execution) होता है।
लक्षित हमले ग्राफिक्स इंजन को प्राथमिकता क्यों देते हैं
हमलावर CoreGraphics जैसे घटकों का पक्ष लेते हैं क्योंकि वे व्यापक हैं और अक्सर उपयोगकर्ता के इंटरैक्ट करने से पहले ही डेटा को प्रोसेस करते हैं। कई मैसेजिंग ऐप स्वचालित रूप से छवियों के पूर्वावलोकन (previews) उत्पन्न करते हैं। इसका मतलब है कि जैसे ही फ़ाइल डिवाइस पर आती है, असुरक्षित कोड चलने लगता है। एक खतरे के कारक (threat actor) के दृष्टिकोण से, यह एक आदर्श प्रवेश बिंदु है। इसमें पीड़ित की ओर से किसी सक्रिय क्लिक या डाउनलोड की आवश्यकता नहीं होती है। हमले की सतह विस्तृत है क्योंकि CoreGraphics ऑपरेटिंग सिस्टम का एक मूलभूत तत्व है। यदि आप रेंडरिंग इंजन से समझौता कर सकते हैं, तो आप अक्सर उस इंजन को संभालने वाले पूरे एप्लिकेशन से समझौता कर सकते हैं।
उन्नत लगातार खतरों (APTs) का विश्लेषण करने के मेरे अनुभव में, ये कमजोरियां हमलावर के टूलकिट में सबसे मूल्यवान संपत्ति हैं। वे डिज़ाइन द्वारा गुप्त (stealthy) हैं। उपयोगकर्ता को कभी भी अनुमति संकेत या संदिग्ध इंस्टॉलेशन विंडो दिखाई नहीं देगी। उल्लंघन वास्तुशिल्प स्तर पर होता है, जहाँ सिस्टम अपने स्वयं के आंतरिक ढांचे पर भरोसा करता है। Apple जिस परिष्कार का उल्लेख करता है, वह लक्ष्य के डेटा तक निरंतर पहुंच प्राप्त करते हुए पता न चलने की शोषण की क्षमता को संदर्भित करता है।
पुराने उपकरणों के लिए जोखिम का आकलन
Apple ने अपने सॉफ़्टवेयर के पुराने संस्करणों के लिए पैच जारी करने का असामान्य कदम उठाया, जिसमें iOS 26 और macOS Tahoe शामिल हैं। यह निर्णय खतरे की गंभीरता को दर्शाता है। कंपनी जागरूक है कि कई संगठन और व्यक्ति पुराने हार्डवेयर का उपयोग करना जारी रखते हैं जो iOS 27 नहीं चला सकते। यह भेद्यता iPhone 11 से लेकर 5वीं पीढ़ी के iPad mini तक के उपकरणों की एक विस्तृत श्रृंखला को प्रभावित करती है। डेस्कटॉप पक्ष पर, macOS Tahoe और macOS Sequoia दोनों को अपडेट प्राप्त हुए।
लीगेसी सपोर्ट के लिए यह सक्रिय दृष्टिकोण आधुनिक इलेक्ट्रॉनिक्स के लंबे जीवनकाल के खिलाफ एक जवाबी उपाय है। सुरक्षा केवल इसलिए समाप्त नहीं हो जाती क्योंकि एक नया मॉडल मौजूद है। एक कॉर्पोरेट बेड़े प्रबंधक के लिए, यह अपडेट मिशन-महत्वपूर्ण है। एक अकेला बिना पैच वाला उपकरण आंतरिक नेटवर्क में एक कमजोर कड़ी के रूप में कार्य करता है। यदि कोई कार्यकारी यात्रा के लिए पुराने iPad का उपयोग करता है, तो वह डिवाइस राज्य-प्रायोजित अभिनेताओं या कॉर्पोरेट जासूसी समूहों के लिए एक उच्च-मूल्य वाला लक्ष्य बन जाता है। iOS 26.7.1 और macOS Tahoe 26.7.1 के लिए पैच उस खिड़की को बंद कर देता है जो महीनों, यदि वर्षों नहीं, तो खुली थी।
2026 में मेमोरी भ्रष्टाचार का पैटर्न
CVE-2026-86950 इस साल Apple द्वारा सामना की गई पहली मेमोरी-संबंधित समस्या नहीं है। फरवरी में, कंपनी ने dyld, डायनेमिक लिंकर में एक खामी को पैच किया था, जिसे हमलावरों ने परिष्कृत अभियानों में भी हथियार बनाया था। उस खामी को CVE-2026-20700 के रूप में ट्रैक किया गया था, जिसका CVSS स्कोर 7.8 था। इन मुद्दों की पुनरावृत्ति बताती है कि हमलावर Apple पारिस्थितिकी तंत्र की सबसे गहरी परतों पर अपना ध्यान केंद्रित कर रहे हैं। वे एप्लिकेशन लेयर से दूर और उन कोर लाइब्रेरी की ओर बढ़ रहे हैं जिनका उपयोग सिस्टम डेटा को बूट और रेंडर करने के लिए करता है।
जोखिम के दृष्टिकोण से, यह प्रवृत्ति दर्शाती है कि नेटवर्क परिधि एक अप्रचलित अवधारणा है। यदि किसी डिवाइस से केवल एक इमेज फ़ाइल द्वारा समझौता किया जा सकता है, तो स्थानीय नेटवर्क की सुरक्षा डिवाइस की अखंडता की तुलना में कम मायने रखती है। यही कारण है कि एक ज़ीरो ट्रस्ट आर्किटेक्चर आवश्यक है। ज़ीरो ट्रस्ट वातावरण में, सिस्टम फ्रेमवर्क पर भी स्पष्ट रूप से भरोसा नहीं किया जाता है। प्रत्येक क्रिया को सत्यापित किया जाता है, और एक समझौता की गई प्रक्रिया को पूरे सिस्टम को प्रभावित करने से रोकने के लिए मेमोरी को कड़ाई से विभाजित किया जाता है।
तत्काल शमन के लिए व्यावहारिक कदम
पैचिंग के अलावा, उच्च-जोखिम वाले वातावरण में उपयोगकर्ताओं को सुरक्षा की अतिरिक्त परतों पर विचार करना चाहिए। यदि आपके काम में संवेदनशील डेटा को संभालना या सक्रिय डिजिटल निगरानी वाले क्षेत्रों में काम करना शामिल है, तो आपके हमले की सतह को कम करने के लिए निम्नलिखित कदम आवश्यक हैं:
- लॉकडाउन मोड सक्षम करें: यह Apple-विशिष्ट सुविधा उन व्यक्तियों के लिए डिज़ाइन की गई है जिन्हें परिष्कृत साइबर हमलों द्वारा लक्षित किया जा सकता है। यह हमलावर के सिस्टम में प्रवेश करने के तरीकों को कम करने के लिए जटिल वेब प्रौद्योगिकियों और इमेज रेंडरिंग सुविधाओं सहित कुछ कार्यात्मकताओं को कड़ाई से सीमित करता है।
- स्वचालित पूर्वावलोकन अक्षम करें: मैसेजिंग एप्लिकेशन में जो इसकी अनुमति देते हैं, उस सेटिंग को बंद कर दें जो स्वचालित रूप से मीडिया फ़ाइलों को डाउनलोड या पूर्वावलोकन करती है। यह आपको यह चुनने के लिए मजबूर करता है कि किन फ़ाइलों को प्रोसेस करना है, जिससे आपको CoreGraphics द्वारा डेटा को छूने से पहले स्रोत को सत्यापित करने का मौका मिलता है।
- पुराने हार्डवेयर का ऑडिट करें: अपने घर या संगठन में उन उपकरणों की पहचान करें जो पुराने ऑपरेटिंग सिस्टम चला रहे हैं। सुनिश्चित करें कि वे iOS 26.7.1 या उस विशिष्ट हार्डवेयर के लिए उपलब्ध नवीनतम संस्करण में अपडेट किए गए हैं। यदि कोई उपकरण इस पैच को प्राप्त करने के लिए बहुत पुराना है, तो वह एक विषाक्त संपत्ति है और आपको उसे नेटवर्क से हटा देना चाहिए।
- डिवाइस को नियमित रूप से रीबूट करें: जबकि कई आधुनिक शोषण स्थायी होते हैं, कुछ केवल अस्थायी मेमोरी में रहते हैं। समय-समय पर रीबूट कुछ प्रकार के मैलवेयर को साफ कर सकते हैं और सिस्टम को अपने सुरक्षा कॉन्फ़िगरेशन को फिर से लोड करने के लिए मजबूर कर सकते हैं।
सुरक्षा जहाज के पतवार में छेद बंद करने की एक निरंतर प्रक्रिया है। CVE-2026-86950 एक महत्वपूर्ण छेद का प्रतिनिधित्व करता है जिसका उपयोग हमलावरों ने पहले ही विशिष्ट जहाजों पर चढ़ने के लिए किया है। पैच ही इसे सील करने का एकमात्र तरीका है। भले ही आप मानते हों कि आप लक्ष्य नहीं हैं, वास्तविक दुनिया में इस शोषण का अस्तित्व होने का मतलब है कि कोड अब दुर्भावनापूर्ण अभिनेताओं की एक विस्तृत श्रृंखला के लिए ज्ञात है। जो एक लक्षित हमले के रूप में शुरू होता है वह अक्सर बाद में व्यापक शोषण के लिए एक टेम्पलेट बन जाता है।
स्रोत
यह रिपोर्ट निम्नलिखित संस्थाओं की सुरक्षा सलाह और तकनीकी दस्तावेजों पर निर्भर करती है:
- Apple Security Releases (September 2026)
- NIST National Vulnerability Database (CVE-2026-86950)
- Meta Product Security Research Blog
- MITRE ATT&CK Framework: Exploitation for Client Execution (T1203)
अस्वीकरण: यह लेख केवल सूचनात्मक और शैक्षिक उद्देश्यों के लिए है। यह पेशेवर साइबर सुरक्षा ऑडिट, फोरेंसिक जांच या इंसिडेंट रिस्पांस सेवा की जगह नहीं लेता है। एंटरप्राइज़ इंफ्रास्ट्रक्चर में बदलाव करने से पहले हमेशा प्रमाणित सुरक्षा पेशेवर से परामर्श लें।



आप दूसरी तरफ देखिए।
हमारा एंड-टू-एंड एन्क्रिप्टेड ईमेल और क्लाउड स्टोरेज समाधान सुरक्षित डेटा एक्सचेंज का सबसे शक्तिशाली माध्यम प्रदान करता है, जो आपके डेटा की सुरक्षा और गोपनीयता सुनिश्चित करता है।
/ एक नि: शुल्क खाता बनाएं
