


Come un difetto nascosto nell'elaborazione delle immagini ha preso di mira utenti specifici nel mondo reale

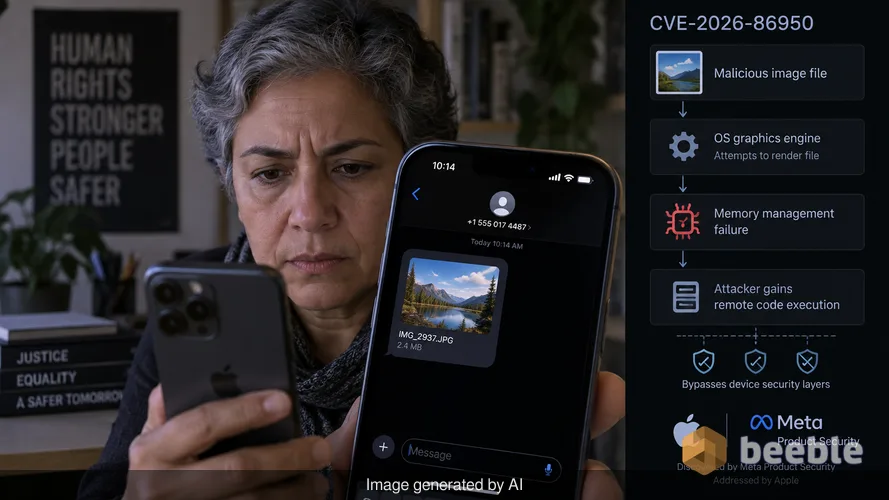
Un difetto senior dei diritti umani riceve un file immagine apparentemente innocuo tramite un'app di messaggistica privata. Il dispositivo non si blocca e non appare alcun avviso sullo schermo. Dietro l'interfaccia utente, il sistema operativo tenta di renderizzare il file utilizzando il proprio motore grafico interno. Questo processo di routine innesca un guasto silenzioso nella gestione della memoria. L'attaccante acquisisce la capacità di eseguire codice da remoto, aggirando i livelli di sicurezza del dispositivo. Questo scenario descrive il probabile percorso per la CVE-2026-86950, una vulnerabilità che Apple ha recentemente risolto dopo segnalazioni del suo utilizzo in attacchi altamente mirati.
Ho ricevuto notizia di questa falla attraverso un canale crittografato la scorsa settimana. Il mio contatto, un ricercatore di sicurezza che lavora a stretto contatto con i team di risposta agli incidenti, ha confermato che lo sfruttamento non è una minaccia diffusa per l'utente medio. Si tratta invece di uno strumento chirurgico utilizzato contro individui in specifiche professioni ad alto rischio. Questa distinzione è importante per mantenere una postura di sicurezza calma. Un attacco mirato richiede risorse significative ed un'esecuzione precisa. Apple ha riconosciuto questa realtà descrivendo l'exploit come estremamente sofisticato. L'azienda ha accreditato Meta Product Security per la scoperta, il che suggerisce che i file malevoli potrebbero aver viaggiato attraverso piattaforme come WhatsApp o Instagram, dove l'elaborazione delle immagini è un'attività costante in background.
L'anatomia tecnica di una scrittura fuori dai limiti (out-of-bounds write)
La vulnerabilità risiede in CoreGraphics, il framework che Apple utilizza per gestire il rendering bidimensionale in tutto il suo ecosistema. CoreGraphics è responsabile di tutto, dal disegno del testo alla visualizzazione di file PDF e immagini complessi. Quando un programma elabora un file, alloca una quantità specifica di memoria per quel compito. Una scrittura fuori dai limiti si verifica quando il sistema scrive dati al di fuori dei confini di questo spazio allocato. Si tratta di un classico fallimento della sicurezza della memoria. Se un attaccante sa esattamente dove atterreranno i dati, può sovrascrivere istruzioni critiche del sistema con il proprio codice malevolo.
Pensate alla memoria di sistema come a una serie di armadietti rigorosamente etichettati. CoreGraphics ha la chiave di un armadietto per memorizzare i dati delle immagini. Una scrittura fuori dai limiti consente al framework di scavalcare la parete e posizionare oggetti nell'armadietto adiacente, che potrebbe appartenere a un processo diverso e più sensibile. Apple ha risolto il problema implementando un controllo dei limiti migliorato. Questa modifica garantisce che il framework verifichi le dimensioni e la destinazione di ogni scrittura di dati prima che avvenga. Questo semplice passaggio di verifica previene l'overflow di memoria che porta all'esecuzione di codice arbitrario.
Perché gli attacchi mirati danno priorità ai motori grafici
Gli attaccanti prediligono componenti come CoreGraphics perché sono pervasivi e spesso elaborano i dati prima ancora che l'utente vi interagisca. Molte app di messaggistica generano automaticamente anteprime delle immagini. Ciò significa che il codice vulnerabile viene eseguito nel momento in cui il file arriva sul dispositivo. Dal punto di vista di un attore di minacce, questo è un punto di ingresso perfetto. Non richiede clic o download attivi da parte della vittima. La superficie di attacco è ampia perché CoreGraphics è un elemento fondamentale del sistema operativo. Se riesci a compromettere il motore di rendering, spesso puoi compromettere l'intera applicazione che gestisce quel motore.
Nella mia esperienza di analisi delle Minacce Persistenti Avanzate (APT), queste vulnerabilità sono le risorse più preziose nel kit di strumenti di un attaccante. Sono furtive per progettazione. Un utente non vedrà mai una richiesta di autorizzazione o una finestra di installazione sospetta. La violazione avviene a livello architettonico, dove il sistema si fida dei propri framework interni. La sofisticatezza menzionata da Apple si riferisce alla capacità dell'exploit di rimanere invisibile pur ottenendo un accesso persistente ai dati del bersaglio.
Valutazione del rischio per i dispositivi legacy
Apple ha intrapreso l'insolito passo di rilasciare patch per le versioni precedenti del suo software, inclusi iOS 26 e macOS Tahoe. Questa decisione riflette la gravità della minaccia. L'azienda è consapevole che molte organizzazioni e individui continuano a utilizzare hardware più vecchio che non può eseguire iOS 27. La vulnerabilità interessa una vasta gamma di dispositivi, dall'iPhone 11 all'iPad mini di quinta generazione. Sul lato desktop, sia macOS Tahoe che macOS Sequoia hanno ricevuto aggiornamenti.
Questo approccio proattivo al supporto legacy è una contromisura contro la lunga durata dei moderni dispositivi elettronici. La sicurezza non finisce solo perché esiste un modello più recente. Per un gestore di flotte aziendali, questo aggiornamento è fondamentale per la missione. Un singolo dispositivo non patchato funge da anello debole nella rete interna. Se un dirigente utilizza un vecchio iPad per viaggiare, quel dispositivo diventa un bersaglio di alto valore per attori sponsorizzati dallo stato o gruppi di spionaggio industriale. La patch per iOS 26.7.1 e macOS Tahoe 26.7.1 chiude una finestra che è rimasta aperta per mesi, se non anni.
Il modello di corruzione della memoria nel 2026
La CVE-2026-86950 non è il primo problema relativo alla memoria che Apple ha affrontato quest'anno. A febbraio, l'azienda ha corretto una falla in dyld, il linker dinamico, che gli attaccanti hanno armato in campagne sofisticate. Quella falla, tracciata come CVE-2026-20700, aveva un punteggio CVSS di 7.8. La ricorrenza di questi problemi suggerisce che gli attaccanti stiano concentrando i loro sforzi sui livelli più profondi dell'ecosistema Apple. Si stanno spostando dal livello applicativo verso le librerie core che il sistema utilizza per l'avvio e il rendering dei dati.
Dal punto di vista del rischio, questa tendenza dimostra che il perimetro di rete è un concetto obsoleto. Se un dispositivo può essere compromesso da un singolo file immagine, la sicurezza della rete locale conta meno dell'integrità del dispositivo stesso. Ecco perché è necessaria un'architettura Zero Trust. In un ambiente Zero Trust, nemmeno un framework di sistema è implicitamente considerato affidabile. Ogni azione viene verificata e la memoria è rigorosamente partizionata per evitare che un processo compromesso influenzi l'intero sistema.
Passaggi pratici per una mitigazione immediata
A parte l'applicazione delle patch, gli utenti in ambienti ad alto rischio dovrebbero considerare ulteriori livelli di difesa. Se il vostro lavoro comporta la gestione di dati sensibili o operate in regioni con sorveglianza digitale attiva, i seguenti passaggi sono necessari per ridurre al minimo la superficie di attacco:
- Abilitare la Modalità di Isolamento (Lockdown Mode): Questa funzione specifica di Apple è progettata per individui che potrebbero essere presi di mira da attacchi informatici sofisticati. Limita rigorosamente alcune funzionalità, incluse tecnologie web complesse e funzioni di rendering delle immagini, per ridurre i modi in cui un attaccante può entrare nel sistema.
- Disabilitare le Anteprime Automatiche: Nelle applicazioni di messaggistica che lo consentono, disattivate l'impostazione che scarica o visualizza automaticamente le anteprime dei file multimediali. Questo vi costringe a scegliere quali file elaborare, offrendovi la possibilità di verificare la fonte prima che CoreGraphics tocchi i dati.
- Controllare l'Hardware Legacy: Identificate tutti i dispositivi nella vostra casa o organizzazione che eseguono sistemi operativi più vecchi. Assicuratevi che siano aggiornati a iOS 26.7.1 o all'ultima versione disponibile per quell'hardware specifico. Se un dispositivo è troppo vecchio per ricevere questa patch, è una risorsa tossica e dovreste rimuoverlo dalla rete.
- Riavviare Regolarmente i Dispositivi: Sebbene molti exploit moderni siano persistenti, alcuni risiedono solo nella memoria temporanea. Riavvii periodici possono eliminare certi tipi di malware e costringere il sistema a ricaricare le sue configurazioni di sicurezza.
La sicurezza è un processo continuo di chiusura delle falle nello scafo di una nave. La CVE-2026-86950 rappresenta un buco significativo che gli attaccanti hanno già utilizzato per abbordare imbarcazioni specifiche. La patch è l'unico modo per sigillarlo. Anche se ritenete di non essere un bersaglio, l'esistenza di questo exploit nel mondo reale significa che il codice è ora noto a una gamma più ampia di attori malevoli. Ciò che inizia come un attacco mirato diventa spesso un modello per uno sfruttamento più ampio in seguito.
Fonti
Questo rapporto si basa su avvisi di sicurezza e documentazione tecnica dei seguenti enti:
- Apple Security Releases (Settembre 2026)
- NIST National Vulnerability Database (CVE-2026-86950)
- Meta Product Security Research Blog
- MITRE ATT&CK Framework: Exploitation for Client Execution (T1203)
Dichiarazione di non responsabilità: Questo articolo è solo a scopo informativo ed educativo. Non sostituisce un audit di sicurezza informatica professionale, un'indagine forense o un servizio di risposta agli incidenti. Consultare sempre un professionista della sicurezza certificato prima di apportare modifiche all'infrastruttura aziendale.



Ci vediamo dall'altra parte.
La nostra soluzione di archiviazione e-mail crittografata end-to-end fornisce i mezzi più potenti per lo scambio sicuro dei dati, garantendo la sicurezza e la privacy dei tuoi dati.
/ Creare un account gratuito
