


Πώς ένα προαιρετικό πακέτο SNMP άνοιξε μια κερκόπορτα σε παγκόσμιους διακομιστές αλληλογραφίας

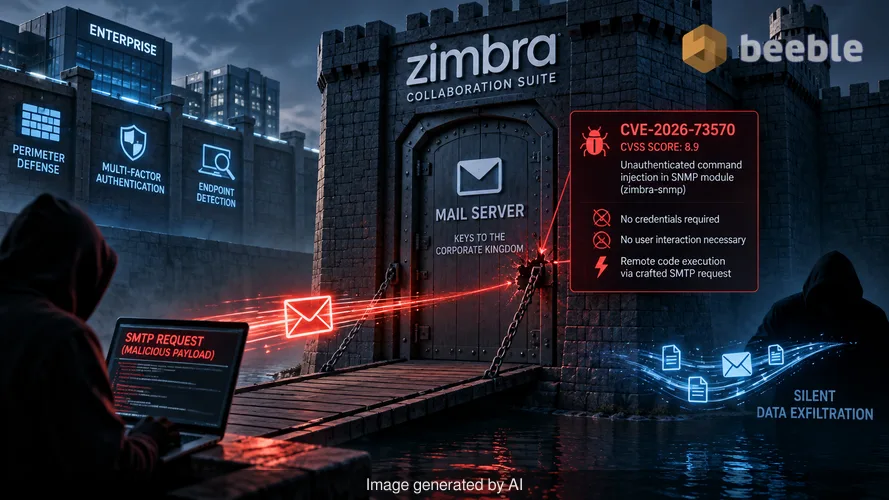
Οι επιχειρήσεις δαπανούν εκατομμύρια δολάρια σε περιμετρική άμυνα, έλεγχο ταυτότητας πολλαπλών παραγόντων και εξελιγμένη ανίχνευση τελικών σημείων. Αντιμετωπίζουν τον διακομιστή αλληλογραφίας ως ένα οχυρωμένο θησαυροφυλάκιο, επειδή περιέχει τα κλειδιά του εταιρικού βασιλείου. Ωστόσο, ένα μεμονωμένο ελάττωμα έγχυσης εντολών χωρίς έλεγχο ταυτότητας σε ένα προαιρετικό στοιχείο απέδειξε πρόσφατα ότι ακόμη και η πιο ακριβή ψηφιακή τάφρος αποτυγχάνει όταν η κινητή γέφυρα έχει ελαττωματικό μάνταλο. Αυτό είναι το αρχιτεκτονικό παράδοξο της σύγχρονης ασφάλειας αλληλογραφίας. Ένα σύστημα σχεδιασμένο να διευκολύνει την επικοινωνία γίνεται ο πρωταρχικός φορέας για σιωπηλή εξαγωγή δεδομένων εξαιτίας ενός παραμελημένου πακέτου.
Η Microsoft Security Research εντόπισε πρόσφατα μια εκστρατεία που στοχεύει περιπτώσεις του Zimbra Collaboration Suite (ZCS). Οι επιτιθέμενοι χρησιμοποίησαν ως όπλο το CVE-2026-73570, μια ευπάθεια με βαθμολογία CVSS 8.9. Αυτό το ελάττωμα υπάρχει στη μονάδα ειδοποιήσεων του Simple Network Management Protocol (SNMP). Όταν ένας διακομιστής έχει εγκατεστημένο το πακέτο zimbra-snmp, ένας επιτιθέμενος μπορεί να στείλει ένα ειδικά διαμορφωμένο αίτημα SMTP για να προκαλέσει απομακρυσμένη εκτέλεση κώδικα. Δεν απαιτούνται διαπιστευτήρια. Δεν είναι απαραίτητη καμία αλληλεπίδραση με τον χρήστη. Ο διακομιστής απλώς επεξεργάζεται το email και παραδίδει τον έλεγχο στον αντίπαλο.
Ο μηχανισμός μιας σιωπηλής έγχυσης
Στο παρασκήνιο, η ευπάθεια πηγάζει από τον τρόπο με τον οποίο το Zimbra διαχειρίζεται τις ειδοποιήσεις SNMP. Το Simple Network Management Protocol είναι ένα βιομηχανικό πρότυπο για την παρακολούθηση συσκευών συνδεδεμένων στο δίκτυο, αλλά σε αυτό το πλαίσιο, λειτουργεί ως ψηφιακός Δούρειος Ίππος. Το ελάττωμα επιτρέπει σε έναν επιτιθέμενο να εισάγει εντολές λειτουργικού συστήματος μέσω της διαδικασίας παράδοσης αλληλογραφίας. Στέλνοντας ένα κακόβουλο μήνυμα SMTP, ο δράστης αναγκάζει την υπηρεσία Zimbra να εκτελέσει αυθαίρετο κώδικα με τα προνόμια του λογαριασμού zimbra.
Εξέτασα την αλυσίδα εκμετάλλευσης με μια αξιόπιστη πηγή μέσω μιας κρυπτογραφημένης με PGP συνομιλίας στο Signal την περασμένη εβδομάδα. Η απλότητα της εκτέλεσης είναι αυτό που την καθιστά τόσο επικίνδυνη. Σε αρχιτεκτονικό επίπεδο, ο διακομιστής αλληλογραφίας αναμένει από το πρωτόκολλο SMTP να χειρίζεται αυστηρά τη δρομολόγηση μηνυμάτων. Δεν αναμένει ότι αυτό το μήνυμα θα αλληλεπιδράσει με τα υποκείμενα εργαλεία διαχείρισης του λειτουργικού συστήματος. Όταν το πακέτο zimbra-snmp είναι ενεργό, το όριο μεταξύ του επιπέδου εφαρμογής και του λειτουργικού συστήματος διαλύεται. Κατά συνέπεια, ένας επιτιθέμενος αποκτά άμεσο πάτημα χωρίς να χρειάζεται να παρακάμψει ούτε ένα αίτημα κωδικού πρόσβασης ή να εξαπατήσει μέσω phishing ούτε έναν υπάλληλο.
Ένας αγώνας δρόμου ενάντια στον χρόνο αποκάλυψης
Ο συγχρονισμός είναι το παν στην πληροφόρηση απειλών. Η Zimbra εξέδωσε μια διόρθωση (patch) για αυτό το ελάττωμα στην έκδοση 10.1.20 στις 20 Ιουλίου 2026. Ωστόσο, η δημόσια αποκάλυψη δεν συνέβη μέχρι τις 13 Αυγούστου 2026. Η Microsoft εντόπισε μια έξαρση δραστηριότητας κατά τη διάρκεια αυτού του συγκεκριμένου διαστήματος. Μεταξύ 28 Ιουλίου και 7 Αυγούστου, δύο ξεχωριστά εργαλεία σάρωσης άρχισαν να διερευνούν τη διαδρομή έγχυσης. Αυτές δεν ήταν τυχαίες προσπάθειες. Ήταν ακριβείς, εκτός ζώνης (out-of-band) επικυρώσεις για να δουν ποιοι διακομιστές ήταν ευάλωτοι πριν ξεκινήσει η πλήρης εκμετάλλευση.
Αυτή η συμπεριφορά υπογραμμίζει μια αντιδραστική πραγματικότητα για πολλά τμήματα πληροφορικής. Οι επιτιθέμενοι συχνά παρακολουθούν τις κυκλοφορίες διορθώσεων και εκτελούν διαφορική ανάλυση στον κώδικα για να βρουν την ευπάθεια που διορθώθηκε. Βρίσκουν την τρύπα πριν καν το κοινό αντιληφθεί ότι υπήρχε τρύπα. Σε αυτή την περίπτωση, οι επιτιθέμενοι είχαν ένα παράθυρο τριών εβδομάδων για να δράσουν στις σκιές. Μέχρι τη στιγμή που η Υπηρεσία Κυβερνοασφάλειας και Ασφάλειας Υποδομών των ΗΠΑ (CISA) πρόσθεσε το ελάττωμα στον κατάλογο Γνωστών Εκμεταλλευόμενων Ευπαθειών, η ζημιά είχε ήδη γίνει για πολλούς οργανισμούς.
Πλεονασμός και επιμονή στο γραμματοκιβώτιο
Μετά την επιτυχή εκμετάλλευση, οι επιτιθέμενοι δεν πήραν απλώς μερικά αρχεία και έφυγαν. Έχτισαν ένα «σπίτι». Η Microsoft παρατήρησε την εγκατάσταση JSP web shells τόσο στις διαδρομές εφαρμογών Jetty όσο και στις διαδρομές mailboxd. Η χρήση πολλαπλών διαδρομών είναι μια κοινή στρατηγική για πλεονασμό. Εάν ένας διαχειριστής ασφαλείας βρει ένα shell σε έναν τυπικό κατάλογο, μπορεί να σταματήσει να ψάχνει, ενώ το δεύτερο shell παραμένει ενεργό σε μια λιγότερο προφανή διαδρομή.
Από την άποψη του κινδύνου, αυτά τα web shells παρέχουν επίμονη απομακρυσμένη πρόσβαση. Οι δράστες χρησιμοποίησαν αυτά τα shells για να κλιμακώσουν τα προνόμια και να κατεβάσουν πρόσθετα κακόβουλα φορτία μέσω curl ή wget. Επίσης, δημιούργησαν διαδραστικά reverse shells, τα οποία τους επιτρέπουν να πληκτρολογούν εντολές απευθείας στον παραβιασμένο διακομιστή. Ο στόχος ήταν σαφής: πλήρης έλεγχος του περιβάλλοντος αλληλογραφίας. Απέκτησαν πρόσβαση σε δεδομένα γραμματοκιβωτίου, συνέλεξαν μυστικά ελέγχου ταυτότητας και δημιούργησαν αρχεία ευαίσθητων επικοινωνιών για μεταγενέστερη μεταφορά. Αυτό το επίπεδο πρόσβασης θέτει σε κίνδυνο ολόκληρη την τριάδα CIA, καθώς η εμπιστευτικότητα, η ακεραιότητα και η διαθεσιμότητα χάνονται όλες για τον επιτιθέμενο.
Το ανθρώπινο τείχος προστασίας και το όριο του αυτοματισμού
Συχνά μιλάμε για το ανθρώπινο τείχος προστασίας ως την πρωταρχική άμυνα ενάντια στο phishing, αλλά τεχνικά ελαττώματα όπως το CVE-2026-73570 αφαιρούν εντελώς τον άνθρωπο από την εξίσωση. Ένας διαχειριστής θα μπορούσε να έχει το πιο συνειδητοποιημένο προσωπικό ασφαλείας στον κόσμο, ωστόσο ο διακομιστής θα έπεφτε και πάλι εξαιτίας ενός πακέτου παρακολούθησης παρασκηνίου. Αυτός είναι ο λόγος για τον οποίο είναι απαραίτητη μια αρχιτεκτονική μηδενικής εμπιστοσύνης (zero trust). Εάν η εσωτερική υπηρεσία αλληλογραφίας αντιμετωπίζεται όπως ένας πορτιέρης σε VIP κλαμπ αντιμετωπίζει έναν επισκέπτη —ποτέ δεν εμπιστεύεται, πάντα επαληθεύει— η πλευρική μετακίνηση μετά από μια αρχική παραβίαση είναι πολύ πιο δύσκολη.
Προληπτικά μιλώντας, το πακέτο zimbra-snmp είναι ένα παράδειγμα της «σκοτεινής ύλης» του εταιρικού δικτύου. Είναι ένα προαιρετικό στοιχείο που πολλοί διαχειριστές μπορεί να μην γνωρίζουν καν ότι εκτελείται. Εάν ένα πακέτο δεν είναι απαραίτητο για τις καθημερινές λειτουργίες, θα πρέπει να αφαιρείται για να μειωθεί η επιφάνεια επίθεσης. Κάθε επιπλέον γραμμή κώδικα και κάθε προαιρετικό βοηθητικό πρόγραμμα είναι ένα πιθανό σημείο εισόδου για έναν επίμονο δράστη απειλών. Μια ανθεκτική στάση ασφαλείας απαιτεί να γνωρίζετε ακριβώς τι είναι εγκατεστημένο και γιατί βρίσκεται εκεί.
Πρακτικά βήματα για ανάκαμψη και θωράκιση
Εάν διαχειρίζεστε ένα περιβάλλον Zimbra, η εφαρμογή της διόρθωσης είναι μόνο το πρώτο βήμα. Επειδή αυτό το ελάττωμα έγινε αντικείμενο εκμετάλλευσης στον πραγματικό κόσμο πριν από τη δημόσια αποκάλυψη, μια καθαρή διόρθωση δεν εγγυάται έναν καθαρό διακομιστή. Πρέπει να υποθέσετε ότι ένας επιτιθέμενος μπορεί να έχει ήδη εδραιώσει την παρουσία του. Η εγκληματολογική ανάλυση του περιβάλλοντος είναι ο μόνος τρόπος για να διασφαλιστεί η ακεραιότητα των δεδομένων.
Ξεκινήστε ελέγχοντας το αρχείο "/var/log/zimbra.log". Αναζητήστε μη αναμενόμενες επανεκκινήσεις των υπηρεσιών Zimbra, καθώς η εκμετάλλευση συχνά προκαλεί κατάρρευση ή χειροκίνητη επανεκκίνηση από τον επιτιθέμενο για να σταθεροποιήσει τα shells του. Αναζητήστε νέα ή τροποποιημένα αρχεία JSP στους καταλόγους webapps των Jetty και mailboxd. Αυτά τα αρχεία έχουν συχνά τυχαία ονόματα ή μιμούνται νόμιμα αρχεία συστήματος για να αποφύγουν την ανίχνευση.
Πέρα από τον άμεσο καθαρισμό, σκεφτείτε τις ακόλουθες ενέργειες:
- Ελέγξτε όλα τα εγκατεστημένα πακέτα Zimbra και αφαιρέστε το zimbra-snmp εάν η παρακολούθηση SNMP δεν αποτελεί κρίσιμη απαίτηση για την αποστολή.
- Εφαρμόστε τμηματοποίηση δικτύου για να διασφαλίσετε ότι ο διακομιστής αλληλογραφίας δεν μπορεί να ξεκινήσει εξερχόμενες συνδέσεις προς αυθαίρετες διευθύνσεις IP.
- Επιβάλετε λεπτομερή καταγραφή για όλες τις δραστηριότητες της γραμμής εντολών που σχετίζονται με τον λογαριασμό υπηρεσίας zimbra.
- Πραγματοποιήστε πλήρη επαναφορά διαπιστευτηρίων για όλους τους λογαριασμούς διαχειριστή, καθώς τα μυστικά ελέγχου ταυτότητας ήταν πρωταρχικός στόχος κατά τη διάρκεια των επιθέσεων που παρατηρήθηκαν.
Το τοπίο των απειλών γεμίζει όλο και περισσότερο με δράστες που περιμένουν το κενό μεταξύ μιας διόρθωσης και μιας δημόσιας ειδοποίησης. Εάν το πρόγραμμα διαχείρισης ευπαθειών σας αντιδρά μόνο στους τίτλους των ειδήσεων, είστε ήδη πίσω. Η πραγματική ασφάλεια συμβαίνει στις ήσυχες στιγμές μεταξύ των αποκαλύψεων, όπου ελέγχετε τις ρυθμίσεις σας και αφαιρείτε τα περιττά εργαλεία που οι επιτιθέμενοι λατρεύουν να εκμεταλλεύονται.
Πηγές
- Microsoft Security Research Report on Zimbra Exploitation
- CERT Polska Security Advisory for CVE-2026-73570
- CISA Known Exploited Vulnerabilities Catalog
- Zimbra Collaboration Suite Version 10.1.20 Release Notes
- MITRE ATT&CK Framework: T1190 (Exploit Public-Facing Application) and T1505.003 (Web Shell)
Αποποίηση ευθύνης: Αυτό το άρθρο προορίζεται μόνο για ενημερωτικούς και εκπαιδευτικούς σκοπούς και δεν αντικαθιστά έναν επαγγελματικό έλεγχο κυβερνοασφάλειας ή μια υπηρεσία απόκρισης σε περιστατικά.



Τα λέμε στην άλλη πλευρά.
Η από άκρη σε άκρη κρυπτογραφημένη λύση ηλεκτρονικού ταχυδρομείου και αποθήκευσης στο cloud παρέχει τα πιο ισχυρά μέσα ασφαλούς ανταλλαγής δεδομένων, εξασφαλίζοντας την ασφάλεια και το απόρρητο των δεδομένων σας.
/ Εγγραφείτε δωρεάν
