


Как дополнительный пакет SNMP открыл бэкдор в глобальные почтовые серверы

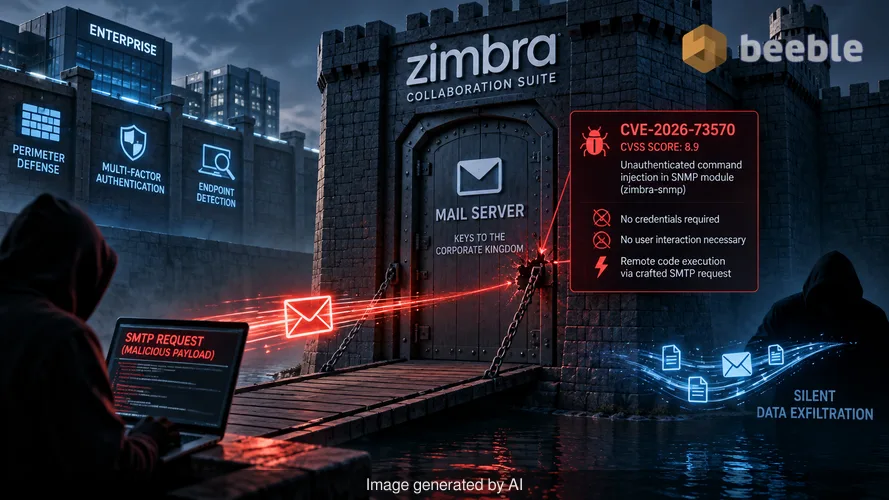
Предприятия тратят миллионы долларов на защиту периметра, многофакторную аутентификацию и сложные системы обнаружения угроз на конечных точках. Они относятся к почтовому серверу как к укрепленному хранилищу, поскольку в нем хранятся ключи от корпоративного королевства. Однако недавняя уязвимость внедрения команд без аутентификации в необязательном компоненте доказала, что даже самый дорогой цифровой ров бесполезен, если у подъемного моста неисправна защелка. В этом заключается архитектурный парадокс современной безопасности электронной почты. Система, предназначенная для облегчения коммуникации, становится основным вектором скрытой эксфильтрации данных из-за одного заброшенного пакета.
Microsoft Security Research недавно выявила кампанию, нацеленную на экземпляры Zimbra Collaboration Suite (ZCS). Злоумышленники использовали CVE-2026-73570 — уязвимость с оценкой CVSS 8.9. Этот недостаток существует в модуле уведомлений протокола SNMP (Simple Network Management Protocol). Если на сервере установлен пакет zimbra-snmp, злоумышленник может отправить специально сформированный SMTP-запрос для запуска удаленного выполнения кода. Учетные данные не требуются. Взаимодействие с пользователем не нужно. Сервер просто обрабатывает электронное письмо и передает контроль противнику.
Механизм скрытой инъекции
За кулисами уязвимость проистекает из того, как Zimbra обрабатывает уведомления SNMP. Протокол SNMP является отраслевым стандартом для мониторинга сетевых устройств, но в данном контексте он выступает в роли цифрового троянского коня. Ошибка позволяет злоумышленнику внедрять команды операционной системы через процесс доставки почты. Отправляя вредоносное SMTP-сообщение, субъект заставляет службу Zimbra выполнять произвольный код с привилегиями учетной записи zimbra.
На прошлой неделе я обсудил цепочку эксплойтов с доверенным источником через PGP-зашифрованный чат в Signal. Простота исполнения — вот что делает ее такой опасной. На архитектурном уровне почтовый сервер ожидает, что протокол SMTP будет строго обрабатывать маршрутизацию сообщений. Он не ожидает, что это сообщение будет взаимодействовать с базовыми инструментами управления ОС. Когда пакет zimbra-snmp активен, граница между прикладным уровнем и операционной системой стирается. В результате злоумышленник немедленно закрепляется в системе, не нуждаясь в обходе паролей или фишинге сотрудников.
Гонка со временем раскрытия
В разведке угроз время решает все. Zimbra выпустила патч для этой уязвимости в версии 10.1.20 еще 20 июля 2026 года. Однако публичное раскрытие произошло только 13 августа 2026 года. Microsoft зафиксировала всплеск активности именно в этот интервал. В период с 28 июля по 7 августа два отдельных инструмента сканирования начали прощупывать путь внедрения. Это не были случайные попытки. Это были точные внеполосные проверки, чтобы увидеть, какие серверы уязвимы, до начала полноценной атаки.
Такое поведение подчеркивает реактивную реальность для многих ИТ-отделов. Злоумышленники часто отслеживают выпуски патчей и проводят дифференциальный анализ кода, чтобы найти исправленную уязвимость. Они находят дыру еще до того, как общественность узнает о ее существовании. В данном случае у злоумышленников было трехнедельное окно для работы в тени. К тому времени, когда Агентство по кибербезопасности и инфраструктурной безопасности США (CISA) добавило уязвимость в свой каталог известных эксплуатируемых уязвимостей, для многих организаций ущерб уже был нанесен.
Избыточность и устойчивость в почтовом ящике
После успешной эксплуатации злоумышленники не просто забрали несколько файлов и ушли. Они обустроились. Microsoft наблюдала развертывание веб-шеллов JSP в путях приложений Jetty и mailboxd. Использование нескольких путей — распространенная стратегия для обеспечения избыточности. Если администратор безопасности найдет один шелл в стандартном каталоге, он может прекратить поиски, в то время как второй шелл останется активным в менее очевидном месте.
С точки зрения рисков, эти веб-шеллы обеспечивают постоянный удаленный доступ. Субъекты использовали их для повышения привилегий и загрузки дополнительных вредоносных полезных нагрузок через curl или wget. Они также устанавливали интерактивные обратные шеллы (reverse shells), которые позволяют вводить команды напрямую на скомпрометированном сервере. Цель была ясна: полный контроль над почтовой средой. Они получали доступ к данным почтовых ящиков, собирали секреты аутентификации и создавали архивы конфиденциальных сообщений для последующей передачи. Такой уровень доступа компрометирует всю триаду CIA, так как конфиденциальность, целостность и доступность теряются для атакующего.
Человеческий фактор и пределы автоматизации
Мы часто говорим о «человеческом файрволе» как о первичной защите от фишинга, но технические недостатки, такие как CVE-2026-73570, полностью исключают человека из уравнения. У администратора может быть самый сознательный в плане безопасности персонал в мире, но сервер все равно падет из-за фонового пакета мониторинга. Вот почему необходима архитектура нулевого доверия (Zero Trust). Если к внутренней почтовой службе относиться так, как вышибала в VIP-клубе относится к гостю — никогда не доверять, всегда проверять — горизонтальное перемещение после первоначального взлома становится намного сложнее.
Говоря проактивно, пакет zimbra-snmp является примером «темной материи» корпоративной сети. Это дополнительный компонент, о работе которого многие админы могут даже не подозревать. Если пакет не является необходимым для ежедневных операций, его следует удалить, чтобы сократить поверхность атаки. Каждая лишняя строка кода и каждая дополнительная утилита — это потенциальная точка входа для настойчивого злоумышленника. Устойчивая позиция безопасности требует точного знания того, что установлено и зачем оно там находится.
Практические шаги по восстановлению и укреплению защиты
Если вы управляете средой Zimbra, установка патча — это только первый шаг. Поскольку эта уязвимость эксплуатировалась в реальных условиях до публичного раскрытия, чистый патч не гарантирует чистоту сервера. Вы должны исходить из того, что злоумышленник, возможно, уже закрепился в системе. Судебно-медицинский анализ среды — единственный способ обеспечить целостность данных.
Начните с просмотра файла "/var/log/zimbra.log". Ищите неожиданные перезапуски служб Zimbra, так как эксплойт часто вызывает сбой или ручной перезапуск злоумышленником для стабилизации своих шеллов. Ищите новые или измененные файлы JSP в каталогах webapps Jetty и mailboxd. Эти файлы часто имеют случайные имена или имитируют легитимные системные файлы, чтобы избежать обнаружения.
Помимо немедленной очистки, рассмотрите следующие действия:
- Проведите аудит всех установленных пакетов Zimbra и удалите zimbra-snmp, если мониторинг SNMP не является критически важным требованием.
- Внедрите сегментацию сети, чтобы почтовый сервер не мог инициировать исходящие соединения с произвольными IP-адресами.
- Настройте детализированное логирование всех действий в командной строке, связанных с учетной записью службы zimbra.
- Проведите полный сброс учетных данных для всех административных аккаунтов, так как секреты аутентификации были основной целью в ходе наблюдаемых атак.
Ландшафт угроз все чаще заполняется субъектами, которые выжидают промежуток между выпуском патча и официальным уведомлением. Если ваша программа управления уязвимостями реагирует только на заголовки новостей, вы уже отстали. Настоящая безопасность создается в моменты затишья между раскрытиями, когда вы проводите аудит своих конфигураций и удаляете ненужные инструменты, которые так любят эксплуатировать хакеры.
Источники
- Microsoft Security Research Report on Zimbra Exploitation
- CERT Polska Security Advisory for CVE-2026-73570
- CISA Known Exploited Vulnerabilities Catalog
- Zimbra Collaboration Suite Version 10.1.20 Release Notes
- MITRE ATT&CK Framework: T1190 (Exploit Public-Facing Application) and T1505.003 (Web Shell)
Отказ от ответственности: Данная статья предназначена исключительно для информационных и образовательных целей и не заменяет профессиональный аудит кибербезопасности или услуги по реагированию на инциденты.



До встречи на другой стороне.
Наше решение для электронной почты и облачного хранения данных со сквозным шифрованием обеспечивает наиболее мощные средства безопасного обмена данными, гарантируя их сохранность и конфиденциальность.
/ Создать бесплатный аккаунт
