


可选的 SNMP 软件包如何为全球邮件服务器打开后门

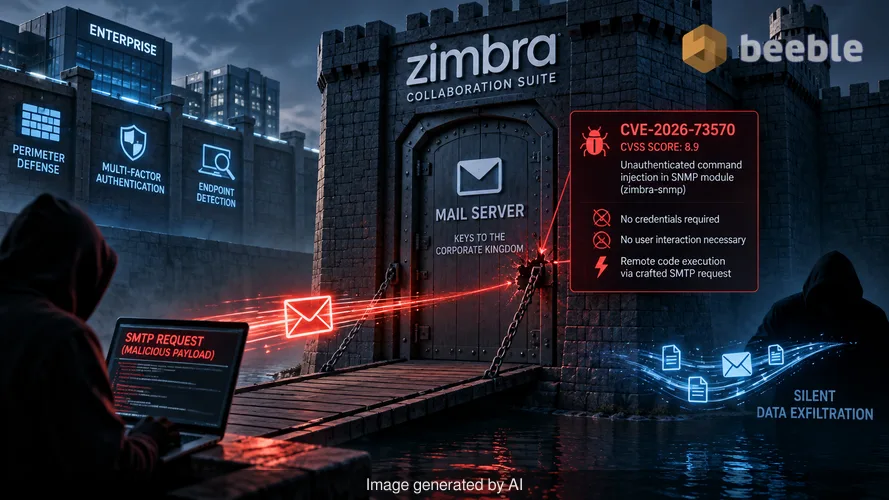
企业在边界防御、多因素身份验证和复杂的终端检测上投入了数百万美元。他们将邮件服务器视为坚固的金库,因为它掌握着通往企业王国的钥匙。然而,最近一个可选组件中出现的未经身份验证的命令注入漏洞证明,当吊桥的插销出现故障时,即使是最昂贵的数字护城河也会失效。这就是现代邮件安全的架构悖论:一个旨在促进通信的系统,却因为一个被忽视的软件包,成为了静默数据外泄的主要矢量。
微软安全研究中心(Microsoft Security Research)最近发现了一项针对 Zimbra 协作套件(ZCS)实例的攻击活动。攻击者利用了 CVE-2026-73570 漏洞,其 CVSS 评分高达 8.9。该漏洞存在于简单网络管理协议(SNMP)通知模块中。当服务器安装了 zimbra-snmp 软件包时,攻击者可以发送特制的 SMTP 请求来触发远程代码执行。无需凭据,无需用户交互。服务器只需处理该邮件,便会将控制权移交给对手。
静默注入的机制
在幕后,该漏洞源于 Zimbra 处理 SNMP 通知的方式。简单网络管理协议是监控网络连接设备的行业标准,但在这种情况下,它充当了数字特洛伊木马。该漏洞允许攻击者通过邮件投递过程注入操作系统命令。通过发送恶意的 SMTP 消息,攻击者强制 Zimbra 服务以 zimbra 账户权限执行任意代码。
上周,我与一位可靠的消息人士通过 PGP 加密的 Signal 线程审查了该漏洞利用链。执行的简单性正是其危险所在。在架构层面,邮件服务器期望 SMTP 协议严格处理消息路由,并不期望该消息与底层操作系统管理工具进行交互。当 zimbra-snmp 软件包处于活动状态时,应用层与操作系统之间的边界便消失了。因此,攻击者无需绕过任何密码提示或对任何员工进行网络钓鱼,即可立即获得立足点。
与披露时间的赛跑
在威胁情报中,时机就是一切。Zimbra 于 2026 年 7 月 20 日在 10.1.20 版本中发布了针对此漏洞的补丁。然而,直到 2026 年 8 月 13 日才进行公开披露。微软在这一特定间隔内发现了活动激增。在 7 月 28 日至 8 月 7 日期间,两个独立的扫描工具开始探测注入路径。这些并非随机尝试,而是精确的带外验证,旨在全方位漏洞利用开始前查看哪些服务器存在漏洞。
这种行为突显了许多 IT 部门面临的被动现实。攻击者经常监控补丁发布,并对代码进行差异分析以寻找修复的漏洞。他们在公众意识到漏洞存在之前就找到了漏洞。在这种情况下,攻击者有三周的时间在阴影中操作。等到美国网络安全和基础设施安全局(CISA)将该漏洞加入其“已知被利用漏洞”目录时,许多组织的损失已经造成。
邮箱中的冗余与持久化
在成功利用漏洞后,攻击者并没有只拿走几个文件就离开。他们建立了一个“家”。微软观察到攻击者在 Jetty 和 mailboxd 应用路径中部署了 JSP Web Shell。使用多个路径是常见的冗余策略。如果安全管理员在标准目录中发现了一个 Shell,他们可能会停止寻找,而第二个 Shell 则在不太明显的路径中保持活跃。
从风险角度来看,这些 Web Shell 提供了持久的远程访问。攻击者利用这些 Shell 提升权限,并通过 curl 或 wget 下载额外的恶意载荷。他们还建立了交互式反向 Shell,允许他们直接在受损服务器中输入命令。目标很明确:完全控制邮件环境。他们访问邮箱数据,收集身份验证机密,并创建敏感通信存档以便稍后转移。这种级别的访问损害了整个 CIA 三要素,因为机密性、完整性和可用性都向攻击者敞开了大门。
人为防火墙与自动化的局限
我们经常谈论人为防火墙是防御网络钓鱼的主要防线,但像 CVE-2026-73570 这样的技术缺陷将人完全排除在等式之外。管理员可能拥有世界上最具安全意识的员工,但服务器仍会因为一个后台监控软件包而沦陷。这就是为什么零信任架构是必要的。如果内部邮件服务像 VIP 俱乐部保镖对待客人一样——永不信任,始终验证——那么初始受损后的横向移动就会困难得多。
从主动防御的角度来看,zimbra-snmp 软件包是企业网络“暗物质”的一个例子。它是一个可选组件,许多管理员甚至可能不知道它正在运行。如果一个软件包对于日常运营不是必需的,就应该将其移除以减少攻击面。每一行额外的代码和每一个可选工具都是持续威胁攻击者的潜在入口。有韧性的安全态势需要确切知道安装了什么以及为什么要安装它。
恢复与加固的务实步骤
如果你管理 Zimbra 环境,打补丁只是第一步。由于该漏洞在公开披露前已被野外利用,干净的补丁并不保证服务器是干净的。你必须假设攻击者可能已经建立了存在感。对环境进行取证分析是确保数据完整性的唯一方法。
首先检查 "/var/log/zimbra.log" 文件。寻找 Zimbra 服务意外重启的迹象,因为漏洞利用经常触发崩溃或由攻击者手动重启以稳定其 Shell。在 Jetty 和 mailboxd 的 webapps 目录中搜索新建或修改的 JSP 文件。这些文件通常具有随机名称或模仿合法的系统文件以规避检测。
除了立即清理外,请考虑以下行动:
- 审计所有已安装的 Zimbra 软件包,如果 SNMP 监控不是关键业务需求,请移除 zimbra-snmp。
- 实施网络分段,确保邮件服务器无法发起到任意 IP 地址的出站连接。
- 对与 zimbra 服务账户相关的所有命令行活动实施细粒度日志记录。
- 对所有管理账户进行全面的凭据重置,因为身份验证机密是观察到的攻击中的主要目标。
威胁态势中充斥着越来越多的攻击者,他们等待着补丁发布与公开通告之间的空隙。如果你的漏洞管理计划只对新闻头条做出反应,那么你已经落后了。真正的安全发生在披露之间的寂静时刻,那时你需要审计配置并移除攻击者喜爱的那些不必要的工具。
来源
- Microsoft Security Research Report on Zimbra Exploitation
- CERT Polska Security Advisory for CVE-2026-73570
- CISA Known Exploited Vulnerabilities Catalog
- Zimbra Collaboration Suite Version 10.1.20 Release Notes
- MITRE ATT&CK Framework: T1190 (Exploit Public-Facing Application) and T1505.003 (Web Shell)
免责声明:本文仅供信息和教育目的,不能替代专业的网络安全审计或事件响应服务。




