


Kuidas valikuline SNMP-pakett avas tagaukse globaalsetesse meiliserveritesse

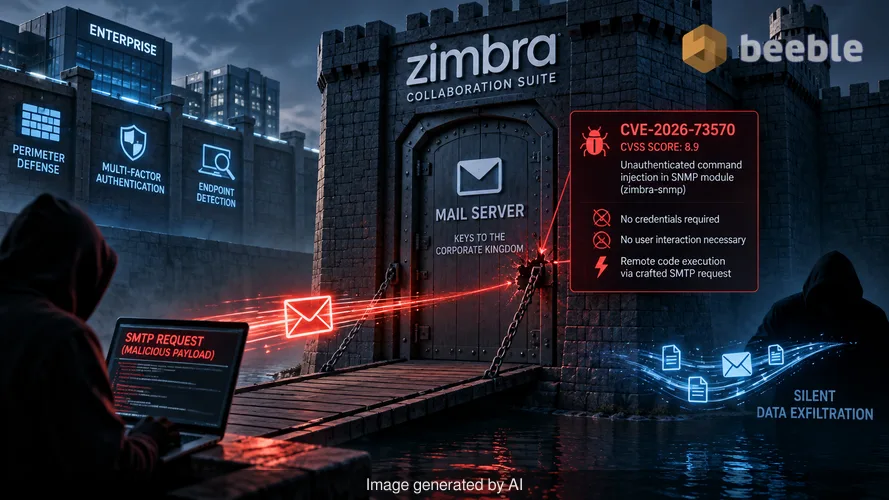
Ettevõtted kulutavad miljoneid dollareid perimeetri kaitsele, mitmefaktorilisele autentimisele ja keerukale lõppseadmete tuvastamisele. Nad kohtlevad meiliserverit kui kindlustatud hoidlat, sest see sisaldab võtmeid korporatiivsesse kuningriiki. Kuid hiljuti tõestas üks autentimata käskude sisestamise viga (command injection) valikulises komponendis, et isegi kõige kallim digitaalne vallikraav ebaõnnestub, kui tõstesillal on vigane riiv. See on kaasaegse meiliturbe arhitektuuriline paradoks. Süsteem, mis on loodud suhtluse hõlbustamiseks, muutub ühe tähelepanuta jäetud paketi tõttu peamiseks varjatud andmelekke vektoriks.
Microsoft Security Research tuvastas hiljuti kampaania, mis on suunatud Zimbra Collaboration Suite (ZCS) instantsidele. Ründajad kasutasid relvana haavatavust CVE-2026-73570, mille CVSS-skoor on 8,9. See viga asub Simple Network Management Protocol (SNMP) teavitusmoodulis. Kui serverisse on installitud zimbra-snmp pakett, saab ründaja saata spetsiaalselt koostatud SMTP-päringu, et käivitada koodi kaugkäivitus (RCE). Kredentsiaale pole vaja. Kasutaja sekkumine pole vajalik. Server lihtsalt töötleb e-kirja ja annab kontrolli vastasele üle.
Varjatud süstimise mehhanism
Kulisside taga tuleneb haavatavus sellest, kuidas Zimbra käsitleb SNMP-teavitusi. Simple Network Management Protocol on tööstusstandard võrku ühendatud seadmete jälgimiseks, kuid selles kontekstis toimib see digitaalse Trooja hobusena. Viga võimaldab ründajal süstida operatsioonisüsteemi käske läbi meiliedastusprotsessi. Saates pahatahtliku SMTP-sõnumi, sunnib ründaja Zimbra teenust käivitama suvalist koodi zimbra konto õigustega.
Vaatasin eelmisel nädalal ekspluadi ahela läbi usaldusväärse allikaga PGP-krüpteeritud Signal-vestluses. Selle teostamise lihtsus ongi see, mis teeb selle nii ohtlikuks. Arhitektuurilisel tasandil eeldab meiliserver, et SMTP-protokoll tegeleb rangelt sõnumite marsruutimisega. See ei eelda, et sõnum suhtleks aluseks olevate OS-i haldustööriistadega. Kui zimbra-snmp pakett on aktiivne, siis piir rakenduskihi ja operatsioonisüsteemi vahel hajub. Selle tulemusena saavad ründajad kohese tugipunkti, ilma et peaksid mööda minema ühestki parooliviibast või püüdma õnge ühegi töötaja andmeid.
Võidujooks avalikustamise kellaga
Ohuluures on ajastus kõik. Zimbra väljastas selle vea paranduse versioonis 10.1.20 20. juulil 2026. Avalikustamine toimus aga alles 13. augustil 2026. Microsoft tuvastas aktiivsuse kasvu just selles ajavahemikus. 28. juuli ja 7. augusti vahel hakkasid kaks eraldiseisvat skaneerimistööriista uurima süstimisteed. Need ei olnud juhuslikud katsed. Need olid täpsed, ribavälised (out-of-band) valideerimised, et näha, millised serverid on haavatavad enne täieliku ründe algust.
See käitumine rõhutab paljude IT-osakondade reaktiivset tegelikkust. Ründajad jälgivad sageli paranduste väljastamist ja teostavad koodi diferentsiaalanalüüsi, et leida parandatud haavatavus. Nad leiavad augu enne, kui avalikkus on teadlik, et auk üldse eksisteeris. Sel juhul oli ründajatel kolmenädalane aken varjus tegutsemiseks. Selleks ajaks, kui USA küberjulgeoleku ja infrastruktuuri turvalisuse agentuur (CISA) lisas vea oma teadaolevalt ekspluateeritud haavatavuste kataloogi, oli kahju paljude organisatsioonide jaoks juba tehtud.
Redundantsus ja püsivus postkastis
Pärast edukat ekspluateerimist ei võtnud ründajad lihtsalt mõnda faili ega lahkunud. Nad ehitasid endale kodu. Microsoft täheldas JSP veebikestade (web shells) paigaldamist nii Jetty kui ka mailboxd rakenduste teedele. Mitme tee kasutamine on tavaline strateegia redundantsuse tagamiseks. Kui turvaadministraator leiab ühe kesta standardsest kataloogist, võib ta otsimise lõpetada, samal ajal kui teine kest jääb aktiivseks vähem ilmses asukohas.
Riski seisukohast pakuvad need veebikestad püsivat kaugjuurdepääsu. Ründajad kasutasid neid kestasid õiguste suurendamiseks ja täiendavate pahatahtlike failide allalaadimiseks curli või wgeti kaudu. Nad lõid ka interaktiivsed pöördühendused (reverse shells), mis võimaldavad neil trükkida käske otse kompromiteeritud serverisse. Eesmärk oli selge: täielik kontroll meilikeskkonna üle. Nad pääsesid ligi postkasti andmetele, kogusid autentimissaladusi ja lõid arhiive tundlikust suhtlusest hilisemaks edastamiseks. Selline juurdepääsu tase kompromiteerib kogu CIA triaadi, kuna konfidentsiaalsus, terviklus ja kättesaadavus on kõik ründajale kaotatud.
Inimtulemüür ja automatiseerimise piirid
Me räägime sageli inimtulemüürist kui peamisest kaitsest andmepüügi vastu, kuid tehnilised vead nagu CVE-2026-73570 eemaldavad inimese võrrandist täielikult. Administraatoril võib olla maailma kõige turvateadlikum personal, kuid server langeb ikkagi taustal töötava seirepaketi tõttu. Seetõttu on vajalik nullusaldus-arhitektuur (zero trust architecture). Kui sisemist meiliteenust koheldakse nii, nagu VIP-klubi turvamees kohtleb külalist — mitte kunagi usaldades, alati kontrollides —, on külgsuunaline liikumine pärast esmast kompromiteerimist palju raskem.
Proaktiivselt rääkides on zimbra-snmp pakett näide korporatiivvõrgu "tumedast ainest". See on valikuline komponent, mille töötamisest paljud administraatorid ei pruugi isegi teada. Kui pakett pole igapäevaseks tööks hädavajalik, tuleks see ründepinna vähendamiseks eemaldada. Iga täiendav koodirida ja iga valikuline utiliit on potentsiaalne sisenemispunkt püsivale ründajale. Vastupidav turvahoiak nõuab täpset teadmist, mis on installitud ja miks see seal on.
Praktilised sammud taastumiseks ja tugevdamiseks
Kui haldate Zimbra keskkonda, on parandamine vaid esimene samm. Kuna seda viga ekspluateeriti laialdaselt enne avalikustamist, ei taga puhas parandus puhast serverit. Peate eeldama, et ründaja võib olla juba kohaloleku saavutanud. Keskkonna kohtuekspertiis on ainus viis andmete tervikluse tagamiseks.
Alustage faili "/var/log/zimbra.log" ülevaatamisest. Otsige Zimbra teenuste ootamatuid taaskäivitusi, kuna ekspluatatsioon põhjustab sageli krahhi või ründaja poolt tehtud manuaalse taaskäivituse kestadest stabiilsuse saavutamiseks. Otsige uusi või muudetud JSP-faile Jetty ja mailboxd webapps kataloogides. Nendel failidel on tuvastamise vältimiseks sageli juhuslikud nimed või nad imiteerivad legitiimseid süsteemifaile.
Lisaks vahetule puhastamisele kaaluge järgmisi tegevusi:
- Auditeerige kõiki installitud Zimbra pakette ja eemaldage zimbra-snmp, kui SNMP-seire ei ole kriitiline nõue.
- Rakendage võrgu segmenteerimine, et meiliserver ei saaks algatada väljuvaid ühendusi suvalistele IP-aadressidele.
- Kehtestage üksikasjalik logimine kõigile zimbra teenusekontoga seotud käsurea tegevustele.
- Viige läbi kõigi administratiivkontode täielik kredentsiaalide lähtestamine, kuna autentimissaladused olid vaadeldud rünnakute peamine sihtmärk.
Ohumaastik on üha enam täidetud ründajatega, kes ootavad tühimikku paranduse ja avaliku teavituse vahel. Kui teie haavatavuste haldusprogramm reageerib ainult uudiste pealkirjadele, olete juba hiljaks jäänud. Tõeline turvalisus toimub vaiksetel hetkedel avalikustamiste vahel, mil auditeerite oma konfiguratsioone ja eemaldate mittevajalikud tööriistad, mida ründajad armastavad ära kasutada.
Allikad
- Microsoft Security Research Report on Zimbra Exploitation
- CERT Polska Security Advisory for CVE-2026-73570
- CISA Known Exploited Vulnerabilities Catalog
- Zimbra Collaboration Suite Version 10.1.20 Release Notes
- MITRE ATT&CK Framework: T1190 (Exploit Public-Facing Application) and T1505.003 (Web Shell)
Hoiatus: See artikkel on mõeldud ainult informatiivseks ja harivaks otstarbeks ning ei asenda professionaalset küberjulgeoleku auditit ega intsidentidele reageerimise teenust.



Kohtumiseni teisel poolel.
Meie läbivalt krüpteeritud e-posti ja pilvesalvestuse lahendus pakub kõige võimsamaid vahendeid turvaliseks andmevahetuseks, tagades teie andmete turvalisuse ja privaatsuse.
/ Tasuta konto loomin
