


Kaip pasirenkamas SNMP paketas atvėrė galines duris į pasaulinius pašto serverius

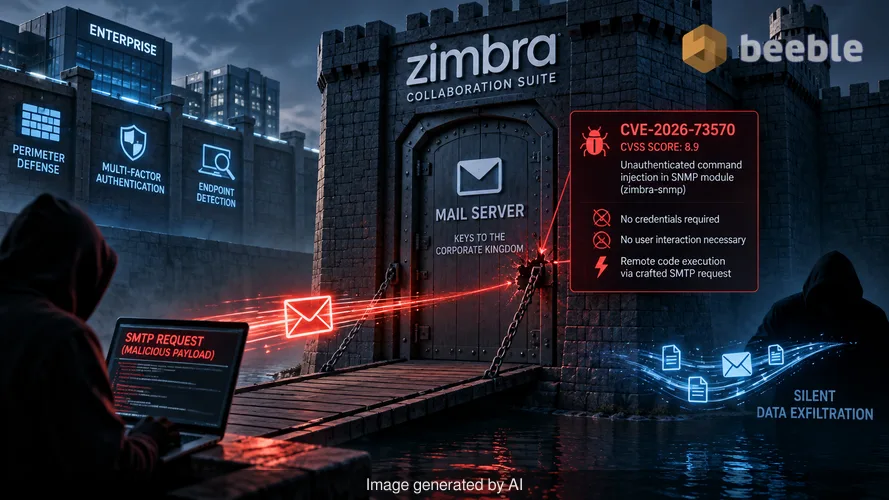
Įmonės išleidžia milijonus dolerių perimetro apsaugai, kelių veiksnių autentifikavimui ir sudėtingam galinių įrenginių aptikimui. Jos traktuoja pašto serverį kaip įtvirtintą saugyklą, nes jame saugomi raktai į korporacinę karalystę. Tačiau neseniai viena neautentifikuota komandų įterpimo klaida pasirenkamame komponente įrodė, kad net brangiausias skaitmeninis griovys nuvilia, kai pakeliamojo tilto sklendė yra sugedusi. Tai architektūrinis šiuolaikinio pašto saugumo paradoksas. Sistema, skirta palengvinti komunikaciją, tampa pagrindiniu tylaus duomenų nutekinimo vektoriumi dėl vieno apleisto paketo.
„Microsoft Security Research“ neseniai nustatė kampaniją, nukreiptą prieš „Zimbra Collaboration Suite“ (ZCS) egzempliorius. Užpuolikai panaudojo CVE-2026-73570 – pažeidžiamumą, kurio CVSS įvertinimas yra 8,9. Ši klaida egzistuoja paprasto tinklo valdymo protokolo (SNMP) pranešimų modulyje. Kai serveryje yra įdiegtas „zimbra-snmp“ paketas, užpuolikas gali išsiųsti specialiai suformuotą SMTP užklausą, kad suaktyvintų nuotolinį kodo vykdymą. Nereikia jokių kredencialų. Nereikia jokios vartotojo sąveikos. Serveris tiesiog apdoroja el. laišką ir perduoda kontrolę priešininkui.
Tylaus įterpimo mechanizmas
Užkulisiuose pažeidžiamumas kyla dėl to, kaip „Zimbra“ apdoroja SNMP pranešimus. Paprastas tinklo valdymo protokolas yra pramonės standartas, skirtas prie tinklo prijungtų įrenginių stebėjimui, tačiau šiame kontekste jis veikia kaip skaitmeninis Trojos arklys. Klaida leidžia užpuolikui įterpti operacinės sistemos komandas per pašto pristatymo procesą. Siųsdamas kenkėjišką SMTP pranešimą, užpuolikas priverčia „Zimbra“ paslaugą vykdyti savavališką kodą su „zimbra“ paskyros privilegijomis.
Praėjusią savaitę per PGP šifruotą „Signal“ susirašinėjimą su patikimu šaltiniu peržiūrėjau išnaudojimo grandinę. Vykdymo paprastumas yra tai, kas daro jį tokį pavojingą. Architektūriniu lygmeniu pašto serveris tikisi, kad SMTP protokolas griežtai tvarkys pranešimų maršrutizavimą. Jis nesitiki, kad tas pranešimas sąveikaus su pagrindiniais OS valdymo įrankiais. Kai „zimbra-snmp“ paketas yra aktyvus, riba tarp programų sluoksnio ir operacinės sistemos išnyksta. Todėl užpuolikas iškart įsitvirtina, jam nereikia apeiti nė vieno slaptažodžio raginimo ar apgauti nė vieno darbuotojo.
Lenktynės su atskleidimo laikrodžiu
Grėsmių žvalgyboje laikas yra viskas. „Zimbra“ išleido šios klaidos pataisą 10.1.20 versijoje 2026 m. liepos 20 d. Tačiau viešas atskleidimas įvyko tik 2026 m. rugpjūčio 13 d. „Microsoft“ nustatė veiklos šuolį būtent šiuo intervalu. Tarp liepos 28 d. ir rugpjūčio 7 d. du atskiri skenavimo įrankiai pradėjo tirti įterpimo kelią. Tai nebuvo atsitiktiniai bandymai. Tai buvo tikslūs, išoriniai patvirtinimai, siekiant išsiaiškinti, kurie serveriai yra pažeidžiami, prieš pradedant pilną išnaudojimą.
Šis elgesys pabrėžia reaktyvią daugelio IT skyrių realybę. Užpuolikai dažnai stebi pataisų išleidimą ir atlieka kodo diferencinę analizę, kad surastų ištaisytą pažeidžiamumą. Jie randa skylę dar prieš visuomenei sužinant, kad tokia skylė egzistavo. Šiuo atveju užpuolikai turėjo trijų savaičių langą veikti šešėlyje. Kol JAV Kibernetinio saugumo ir infrastruktūros saugumo agentūra (CISA) įtraukė šią klaidą į žinomų išnaudojamų pažeidžiamumų katalogą, daugeliui organizacijų žala jau buvo padaryta.
Pertekliškumas ir atsparumas pašto dėžutėje
Sėkmingai pasinaudoję spraga, užpuolikai ne tik pasiėmė kelis failus ir pasišalino. Jie įsikūrė. „Microsoft“ pastebėjo JSP žiniatinklio apvalkalų (web shells) diegimą tiek „Jetty“, tiek „mailboxd“ programų keliuose. Kelių kelių naudojimas yra įprasta pertekliškumo strategija. Jei saugumo administratorius randa vieną apvalkalą standartiniame kataloge, jis gali nustoti ieškoti, o antrasis apvalkalas išlieka aktyvus mažiau akivaizdžiame kelyje.
Rizikos požiūriu šie žiniatinklio apvalkalai suteikia nuolatinę nuotolinę prieigą. Užpuolikai naudojo šiuos apvalkalus privilegijų didinimui ir papildomų kenkėjiškų programų atsisiuntimui per „curl“ arba „wget“. Jie taip pat sukūrė interaktyvius atvirkštinius apvalkalus (reverse shells), kurie leidžia jiems rašyti komandas tiesiai į pažeistą serverį. Tikslas buvo aiškus: visiška pašto aplinkos kontrolė. Jie pasiekė pašto dėžučių duomenis, surinko autentifikavimo paslaptis ir sukūrė jautrios komunikacijos archyvus vėlesniam perdavimui. Toks prieigos lygis pažeidžia visą C.I.A. triadą, nes konfidencialumas, vientisumas ir prieinamumas prarandami užpuoliko naudai.
Žmogiškoji užkarda ir automatizavimo ribos
Mes dažnai kalbame apie žmogiškąją užkardą kaip apie pagrindinę gynybą nuo sukčiavimo (phishing), tačiau tokie techniniai trūkumai kaip CVE-2026-73570 visiškai pašalina žmogų iš lygties. Administratorius galėtų turėti saugiausiai besielgiančius darbuotojus pasaulyje, tačiau serveris vis tiek kris dėl fone veikiančio stebėjimo paketo. Štai kodėl būtina nulinio pasitikėjimo (zero trust) architektūra. Jei su vidine pašto paslauga būtų elgiamasi taip, kaip VIP klubo apsaugininkas elgiasi su svečiu – niekada nepasitikint, visada tikrinant – šoninis judėjimas po pradinio įsilaužimo būtų daug sunkesnis.
Kalbant proaktyviai, „zimbra-snmp“ paketas yra korporacinio tinklo „tamsiosios materijos“ pavyzdys. Tai pasirenkamas komponentas, apie kurio veikimą daugelis administratorių gali net nežinoti. Jei paketas nėra būtinas kasdienėms operacijoms, jis turėtų būti pašalintas, kad būtų sumažintas atakos paviršius. Kiekviena papildoma kodo eilutė ir kiekvienas pasirenkamas įrankis yra potencialus įėjimo taškas nuolatinei grėsmei. Atspari saugumo būsena reikalauja tiksliai žinoti, kas įdiegta ir kodėl tai ten yra.
Praktiniai veiksmai atkūrimui ir stiprinimui
Jei valdote „Zimbra“ aplinką, pataisų įdiegimas yra tik pirmas žingsnis. Kadangi ši klaida buvo išnaudojama realiomis sąlygomis dar prieš viešą atskleidimą, švari pataisa negarantuoja švaraus serverio. Turite daryti prielaidą, kad užpuolikas jau galėjo įsitvirtinti. Teismo ekspertizės analizė yra vienintelis būdas užtikrinti duomenų vientisumą.
Pradėkite nuo „/var/log/zimbra.log“ failo peržiūros. Ieškokite netikėtų „Zimbra“ paslaugų perkrovimų, nes išnaudojimas dažnai sukelia gedimą arba užpuolikas rankiniu būdu perkrauna paslaugą, kad stabilizuotų savo apvalkalus. Ieškokite naujų ar pakeistų JSP failų „Jetty“ ir „mailboxd“ „webapps“ kataloguose. Šie failai dažnai turi atsitiktinius pavadinimus arba imituoja teisėtus sistemos failus, kad išvengtų aptikimo.
Be neatidėliotino valymo, apsvarstykite šiuos veiksmus:
- Auditą atlikite visiems įdiegtiems „Zimbra“ paketams ir pašalinkite „zimbra-snmp“, jei SNMP stebėjimas nėra kritiškai svarbus reikalavimas.
- Įgyvendinkite tinklo segmentavimą, kad užtikrintumėte, jog pašto serveris negalėtų inicijuoti išorinių ryšių su savavališkais IP adresais.
- Taikykite išsamų visų komandinės eilutės veiklų, susijusių su „zimbra“ paslaugos paskyra, registravimą.
- Atlikite pilną visų administracinių paskyrų kredencialų nustatymą iš naujo, nes autentifikavimo paslaptys buvo pagrindinis stebėtų atakų taikinys.
Grėsmių peizažas vis labiau pildosi veikėjais, kurie laukia tarpo tarp pataisos išleidimo ir viešo pranešimo. Jei jūsų pažeidžiamumų valdymo programa reaguoja tik į naujienų antraštes, jūs jau vėluojate. Tikrasis saugumas užtikrinamas ramiomis akimirkomis tarp atskleidimų, kai audituojate savo konfigūracijas ir pašalinate nereikalingus įrankius, kuriais užpuolikai mėgsta naudotis.
Šaltiniai
- Microsoft Security Research Report on Zimbra Exploitation
- CERT Polska Security Advisory for CVE-2026-73570
- CISA Known Exploited Vulnerabilities Catalog
- Zimbra Collaboration Suite Version 10.1.20 Release Notes
- MITRE ATT&CK Framework: T1190 (Exploit Public-Facing Application) and T1505.003 (Web Shell)
Atsakomybės apribojimas: Šis straipsnis skirtas tik informaciniams ir edukaciniams tikslams ir nepakeičia profesionalaus kibernetinio saugumo audito ar incidentų tyrimo paslaugų.



Iki pasimatymo kitoje pusėje.
Pašto ir debesies saugojimo sprendimas suteikia galingiausias saugaus keitimosi duomenimis priemones, užtikrinančias jūsų duomenų saugumą ir privatumą.
/ Sukurti nemokamą paskyrą
