


कैसे एक वैकल्पिक SNMP पैकेज ने वैश्विक मेल सर्वरों में बैकडोर खोल दिया

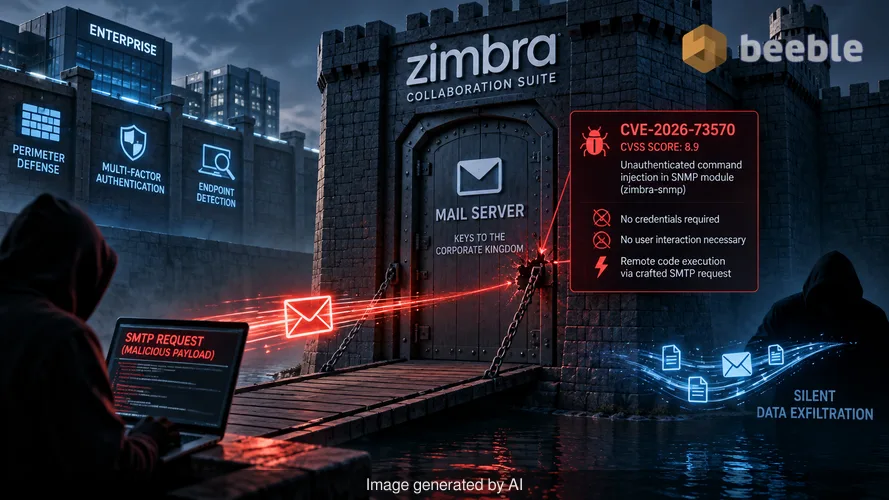
उद्यम परिधि सुरक्षा, मल्टी-फैक्टर ऑथेंटिकेशन और परिष्कृत एंडपॉइंट डिटेक्शन पर लाखों डॉलर खर्च करते हैं। वे मेल सर्वर को एक किलेबंद तिजोरी के रूप में मानते हैं क्योंकि इसमें कॉर्पोरेट जगत की चाबियां होती हैं। हालांकि, एक वैकल्पिक घटक में एक एकल अनऑथेंटिकेटेड कमांड इंजेक्शन दोष ने हाल ही में साबित कर दिया कि सबसे महंगी डिजिटल खाई भी तब विफल हो जाती है जब उसके प्रवेश द्वार की कुंडी खराब हो। यह आधुनिक मेल सुरक्षा का संरचनात्मक विरोधाभास है। संचार की सुविधा के लिए डिज़ाइन किया गया एक सिस्टम एक उपेक्षित पैकेज के कारण गुप्त डेटा निष्कर्षण का प्राथमिक माध्यम बन जाता है।
माइक्रोसॉफ्ट सिक्योरिटी रिसर्च ने हाल ही में जिम्ब्रा कोलैबोरेशन सूट (ZCS) इंस्टेंस को लक्षित करने वाले एक अभियान की पहचान की है। हमलावरों ने CVE-2026-73570 को हथियार बनाया, जो 8.9 के CVSS स्कोर वाली एक भेद्यता है। यह दोष सिंपल नेटवर्क मैनेजमेंट प्रोटोकॉल (SNMP) नोटिफिकेशन मॉड्यूल के भीतर मौजूद है। जब किसी सर्वर में zimbra-snmp पैकेज इंस्टॉल होता है, तो एक हमलावर रिमोट कोड एक्ज़ीक्यूशन को ट्रिगर करने के लिए विशेष रूप से तैयार किया गया SMTP अनुरोध भेज सकता है। किसी क्रेडेंशियल की आवश्यकता नहीं है। किसी उपयोगकर्ता इंटरैक्शन की आवश्यकता नहीं है। सर्वर बस ईमेल को प्रोसेस करता है और नियंत्रण विरोधी को सौंप देता है।
एक गुप्त इंजेक्शन की कार्यप्रणाली
पर्दे के पीछे, यह भेद्यता इस बात से उत्पन्न होती है कि जिम्ब्रा SNMP सूचनाओं को कैसे संभालता है। सिंपल नेटवर्क मैनेजमेंट प्रोटोकॉल नेटवर्क से जुड़े उपकरणों की निगरानी के लिए एक उद्योग मानक है, लेकिन इस संदर्भ में, यह एक डिजिटल ट्रोजन हॉर्स के रूप में कार्य करता है। यह दोष एक हमलावर को मेल डिलीवरी प्रक्रिया के माध्यम से ऑपरेटिंग सिस्टम कमांड इंजेक्ट करने की अनुमति देता है। एक दुर्भावनापूर्ण SMTP संदेश भेजकर, हमलावर जिम्ब्रा सेवा को जिम्ब्रा खाते के विशेषाधिकारों के साथ मनमाना कोड निष्पादित करने के लिए मजबूर करता है।
मैंने पिछले हफ्ते एक भरोसेमंद स्रोत के साथ PGP-एन्क्रिप्टेड सिग्नल थ्रेड पर एक्सप्लोइट चेन की समीक्षा की। निष्पादन की सरलता ही इसे इतना खतरनाक बनाती है। संरचनात्मक स्तर पर, मेल सर्वर उम्मीद करता है कि SMTP प्रोटोकॉल सख्ती से संदेश रूटिंग को संभालेगा। यह उम्मीद नहीं करता है कि वह संदेश अंतर्निहित OS प्रबंधन टूल के साथ इंटरैक्ट करेगा। जब zimbra-snmp पैकेज सक्रिय होता है, तो एप्लिकेशन लेयर और ऑपरेटिंग सिस्टम के बीच की सीमा समाप्त हो जाती है। नतीजतन, एक हमलावर को एक भी पासवर्ड प्रॉम्प्ट को बायपास किए या किसी एक कर्मचारी को फिशिंग किए बिना तत्काल पहुंच प्राप्त हो जाती है।
प्रकटीकरण की घड़ी के खिलाफ एक दौड़
थ्रेट इंटेलिजेंस में समय ही सब कुछ है। जिम्ब्रा ने 20 जुलाई, 2026 को संस्करण 10.1.20 में इस दोष के लिए एक पैच जारी किया। हालांकि, सार्वजनिक प्रकटीकरण 13 अगस्त, 2026 तक नहीं हुआ था। माइक्रोसॉफ्ट ने इस विशिष्ट अंतराल के दौरान गतिविधि में वृद्धि की पहचान की। 28 जुलाई और 7 अगस्त के बीच, दो अलग-अलग स्कैनिंग टूल ने इंजेक्शन पथ की जांच शुरू की। ये यादृच्छिक प्रयास नहीं थे। वे सटीक, आउट-ऑफ-बैंड सत्यापन थे यह देखने के लिए कि पूर्ण शोषण शुरू होने से पहले कौन से सर्वर असुरक्षित थे।
यह व्यवहार कई आईटी विभागों के लिए एक प्रतिक्रियाशील वास्तविकता को उजागर करता है। हमलावर अक्सर पैच रिलीज़ की निगरानी करते हैं और फिक्स की गई भेद्यता को खोजने के लिए कोड पर विभेदक विश्लेषण (differential analysis) करते हैं। वे जनता को छेद होने का पता चलने से पहले ही उसे ढूंढ लेते हैं। इस मामले में, हमलावरों के पास अंधेरे में काम करने के लिए तीन सप्ताह की खिड़की थी। जब तक अमेरिकी साइबर सुरक्षा और बुनियादी ढांचा सुरक्षा एजेंसी (CISA) ने इस दोष को अपने ज्ञात शोषित भेद्यता (Known Exploited Vulnerabilities) कैटलॉग में जोड़ा, तब तक कई संगठनों के लिए नुकसान हो चुका था।
मेलबॉक्स में अतिरेक और दृढ़ता
सफल शोषण के बाद, हमलावरों ने केवल कुछ फाइलें लेकर छोड़ नहीं दिया। उन्होंने एक घर बना लिया। माइक्रोसॉफ्ट ने जेटी (Jetty) और मेलबॉक्सडी (mailboxd) दोनों एप्लिकेशन पथों पर JSP वेब शेल की तैनाती देखी। अतिरेक (redundancy) के लिए कई पथों का उपयोग करना एक सामान्य रणनीति है। यदि कोई सुरक्षा व्यवस्थापक एक मानक निर्देशिका में एक शेल पाता है, तो वे खोजना बंद कर सकते हैं, जबकि दूसरा शेल कम स्पष्ट पथ में सक्रिय रहता है।
जोखिम के दृष्टिकोण से, ये वेब शेल निरंतर रिमोट एक्सेस प्रदान करते हैं। अभिनेताओं ने इन शेल का उपयोग विशेषाधिकारों को बढ़ाने और curl या wget के माध्यम से अतिरिक्त दुर्भावनापूर्ण पेलोड डाउनलोड करने के लिए किया। उन्होंने इंटरैक्टिव रिवर्स शेल भी स्थापित किए, जो उन्हें सीधे समझौता किए गए सर्वर में कमांड टाइप करने की अनुमति देते हैं। लक्ष्य स्पष्ट था: मेल वातावरण पर पूर्ण नियंत्रण। उन्होंने मेलबॉक्स डेटा तक पहुंच बनाई, प्रमाणीकरण रहस्य एकत्र किए और बाद में स्थानांतरण के लिए संवेदनशील संचार के संग्रह बनाए। पहुंच का यह स्तर संपूर्ण CIA ट्राइड (गोपनीयता, अखंडता और उपलब्धता) से समझौता करता है।
मानव फ़ायरवॉल और स्वचालन की सीमा
हम अक्सर फिशिंग के खिलाफ प्राथमिक बचाव के रूप में मानव फ़ायरवॉल की बात करते हैं, लेकिन CVE-2026-73570 जैसे तकनीकी दोष मानव को समीकरण से पूरी तरह से हटा देते हैं। एक व्यवस्थापक के पास दुनिया का सबसे सुरक्षा-सचेत स्टाफ हो सकता है, फिर भी बैकग्राउंड मॉनिटरिंग पैकेज के कारण सर्वर गिर जाएगा। यही कारण है कि एक ज़ीरो ट्रस्ट आर्किटेक्चर आवश्यक है। यदि आंतरिक मेल सेवा के साथ वैसा ही व्यवहार किया जाता है जैसा एक वीआईपी क्लब बाउंसर अतिथि के साथ करता है—कभी भरोसा न करना, हमेशा सत्यापित करना—तो प्रारंभिक समझौते के बाद पार्श्व आंदोलन (lateral movement) बहुत कठिन हो जाता है।
सक्रिय रूप से कहें तो, zimbra-snmp पैकेज कॉर्पोरेट नेटवर्क के 'डार्क मैटर' का एक उदाहरण है। यह एक वैकल्पिक घटक है जिसे कई व्यवस्थापक शायद यह भी नहीं जानते होंगे कि यह चल रहा है। यदि कोई पैकेज दैनिक संचालन के लिए आवश्यक नहीं है, तो हमले की सतह को कम करने के लिए उसे हटा दिया जाना चाहिए। कोड की हर अतिरिक्त पंक्ति और हर वैकल्पिक उपयोगिता एक निरंतर खतरे वाले अभिनेता के लिए एक संभावित प्रवेश बिंदु है। एक लचीली सुरक्षा स्थिति के लिए यह जानना आवश्यक है कि वास्तव में क्या स्थापित है और वह वहां क्यों है।
रिकवरी और सुदृढ़ीकरण के लिए व्यावहारिक कदम
यदि आप जिम्ब्रा वातावरण का प्रबंधन करते हैं, तो पैचिंग केवल पहला कदम है। चूंकि सार्वजनिक प्रकटीकरण से पहले इस दोष का शोषण किया गया था, इसलिए एक साफ पैच एक साफ सर्वर की गारंटी नहीं देता है। आपको यह मान लेना चाहिए कि एक हमलावर पहले से ही अपनी उपस्थिति स्थापित कर चुका होगा। डेटा अखंडता सुनिश्चित करने का एकमात्र तरीका वातावरण का फोरेंसिक विश्लेषण है।
"/var/log/zimbra.log" फ़ाइल की समीक्षा करके शुरू करें। जिम्ब्रा सेवाओं के अप्रत्याशित पुनरारंभ की तलाश करें, क्योंकि शोषण अक्सर क्रैश या हमलावर द्वारा अपने शेल को स्थिर करने के लिए मैन्युअल पुनरारंभ को ट्रिगर करता है। जेटी और मेलबॉक्सडी की वेबएप्स निर्देशिकाओं में नई या संशोधित JSP फाइलों की खोज करें। इन फाइलों के अक्सर यादृच्छिक नाम होते हैं या पहचान से बचने के लिए वैध सिस्टम फाइलों की नकल करते हैं।
तत्काल सफाई के अलावा, निम्नलिखित कार्यों पर विचार करें:
- सभी स्थापित जिम्ब्रा पैकेजों का ऑडिट करें और यदि SNMP मॉनिटरिंग मिशन-क्रिटिकल आवश्यकता नहीं है तो zimbra-snmp को हटा दें।
- यह सुनिश्चित करने के लिए नेटवर्क सेगमेंटेशन लागू करें कि मेल सर्वर मनमाने आईपी पते पर आउटबाउंड कनेक्शन शुरू न कर सके।
- जिम्ब्रा सेवा खाते से जुड़ी सभी कमांड-लाइन गतिविधियों के लिए विस्तृत लॉगिंग लागू करें।
- सभी प्रशासनिक खातों के लिए पूर्ण क्रेडेंशियल रीसेट करें, क्योंकि देखे गए हमलों के दौरान प्रमाणीकरण रहस्य प्राथमिक लक्ष्य थे।
खतरे का परिदृश्य तेजी से उन अभिनेताओं से भर रहा है जो पैच और सार्वजनिक सलाह के बीच के अंतर की प्रतीक्षा करते हैं। यदि आपका भेद्यता प्रबंधन कार्यक्रम केवल समाचारों की सुर्खियों पर प्रतिक्रिया करता है, तो आप पहले से ही पीछे हैं। वास्तविक सुरक्षा प्रकटीकरण के बीच के शांत क्षणों में होती है, जहाँ आप अपने कॉन्फ़िगरेशन का ऑडिट करते हैं और उन अनावश्यक टूल को हटाते हैं जिनका हमलावर शोषण करना पसंद करते हैं।
स्रोत
- Microsoft Security Research Report on Zimbra Exploitation
- CERT Polska Security Advisory for CVE-2026-73570
- CISA Known Exploited Vulnerabilities Catalog
- Zimbra Collaboration Suite Version 10.1.20 Release Notes
- MITRE ATT&CK Framework: T1190 (Exploit Public-Facing Application) and T1505.003 (Web Shell)
अस्वीकरण: यह लेख केवल सूचनात्मक और शैक्षिक उद्देश्यों के लिए है और पेशेवर साइबर सुरक्षा ऑडिट या घटना प्रतिक्रिया सेवा का स्थान नहीं लेता है।



आप दूसरी तरफ देखिए।
हमारा एंड-टू-एंड एन्क्रिप्टेड ईमेल और क्लाउड स्टोरेज समाधान सुरक्षित डेटा एक्सचेंज का सबसे शक्तिशाली माध्यम प्रदान करता है, जो आपके डेटा की सुरक्षा और गोपनीयता सुनिश्चित करता है।
/ एक नि: शुल्क खाता बनाएं
