


Cómo un paquete SNMP opcional abrió una puerta trasera en servidores de correo globales

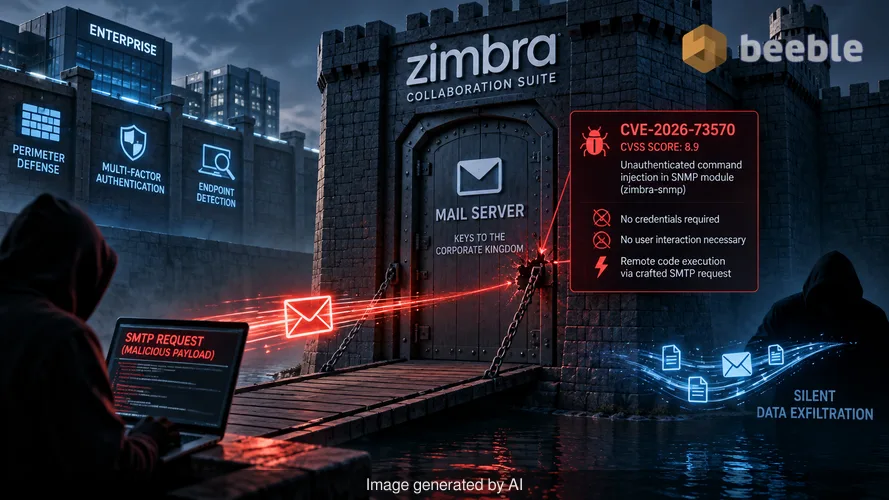
Las empresas gastan millones de dólares en defensa perimetral, autenticación de múltiples factores y detección sofisticada de endpoints. Tratan al servidor de correo como una bóveda fortificada porque contiene las llaves del reino corporativo. Sin embargo, un simple fallo de inyección de comandos no autenticado en un componente opcional demostró recientemente que incluso el foso digital más costoso falla cuando el puente levadizo tiene un pestillo defectuoso. Esta es la paradoja arquitectónica de la seguridad del correo moderna. Un sistema diseñado para facilitar la comunicación se convierte en el vector principal para la exfiltración silenciosa de datos debido a un solo paquete descuidado.
Microsoft Security Research identificó recientemente una campaña dirigida a instancias de Zimbra Collaboration Suite (ZCS). Los atacantes utilizaron como arma el CVE-2026-73570, una vulnerabilidad con una puntuación CVSS de 8.9. Este fallo existe dentro del módulo de notificación del Protocolo Simple de Gestión de Red (SNMP). Cuando un servidor tiene instalado el paquete zimbra-snmp, un atacante puede enviar una solicitud SMTP especialmente diseñada para activar la ejecución remota de código. No se requieren credenciales. No es necesaria la interacción del usuario. El servidor simplemente procesa el correo electrónico y entrega el control al adversario.
El mecanismo de una inyección silenciosa
Detrás de escena, la vulnerabilidad surge de cómo Zimbra maneja las notificaciones SNMP. El Protocolo Simple de Gestión de Red es un estándar de la industria para monitorear dispositivos conectados a la red, pero en este contexto, actúa como un caballo de Troya digital. El fallo permite a un atacante inyectar comandos del sistema operativo a través del proceso de entrega de correo. Al enviar un mensaje SMTP malicioso, el actor obliga al servicio Zimbra a ejecutar código arbitrario con los privilegios de la cuenta zimbra.
Revisé la cadena de explotación con una fuente de confianza a través de un hilo de Signal cifrado con PGP la semana pasada. La simplicidad de la ejecución es lo que la hace tan peligrosa. A nivel arquitectónico, el servidor de correo espera que el protocolo SMTP maneje estrictamente el enrutamiento de mensajes. No espera que ese mensaje interactúe con las herramientas de gestión del SO subyacente. Cuando el paquete zimbra-snmp está activo, el límite entre la capa de aplicación y el sistema operativo se disuelve. En consecuencia, un atacante obtiene un punto de apoyo inmediato sin necesidad de eludir una sola solicitud de contraseña o realizar phishing a un solo empleado.
Una carrera contra el reloj de la divulgación
El tiempo lo es todo en la inteligencia de amenazas. Zimbra lanzó un parche para este fallo en la versión 10.1.20 el 20 de julio de 2026. Sin embargo, la divulgación pública no ocurrió hasta el 13 de agosto de 2026. Microsoft identificó un aumento en la actividad durante este intervalo específico. Entre el 28 de julio y el 7 de agosto, dos herramientas de escaneo independientes comenzaron a sondear la ruta de inyección. Estos no fueron intentos aleatorios. Fueron validaciones precisas fuera de banda para ver qué servidores eran vulnerables antes de que comenzara el exploit completo.
Este comportamiento resalta una realidad reactiva para muchos departamentos de TI. Los atacantes a menudo monitorean los lanzamientos de parches y realizan análisis diferenciales en el código para encontrar la vulnerabilidad corregida. Encuentran el agujero antes de que el público sea consciente de que existía un agujero. En este caso, los atacantes tuvieron una ventana de tres semanas para operar en las sombras. Para cuando la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) añadió el fallo a su catálogo de Vulnerabilidades Explotadas Conocidas, el daño ya estaba hecho para muchas organizaciones.
Redundancia y persistencia en el buzón
Tras una explotación exitosa, los atacantes no se limitaron a tomar unos pocos archivos e irse. Construyeron un hogar. Microsoft observó el despliegue de web shells JSP en las rutas de aplicación de Jetty y mailboxd. El uso de múltiples rutas es una estrategia común para la redundancia. Si un administrador de seguridad encuentra una shell en un directorio estándar, podría dejar de buscar, mientras la segunda shell permanece activa en una ruta menos obvia.
Desde una perspectiva de riesgo, estas web shells proporcionan acceso remoto persistente. Los actores utilizaron estas shells para escalar privilegios y descargar cargas útiles maliciosas adicionales a través de curl o wget. También establecieron shells inversas interactivas, que les permiten escribir comandos directamente en el servidor comprometido. El objetivo era claro: control total sobre el entorno de correo. Accedieron a datos de buzones, recolectaron secretos de autenticación y crearon archivos de comunicaciones sensibles para su posterior transferencia. Este nivel de acceso compromete toda la tríada CIA, ya que la confidencialidad, la integridad y la disponibilidad se pierden ante el atacante.
El firewall humano y el límite de la automatización
A menudo hablamos del firewall humano como la defensa principal contra el phishing, pero fallos técnicos como el CVE-2026-73570 eliminan por completo al humano de la ecuación. Un administrador podría tener el personal más consciente de la seguridad en el mundo, y aun así el servidor caería debido a un paquete de monitoreo en segundo plano. Es por eso que una arquitectura de confianza cero es necesaria. Si el servicio de correo interno se trata como el portero de un club VIP trata a un invitado —nunca confiando, siempre verificando— el movimiento lateral después de un compromiso inicial es mucho más difícil.
Hablando proactivamente, el paquete zimbra-snmp es un ejemplo de la materia oscura de la red corporativa. Es un componente opcional que muchos administradores podrían ni siquiera saber que se está ejecutando. Si un paquete no es esencial para las operaciones diarias, debe eliminarse para reducir la superficie de ataque. Cada línea de código extra y cada utilidad opcional es un punto de entrada potencial para un actor de amenazas persistente. Una postura de seguridad resiliente requiere saber exactamente qué está instalado y por qué está allí.
Pasos prácticos para la recuperación y el endurecimiento
Si gestiona un entorno Zimbra, el parcheo es solo el primer paso. Debido a que este fallo fue explotado activamente antes de la divulgación pública, un parche limpio no garantiza un servidor limpio. Debe asumir que un atacante ya puede haber establecido una presencia. El análisis forense del entorno es la única forma de garantizar la integridad de los datos.
Comience revisando el archivo "/var/log/zimbra.log". Busque reinicios inesperados de los servicios de Zimbra, ya que el exploit a menudo provoca un bloqueo o un reinicio manual por parte del atacante para estabilizar sus shells. Busque archivos JSP nuevos o modificados en los directorios webapps de Jetty y mailboxd. Estos archivos a menudo tienen nombres aleatorios o imitan archivos legítimos del sistema para evitar la detección.
Más allá de la limpieza inmediata, considere las siguientes acciones:
- Audite todos los paquetes de Zimbra instalados y elimine zimbra-snmp si el monitoreo SNMP no es un requisito crítico para la misión.
- Implemente la segmentación de red para asegurar que el servidor de correo no pueda iniciar conexiones salientes a direcciones IP arbitrarias.
- Aplique un registro detallado para todas las actividades de línea de comandos asociadas con la cuenta de servicio de zimbra.
- Realice un restablecimiento completo de credenciales para todas las cuentas administrativas, ya que los secretos de autenticación fueron un objetivo principal durante los ataques observados.
El panorama de amenazas está cada vez más lleno de actores que esperan el lapso entre un parche y un aviso público. Si su programa de gestión de vulnerabilidades solo reacciona a los titulares de las noticias, ya se ha quedado atrás. La verdadera seguridad ocurre en los momentos de calma entre divulgaciones, donde usted audita sus configuraciones y elimina las herramientas innecesarias que a los atacantes les encanta explotar.
Fuentes
- Microsoft Security Research Report on Zimbra Exploitation
- CERT Polska Security Advisory for CVE-2026-73570
- CISA Known Exploited Vulnerabilities Catalog
- Zimbra Collaboration Suite Version 10.1.20 Release Notes
- MITRE ATT&CK Framework: T1190 (Exploit Public-Facing Application) and T1505.003 (Web Shell)
Descargo de responsabilidad: Este artículo tiene fines informativos y educativos únicamente y no reemplaza una auditoría de ciberseguridad profesional o un servicio de respuesta ante incidentes.



Nos vemos en el otro lado.
Nuestra solución de correo electrónico cifrado y almacenamiento en la nube de extremo a extremo proporciona los medios más potentes para el intercambio seguro de datos, lo que garantiza la seguridad y la privacidad de sus datos.
/ Crear una cuenta gratuita
