


Wie ein optionales SNMP-Paket eine Hintertür in globale Mailserver öffnete

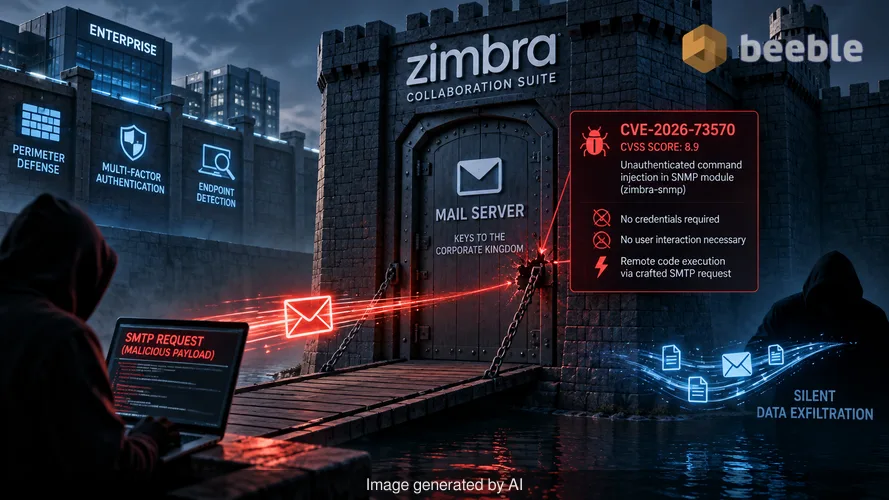
Unternehmen geben Millionen von Dollar für Perimeterschutz, Multi-Faktor-Authentifizierung und hochentwickelte Endpunkterkennung aus. Sie behandeln den Mailserver wie einen befestigten Tresor, da er die Schlüssel zum Unternehmensreich enthält. Doch eine einzige Schwachstelle für unauthentifizierte Befehlsinjektion in einer optionalen Komponente bewies kürzlich, dass selbst der teuerste digitale Burggraben versagt, wenn die Zugbrücke einen defekten Riegel hat. Dies ist das architektonische Paradoxon der modernen E-Mail-Sicherheit. Ein System, das zur Erleichterung der Kommunikation konzipiert wurde, wird aufgrund eines vernachlässigten Pakets zum primären Vektor für den stillen Datenabfluss.
Microsoft Security Research identifizierte kürzlich eine Kampagne, die auf Instanzen der Zimbra Collaboration Suite (ZCS) abzielt. Die Angreifer nutzten CVE-2026-73570 aus, eine Schwachstelle mit einem CVSS-Score von 8,9. Dieser Fehler existiert innerhalb des Simple Network Management Protocol (SNMP) Benachrichtigungsmoduls. Wenn auf einem Server das Paket zimbra-snmp installiert ist, kann ein Angreifer eine speziell gestaltete SMTP-Anfrage senden, um eine Remote-Code-Ausführung auszulösen. Es sind keine Anmeldedaten erforderlich. Es ist keine Benutzerinteraktion notwendig. Der Server verarbeitet lediglich die E-Mail und übergibt dem Widersacher die Kontrolle.
Der Mechanismus einer stillen Injektion
Hinter den Kulissen resultiert die Schwachstelle daraus, wie Zimbra SNMP-Benachrichtigungen verarbeitet. Das Simple Network Management Protocol ist ein Industriestandard zur Überwachung von netzgebundenen Geräten, fungiert in diesem Kontext jedoch als digitales Trojanisches Pferd. Der Fehler ermöglicht es einem Angreifer, Betriebssystembefehle über den E-Mail-Zustellungsprozess einzuschleusen. Durch das Senden einer bösartigen SMTP-Nachricht zwingt der Akteur den Zimbra-Dienst dazu, beliebigen Code mit den Privilegien des zimbra-Kontos auszuführen.
Ich habe die Exploit-Kette letzte Woche mit einer vertrauenswürdigen Quelle über einen PGP-verschlüsselten Signal-Thread überprüft. Die Einfachheit der Ausführung macht sie so gefährlich. Auf architektonischer Ebene erwartet der Mailserver, dass das SMTP-Protokoll ausschließlich das Nachrichten-Routing übernimmt. Er erwartet nicht, dass diese Nachricht mit den zugrunde liegenden Betriebssystem-Verwaltungstools interagiert. Wenn das zimbra-snmp-Paket aktiv ist, löst sich die Grenze zwischen der Anwendungsschicht und dem Betriebssystem auf. Infolgedessen erlangt ein Angreifer sofortigen Zugriff, ohne eine einzige Passwortabfrage umgehen oder einen einzigen Mitarbeiter phishen zu müssen.
Ein Wettlauf gegen die Offenlegungsuhr
Timing ist in der Bedrohungsanalyse alles. Zimbra veröffentlichte am 20. Juli 2026 einen Patch für diesen Fehler in Version 10.1.20. Die öffentliche Bekanntgabe erfolgte jedoch erst am 13. August 2026. Microsoft identifizierte in diesem spezifischen Intervall einen Anstieg der Aktivitäten. Zwischen dem 28. Juli und dem 7. August begannen zwei separate Scanning-Tools, den Injektionspfad zu sondieren. Dies waren keine Zufallsversuche. Es handelte sich um präzise Out-of-Band-Validierungen, um zu sehen, welche Server verwundbar waren, bevor der vollständige Exploit begann.
Dieses Verhalten verdeutlicht eine reaktive Realität für viele IT-Abteilungen. Angreifer überwachen oft Patch-Releases und führen Differenzanalysen am Code durch, um die behobene Schwachstelle zu finden. Sie finden das Loch, bevor die Öffentlichkeit überhaupt weiß, dass ein Loch existierte. In diesem Fall hatten die Angreifer ein dreiwöchiges Zeitfenster, um im Schatten zu agieren. Bis die U.S. Cybersecurity and Infrastructure Security Agency (CISA) die Schwachstelle in ihren Katalog bekannter ausgenutzter Schwachstellen aufnahm, war der Schaden für viele Organisationen bereits entstanden.
Redundanz und Persistenz im Postfach
Nach der erfolgreichen Ausnutzung entwendeten die Angreifer nicht nur ein paar Dateien und verschwanden. Sie richteten sich ein. Microsoft beobachtete die Bereitstellung von JSP-Webshells sowohl in Jetty- als auch in mailboxd-Anwendungspfaden. Die Verwendung mehrerer Pfade ist eine gängige Strategie zur Redundanz. Wenn ein Sicherheitsadministrator eine Shell in einem Standardverzeichnis findet, hört er möglicherweise auf zu suchen, während die zweite Shell in einem weniger offensichtlichen Pfad aktiv bleibt.
Aus Risikoperspektive bieten diese Webshells dauerhaften Fernzugriff. Die Akteure nutzten diese Shells, um Privilegien zu eskalieren und zusätzliche bösartige Payloads über curl oder wget herunterzuladen. Sie etablierten auch interaktive Reverse-Shells, die es ihnen ermöglichen, Befehle direkt in den kompromittierten Server einzugeben. Das Ziel war klar: die vollständige Kontrolle über die Mail-Umgebung. Sie griffen auf Postfachdaten zu, sammelten Authentifizierungsgeheimnisse und erstellten Archive sensibler Kommunikation für den späteren Transfer. Diese Ebene des Zugriffs kompromittiert die gesamte CIA-Triade, da Vertraulichkeit, Integrität und Verfügbarkeit für den Angreifer verloren gehen.
Die menschliche Firewall und die Grenzen der Automatisierung
Wir sprechen oft von der menschlichen Firewall als primäre Verteidigung gegen Phishing, aber technische Mängel wie CVE-2026-73570 nehmen den Menschen vollständig aus der Gleichung. Ein Administrator könnte das sicherheitsbewussteste Personal der Welt haben, und dennoch würde der Server aufgrund eines Hintergrundüberwachungspakets fallen. Deshalb ist eine Zero-Trust-Architektur notwendig. Wenn der interne Mail-Dienst so behandelt wird, wie ein VIP-Club-Türsteher einen Gast behandelt – niemals vertrauend, immer verifizierend –, ist die Seitwärtsbewegung nach einer ersten Kompromittierung viel schwieriger.
Proaktiv gesprochen ist das zimbra-snmp-Paket ein Beispiel für die dunkle Materie des Unternehmensnetzwerks. Es ist eine optionale Komponente, von der viele Administratoren vielleicht gar nicht wissen, dass sie läuft. Wenn ein Paket für den täglichen Betrieb nicht essenziell ist, sollte es entfernt werden, um die Angriffsfläche zu verringern. Jede zusätzliche Codezeile und jedes optionale Dienstprogramm ist ein potenzieller Einstiegspunkt für einen hartnäckigen Bedrohungsakteur. Eine widerstandsfähige Sicherheitshaltung erfordert das genaue Wissen darüber, was installiert ist und warum es dort ist.
Praktische Schritte zur Wiederherstellung und Härtung
Wenn Sie eine Zimbra-Umgebung verwalten, ist das Patchen nur der erste Schritt. Da dieser Fehler vor der öffentlichen Bekanntgabe in freier Wildbahn ausgenutzt wurde, garantiert ein sauberer Patch keinen sauberen Server. Sie müssen davon ausgehen, dass ein Angreifer bereits eine Präsenz etabliert haben könnte. Eine forensische Analyse der Umgebung ist der einzige Weg, um die Datenintegrität zu gewährleisten.
Beginnen Sie mit der Überprüfung der Datei "/var/log/zimbra.log". Suchen Sie nach unerwarteten Neustarts von Zimbra-Diensten, da der Exploit oft einen Absturz oder einen manuellen Neustart durch den Angreifer auslöst, um seine Shells zu stabilisieren. Suchen Sie nach neuen oder modifizierten JSP-Dateien in den webapps-Verzeichnissen von Jetty und mailboxd. Diese Dateien haben oft zufällige Namen oder ahmen legitime Systemdateien nach, um der Entdeckung zu entgehen.
Erwägen Sie über die sofortige Bereinigung hinaus folgende Maßnahmen:
- Überprüfen Sie alle installierten Zimbra-Pakete und entfernen Sie zimbra-snmp, wenn die SNMP-Überwachung keine geschäftskritische Anforderung ist.
- Implementieren Sie eine Netzwerksegmentierung, um sicherzustellen, dass der Mailserver keine ausgehenden Verbindungen zu beliebigen IP-Adressen initiieren kann.
- Erzwingen Sie eine detaillierte Protokollierung für alle Befehlszeilenaktivitäten, die mit dem zimbra-Dienstkonto verbunden sind.
- Führen Sie einen vollständigen Reset der Anmeldedaten für alle Administratorkonten durch, da Authentifizierungsgeheimnisse ein primäres Ziel während der beobachteten Angriffe waren.
Die Bedrohungslandschaft ist zunehmend gefüllt mit Akteuren, die auf die Lücke zwischen einem Patch und einer öffentlichen Warnung warten. Wenn Ihr Schwachstellenmanagement-Programm nur auf Schlagzeilen reagiert, sind Sie bereits im Hintertreffen. Echte Sicherheit findet in den ruhigen Momenten zwischen den Offenlegungen statt, in denen Sie Ihre Konfigurationen prüfen und die unnötigen Werkzeuge entfernen, die Angreifer so gerne ausnutzen.
Quellen
- Microsoft Security Research Report on Zimbra Exploitation
- CERT Polska Security Advisory for CVE-2026-73570
- CISA Known Exploited Vulnerabilities Catalog
- Zimbra Collaboration Suite Version 10.1.20 Release Notes
- MITRE ATT&CK Framework: T1190 (Exploit Public-Facing Application) and T1505.003 (Web Shell)
Haftungsausschluss: Dieser Artikel dient nur zu Informations- und Bildungszwecken und ersetzt keine professionelle Cybersicherheitsprüfung oder einen Incident-Response-Service.



Wir sehen uns auf der anderen Seite.
Unsere Ende-zu-Ende-verschlüsselte E-Mail- und Cloud-Speicherlösung bietet die leistungsfähigsten Mittel für den sicheren Datenaustausch und gewährleistet die Sicherheit und den Schutz Ihrer Daten.
/ Kostenloses Konto erstellen
