


Come un pacchetto SNMP opzionale ha aperto una backdoor nei mail server globali

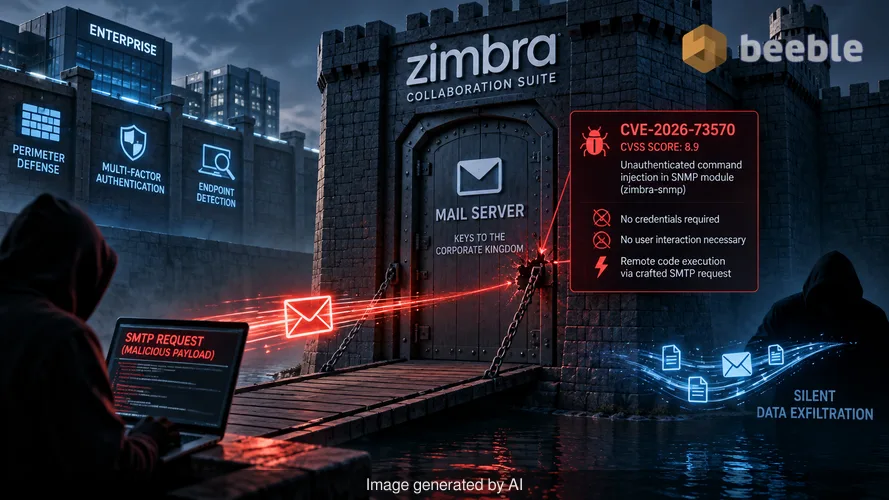
Le aziende spendono milioni di dollari in difesa del perimetro, autenticazione a più fattori e sofisticati sistemi di rilevamento degli endpoint. Trattano il server di posta come un caveau fortificato perché contiene le chiavi del regno aziendale. Tuttavia, una singola falla di command injection non autenticata in un componente opzionale ha recentemente dimostrato che anche il fossato digitale più costoso fallisce quando il ponte levatoio ha un chiavistello difettoso. Questo è il paradosso architettonico della moderna sicurezza della posta. Un sistema progettato per facilitare la comunicazione diventa il vettore primario per l'esfiltrazione silenziosa di dati a causa di un singolo pacchetto trascurato.
Microsoft Security Research ha recentemente identificato una campagna che prende di mira le istanze di Zimbra Collaboration Suite (ZCS). Gli aggressori hanno sfruttato la vulnerabilità CVE-2026-73570, con un punteggio CVSS di 8.9. Questa falla risiede nel modulo di notifica del Simple Network Management Protocol (SNMP). Quando un server ha il pacchetto zimbra-snmp installato, un aggressore può inviare una richiesta SMTP appositamente creata per innescare l'esecuzione di codice remoto. Non sono richieste credenziali. Non è necessaria alcuna interazione da parte dell'utente. Il server elabora semplicemente l'e-mail e cede il controllo all'avversario.
Il meccanismo di un'iniezione silenziosa
Dietro le quinte, la vulnerabilità deriva dal modo in cui Zimbra gestisce le notifiche SNMP. Il Simple Network Management Protocol è uno standard di settore per il monitoraggio dei dispositivi collegati in rete, ma in questo contesto agisce come un cavallo di Troia digitale. La falla consente a un aggressore di iniettare comandi del sistema operativo attraverso il processo di consegna della posta. Inviando un messaggio SMTP dannoso, l'attore costringe il servizio Zimbra a eseguire codice arbitrario con i privilegi dell'account zimbra.
Ho esaminato la catena di exploit con una fonte attendibile tramite un thread Signal crittografato PGP la scorsa settimana. La semplicità dell'esecuzione è ciò che la rende così pericolosa. A livello architettonico, il server di posta si aspetta che il protocollo SMTP gestisca rigorosamente l'instradamento dei messaggi. Non si aspetta che quel messaggio interagisca con gli strumenti di gestione del sistema operativo sottostante. Quando il pacchetto zimbra-snmp è attivo, il confine tra il livello applicativo e il sistema operativo si dissolve. Di conseguenza, un aggressore ottiene un punto d'appoggio immediato senza dover bypassare una singola richiesta di password o colpire un singolo dipendente con il phishing.
Una corsa contro il tempo per la divulgazione
Il tempismo è tutto nella threat intelligence. Zimbra ha rilasciato una patch per questa falla nella versione 10.1.20 il 20 luglio 2026. Tuttavia, la divulgazione pubblica non è avvenuta fino al 13 agosto 2026. Microsoft ha identificato un picco di attività durante questo intervallo specifico. Tra il 28 luglio e il 7 agosto, due distinti strumenti di scansione hanno iniziato a sondare il percorso di iniezione. Non si è trattato di tentativi casuali. Erano validazioni out-of-band precise per vedere quali server fossero vulnerabili prima che iniziasse l'exploit completo.
Questo comportamento evidenzia una realtà reattiva per molti dipartimenti IT. Gli aggressori spesso monitorano i rilasci delle patch ed eseguono analisi differenziali sul codice per trovare la vulnerabilità corretta. Trovano il buco prima ancora che il pubblico sia consapevole della sua esistenza. In questo caso, gli aggressori hanno avuto una finestra di tre settimane per operare nell'ombra. Quando la U.S. Cybersecurity and Infrastructure Security Agency (CISA) ha aggiunto la falla al suo catalogo Known Exploited Vulnerabilities, il danno era già fatto per molte organizzazioni.
Ridondanza e persistenza nella casella di posta
In seguito al successo dell'exploit, gli aggressori non si sono limitati a prelevare alcuni file per poi andarsene. Hanno costruito una dimora. Microsoft ha osservato l'implementazione di JSP web shell sia nei percorsi applicativi di Jetty che di mailboxd. L'uso di percorsi multipli è una strategia comune per la ridondanza. Se un amministratore di sicurezza trova una shell in una directory standard, potrebbe smettere di cercare, mentre la seconda shell rimane attiva in un percorso meno ovvio.
Dal punto di vista del rischio, queste web shell forniscono un accesso remoto persistente. Gli attori hanno utilizzato queste shell per elevare i privilegi e scaricare ulteriori payload dannosi tramite curl o wget. Hanno anche stabilito reverse shell interattive, che consentono loro di digitare comandi direttamente nel server compromesso. L'obiettivo era chiaro: il controllo totale sull'ambiente di posta. Hanno effettuato l'accesso ai dati delle caselle postali, raccolto segreti di autenticazione e creato archivi di comunicazioni sensibili per il successivo trasferimento. Questo livello di accesso compromette l'intera triade CIA, poiché riservatezza, integrità e disponibilità sono tutte perse a favore dell'aggressore.
Il firewall umano e il limite dell'automazione
Parliamo spesso del firewall umano come difesa primaria contro il phishing, ma falle tecniche come la CVE-2026-73570 rimuovono completamente l'essere umano dall'equazione. Un amministratore potrebbe avere il personale più attento alla sicurezza del mondo, eppure il server cadrebbe comunque a causa di un pacchetto di monitoraggio in background. Ecco perché è necessaria un'architettura zero trust. Se il servizio di posta interno viene trattato come il buttafuori di un club VIP tratta un ospite — mai fidarsi, verificare sempre — il movimento laterale dopo una compromissione iniziale è molto più difficile.
Parlando in modo proattivo, il pacchetto zimbra-snmp è un esempio della materia oscura della rete aziendale. È un componente opzionale che molti amministratori potrebbero non sapere nemmeno che sia in esecuzione. Se un pacchetto non è essenziale per le operazioni quotidiane, dovrebbe essere rimosso per ridurre la superficie di attacco. Ogni riga di codice extra e ogni utility opzionale è un potenziale punto di ingresso per un attore di minacce persistenti. Una postura di sicurezza resiliente richiede di sapere esattamente cosa è installato e perché si trova lì.
Passaggi pratici per il ripristino e il rafforzamento
Se gestite un ambiente Zimbra, l'applicazione delle patch è solo il primo passo. Poiché questa falla è stata sfruttata "in the wild" prima della divulgazione pubblica, una patch pulita non garantisce un server pulito. Dovete presumere che un aggressore possa aver già stabilito una presenza. L'analisi forense dell'ambiente è l'unico modo per garantire l'integrità dei dati.
Iniziate esaminando il file "/var/log/zimbra.log". Cercate riavvii imprevisti dei servizi Zimbra, poiché l'exploit spesso innesca un crash o un riavvio manuale da parte dell'aggressore per stabilizzare le proprie shell. Cercate file JSP nuovi o modificati nelle directory webapps di Jetty e mailboxd. Questi file hanno spesso nomi casuali o imitano file di sistema legittimi per evitare il rilevamento.
Oltre alla pulizia immediata, considerate le seguenti azioni:
- Controllate tutti i pacchetti Zimbra installati e rimuovete zimbra-snmp se il monitoraggio SNMP non è un requisito critico.
- Implementate la segmentazione della rete per garantire che il server di posta non possa avviare connessioni in uscita verso indirizzi IP arbitrari.
- Applicate una registrazione granulare per tutte le attività da riga di comando associate all'account di servizio zimbra.
- Eseguite un reset completo delle credenziali per tutti gli account amministrativi, poiché i segreti di autenticazione sono stati un obiettivo primario durante gli attacchi osservati.
Il panorama delle minacce è sempre più popolato da attori che attendono il divario tra una patch e un avviso pubblico. Se il vostro programma di gestione delle vulnerabilità reagisce solo ai titoli dei giornali, siete già in ritardo. La vera sicurezza avviene nei momenti di calma tra le divulgazioni, dove controllate le vostre configurazioni e rimuovete gli strumenti non necessari che gli aggressori amano sfruttare.
Fonti
- Microsoft Security Research Report on Zimbra Exploitation
- CERT Polska Security Advisory for CVE-2026-73570
- CISA Known Exploited Vulnerabilities Catalog
- Zimbra Collaboration Suite Version 10.1.20 Release Notes
- MITRE ATT&CK Framework: T1190 (Exploit Public-Facing Application) and T1505.003 (Web Shell)
Dichiarazione di non responsabilità: questo articolo è solo a scopo informativo ed educativo e non sostituisce un audit professionale di cybersicurezza o un servizio di risposta agli incidenti.



Ci vediamo dall'altra parte.
La nostra soluzione di archiviazione e-mail crittografata end-to-end fornisce i mezzi più potenti per lo scambio sicuro dei dati, garantendo la sicurezza e la privacy dei tuoi dati.
/ Creare un account gratuito
