


Πώς μια πύλη για αναζητούντες εργασία εξέθεσε τις ταυτότητες πρακτόρων αντικατασκοπείας

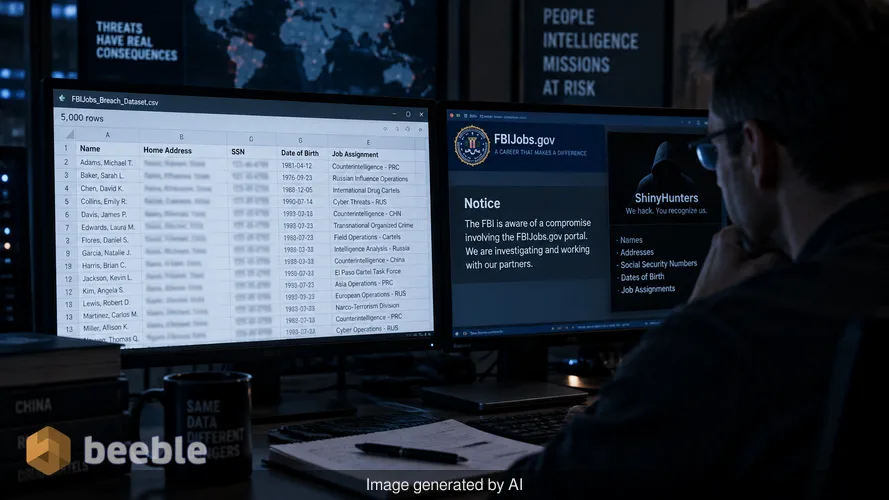
Το υπολογιστικό φύλλο έφτασε στο σταθμό εργασίας μου μέσω ενός ασφαλούς καναλιού που παρακολουθώ για σημάδια συστημικής αποτυχίας στις κυβερνητικές υποδομές. Πρόκειται για ένα έγγραφο 5.000 γραμμών που μοιάζει βαρύτερο από ό,τι υποδηλώνει το μέγεθος του αρχείου του. Αυτά τα δεδομένα είναι το αποτέλεσμα μιας παραβίασης στην πύλη FBIJobs.gov, ένα περιστατικό την ευθύνη του οποίου ανέλαβε η ομάδα χάκερ ShinyHunters. Ενώ το γραφείο αναγνωρίζει την παραβίαση της πύλης, η πραγματικότητα στο πεδίο είναι πολύ πιο σοβαρή από μια απλή απώλεια δεδομένων πρόσληψης. Αυτή η διαρροή παρέχει έναν λεπτομερή χάρτη των ανθρώπων που εργάζονται στις σκιές των αμερικανικών υπηρεσιών πληροφοριών.
Πέρασα το πρωί διασταυρώνοντας αυτές τις καταχωρίσεις με γνωστά δημόσια αρχεία και ιστορικά δεδομένα παραβιάσεων. Τα αποτελέσματα είναι συνεπή. Το υπολογιστικό φύλλο περιέχει ονόματα, διευθύνσεις κατοικίας, αριθμούς κοινωνικής ασφάλισης και ημερομηνίες γέννησης. Το πιο ανησυχητικό είναι η συμπερίληψη συγκεκριμένων αναθέσεων εργασίας. Τα δεδομένα ταυτοποιούν άτομα που έχουν τοποθετηθεί σε μονάδες εστιασμένες σε Κινέζους κατασκόπους, ρωσικές επιχειρήσεις πληροφοριών και διεθνή καρτέλ ναρκωτικών. Για έναν αξιωματικό πληροφοριών, αυτό το επίπεδο έκθεσης αποτελεί γεγονός που τερματίζει την καριέρα του και σημαντικό κίνδυνο για τη φυσική του ασφάλεια. Μετατρέπει τις προσωπικές τους πληροφορίες σε ένα τοξικό περιουσιακό στοιχείο που απειλεί την ασφάλειά τους και την ακεραιότητα των αποστολών τους.
Η ανατομία της παραβίασης των ShinyHunters
Οι ShinyHunters είναι μια ομάδα απειλητικών παραγόντων με ιστορικό στόχευσης αποθετηρίων cloud υψηλού προφίλ και εφαρμογών ιστού. Η μεθοδολογία τους συνήθως περιλαμβάνει την κλοπή κλειδιών API ή την εκμετάλλευση κακώς διαμορφωμένων βάσεων δεδομένων. Σε αυτή την περίπτωση, στόχευσαν την πύλη FBIJobs.gov. Αυτός ο ιστότοπος είναι μια δημόσια πύλη σχεδιασμένη να προσελκύει νέα ταλέντα, ωστόσο φαίνεται ότι διατηρούσε ιστορικά και τρέχοντα δεδομένα υπαρχόντων υπαλλήλων. Η ομάδα ισχυρίζεται ότι αυτό το δείγμα των 5.000 γραμμών είναι μόνο ένα κλάσμα ενός μεγαλύτερου όγκου κλεμμένων δεδομένων δύο έως τριών terabytes.
Η παραβίαση συνέβη επειδή η πύλη FBIJobs.gov λειτούργησε ως γέφυρα μεταξύ του δημόσιου διαδικτύου και ευαίσθητων αρχείων προσωπικού. Από την πλευρά του κινδύνου, πρόκειται για μια κλασική αποτυχία τμηματοποίησης δικτύου. Οι δημόσιες πύλες συχνά διαχειρίζονται με λιγότερη αυστηρότητα από τα δίκτυα πληροφοριών κρίσιμης σημασίας. Όταν ένα δευτερεύον σύστημα, όπως ένας ιστότοπος προσλήψεων, έχει πρόσβαση σε μια κύρια βάση δεδομένων με τους ρόλους των εργαζομένων, δημιουργεί μια εκμεταλλεύσιμη διαδρομή για τους επιτιθέμενους. Οι ShinyHunters εντόπισαν αυτή τη διαδρομή και τη χρησιμοποίησαν για να παρακάμψουν την παραδοσιακή περίμετρο δικτύου που πολλοί υποθέτουν ότι προστατεύει την ομοσπονδιακή επιβολή του νόμου.
Γιατί τα λεπτομερή δεδομένα είναι εφιάλτης αντικατασκοπείας
Στον κόσμο της κατασκοπείας, η ανωνυμία είναι το πρωταρχικό αμυντικό εργαλείο. Όταν ένας χάκερ διαρρέει τη διεύθυνση κατοικίας και την επαφή έκτακτης ανάγκης ενός πράκτορα που εργάζεται στο ρωσικό τμήμα, αυτός ο πράκτορας γίνεται στόχος για στρατολόγηση ή φυσικό εκφοβισμό. Αυτή η διαρροή δεν είναι μια γενική παραβίαση δεδομένων. Είναι μια στοχευμένη έκθεση της εσωτερικής δομής του γραφείου. Οι χάκερ συμπεριέλαβαν λεπτομέρειες σχετικά με τις αναθέσεις σε τοπικά γραφεία και συγκεκριμένες μονάδες που ασχολούνται με αντικατασκοπεία υψηλού ρίσκου.
Έχω επικοινωνήσει με επαφές προστασίας πηγών που χρησιμοποιούν PGP για να συζητήσω τις επιπτώσεις παρόμοιων διαρροών. Η συναίνεση είναι ότι μόλις αυτά τα δεδομένα εισέλθουν στο dark web, είναι αδύνατο να ανακληθούν. Οι ξένες υπηρεσίες πληροφοριών δεν χρειάζεται να χακάρουν απευθείας το FBI, εάν μπορούν απλώς να αγοράσουν ένα υπολογιστικό φύλλο που ταυτοποιεί κάθε άτομο που εργάζεται στο τμήμα αντικατασκοπείας του γραφείου. Η Τριάδα CIA της ασφάλειας βασίζεται στην εμπιστευτικότητα, και αυτός ο πυλώνας έχει παραβιαστεί πλήρως για τα άτομα αυτής της λίστας. Τα δεδομένα επιτρέπουν σε κακόβουλους παράγοντες να δημιουργήσουν ένα ολοκληρωμένο κοινωνικό γράφημα του προσωπικού του FBI και των οικογενειών τους.
Η ψυχολογία μιας κατάστασης ψηφιακής ομηρίας
Οι ShinyHunters δεν ενδιαφέρονται απλώς να πουλήσουν αυτά τα δεδομένα στον πλειοδότη. Τα χρησιμοποιούν ως μοχλό πίεσης σε μια κατάσταση ψηφιακής ομηρίας. Η ομάδα δήλωσε ότι κρατά τα δεδομένα μέχρι το FBI να ανακαλέσει μια συγκεκριμένη δημόσια δήλωση που έγινε τον Μάιο. Πρόκειται για μια μορφή χακτιβισμού αναμεμειγμένη με παραδοσιακό εκβιασμό. Απειλώντας να απελευθερώσουν περισσότερα αρχεία, ελπίζουν να ασκήσουν πίεση στις δημόσιες σχέσεις και την ηγεσία του γραφείου.
Αυτή η τακτική δείχνει μια αλλαγή στο τοπίο των απειλών. Οι επιτιθέμενοι δεν αναζητούν πλέον μόνο αριθμούς πιστωτικών καρτών. Αναζητούν τη φήμη και την ικανότητα να επηρεάζουν την κυβερνητική πολιτική. Οι χάκερ ισχυρίστηκαν ότι προσπαθούν να εμποδίσουν την ευρεία κυκλοφορία των πληροφοριών προς το παρόν, αλλά αυτή είναι μια κούφια υπόσχεση. Σε περίπτωση παραβίασης αυτού του μεγέθους, τα δεδομένα βρίσκονται ήδη στα χέρια πολλαπλών οντοτήτων. Η ανάλυσή μου σε πλατφόρμες πληροφοριών του dark web, όπως το District 4 Labs, δείχνει ότι αποσπάσματα αυτών των δεδομένων συζητούνται ήδη σε ιδιωτικά φόρουμ.
Επαληθεύοντας τα ανεπαλήθευτα
Το Reuters ήταν σε θέση να επαληθεύσει τις ταυτότητες 22 ατόμων στο υπολογιστικό φύλλο συγκρίνοντας τα διέρρευσαν δεδομένα με πιστωτικά αρχεία. Η δική μου ιατροδικαστική ανάλυση της δομής του αρχείου υποδηλώνει ότι εξήχθη απευθείας από μια σχεσιακή βάση δεδομένων. Τα πεδία είναι οργανωμένα με τρόπο που αντικατοπτρίζει επαγγελματικό λογισμικό διαχείρισης ανθρώπινου δυναμικού. Δεν υπάρχουν σημάδια της τυπικής κατασκευής δεδομένων που παρατηρείται σε μικρότερες απάτες χαμηλής προσπάθειας. Η παρουσία στοιχείων επαφής έκτακτης ανάγκης είναι ιδιαίτερα αποκαλυπτική, καθώς αυτές οι πληροφορίες σπάνια βρίσκονται σε δημόσια αρχεία.
Στο παρασκήνιο, το FBI ερευνά την αιτία της παραβίασης. Έχουν κατηγοριοποιήσει τους ShinyHunters ως κυβερνοεγκληματική επιχείρηση. Αυτός ο χαρακτηρισμός είναι ακριβής, αλλά κάνει ελάχιστα για να μετριάσει τον άμεσο κίνδυνο για τους πράκτορες των οποίων η ζωή είναι πλέον τεκμηριωμένη σε ένα αναζητήσιμο αρχείο CSV. Η δήλωση του γραφείου ότι η αιτία είναι απροσδιόριστη υποδηλώνει ότι η ιατροδικαστική ομάδα εξακολουθεί να ιχνηλατεί το αρχικό σημείο εισόδου. Είναι πιθανό να βρουν ένα παραβιασμένο διαπιστευτήριο ή μια μη διορθωμένη ευπάθεια στο πλαίσιο ιστού της πύλης.
Μαθήματα από την αποτυχία του ανθρώπινου τείχους προστασίας
Κάθε επαγγελματίας ασφάλειας μιλάει για το ανθρώπινο τείχος προστασίας, αλλά αυτό το περιστατικό δείχνει ότι ακόμη και τα πιο εκπαιδευμένα άτομα είναι ευάλωτα εάν τα συστήματα που χρησιμοποιούν είναι ελαττωματικά. Οι εργαζόμενοι δεν έκαναν τίποτα λάθος. Παρείχαν τις πληροφορίες τους στον εργοδότη τους με την προσδοκία της ιδιωτικότητας. Η αποτυχία είναι αρχιτεκτονική. Μια πύλη προσλήψεων δεν θα έπρεπε ποτέ να έχει άμεση ή έμμεση σύνδεση με τις λεπτομερείς αναθέσεις εργασίας ενεργών αξιωματικών πληροφοριών.
Οι οργανισμοί πρέπει να αντιμετωπίζουν τα δεδομένα των εργαζομένων ως περιουσιακό στοιχείο κρίσιμης σημασίας. Εάν η περίμετρος του δικτύου σας είναι μια ξεπερασμένη έννοια, πρέπει να βασιστείτε στις αρχές του Zero Trust. Σε ένα περιβάλλον Zero Trust, η πύλη προσλήψεων θα αντιμετωπιζόταν ως μη έμπιστος επισκέπτης. Δεν θα είχε κανέναν τρόπο να υποβάλει ερώτημα στη βάση δεδομένων που κατέχει τους αριθμούς κοινωνικής ασφάλισης της ομάδας αντικατασκοπείας. Αντίθετα, το γραφείο φαίνεται να χρησιμοποίησε μια επίπεδη δομή δεδομένων όπου μια παραβίαση σε έναν τομέα οδηγεί σε συνολική απώλεια της εμπιστευτικότητας σε όλους τους τομείς.
Πρακτικά συμπεράσματα για τους ηγέτες ασφάλειας
Αυτό το περιστατικό παρέχει μια έντονη υπενθύμιση ότι τα πιο ευαίσθητα δεδομένα σας συχνά κρύβονται στα λιγότερο αναμενόμενα μέρη. Οι ηγέτες ασφάλειας θα πρέπει να λάβουν τα ακόλουθα μέτρα για να αποτρέψουν μια παρόμοια καταστροφή:
- Ελέγξτε όλες τις δημόσιες πύλες και τους δευτερεύοντες ιστότοπους για να διασφαλίσετε ότι δεν έχουν πρόσβαση σε κύριες βάσεις δεδομένων προσωπικού.
- Επιβάλετε αυστηρές πολιτικές ελαχιστοποίησης δεδομένων. Εάν ένα σύστημα δεν χρειάζεται έναν αριθμό κοινωνικής ασφάλισης για να λειτουργήσει, αυτά τα δεδομένα δεν πρέπει να αποθηκεύονται εκεί.
- Εφαρμόστε λεπτομερείς ελέγχους πρόσβασης που εμποδίζουν την μαζική εξαγωγή δεδομένων HR χωρίς πολλαπλά επίπεδα εξουσιοδότησης.
- Παρακολουθήστε το dark web για αναφορές στην ειδική εσωτερική ορολογία ή τα ονόματα τμημάτων του οργανισμού σας, καθώς αυτά είναι συχνά τα πρώτα σημάδια μιας στοχευμένης διαρροής.
Διασφαλίζοντας το μέλλον των δεδομένων προσωπικού
Το FBI αντιμετωπίζει τώρα το μνημειώδες έργο της προστασίας των υπαλλήλων του από τις συνέπειες αυτής της έκθεσης. Αυτό πιθανότατα θα περιλαμβάνει παρακολούθηση ταυτότητας, μετεγκατάσταση για ορισμένα άτομα υψηλού κινδύνου και πλήρη αναθεώρηση του τρόπου με τον οποίο το γραφείο διαχειρίζεται τη δημόσια παρουσία του στο διαδίκτυο. Η ζημιά στη φήμη του γραφείου είναι σημαντική, αλλά ο κίνδυνος για τα ανθρώπινα περιουσιακά του στοιχεία είναι η πραγματική ιστορία. Πρέπει να σταματήσουμε να βλέπουμε τις παραβιάσεις δεδομένων ως κόστος επιχειρηματικής δραστηριότητας και να αρχίσουμε να τις βλέπουμε ως άμεση απειλή για την εθνική ασφάλεια.
Πηγές: NIST Special Publication 800-53, MITRE ATT&CK Framework (Cloud Matrix), Reuters investigative report, District 4 Labs intelligence brief.
Αποποίηση ευθύνης: Αυτό το άρθρο προορίζεται μόνο για ενημερωτικούς και εκπαιδευτικούς σκοπούς και δεν αντικαθιστά έναν επαγγελματικό έλεγχο κυβερνοασφάλειας ή μια υπηρεσία απόκρισης σε περιστατικά.



Τα λέμε στην άλλη πλευρά.
Η από άκρη σε άκρη κρυπτογραφημένη λύση ηλεκτρονικού ταχυδρομείου και αποθήκευσης στο cloud παρέχει τα πιο ισχυρά μέσα ασφαλούς ανταλλαγής δεδομένων, εξασφαλίζοντας την ασφάλεια και το απόρρητο των δεδομένων σας.
/ Εγγραφείτε δωρεάν
