


Come un portale per cercatori di lavoro ha esposto le identità di agenti di controspionaggio

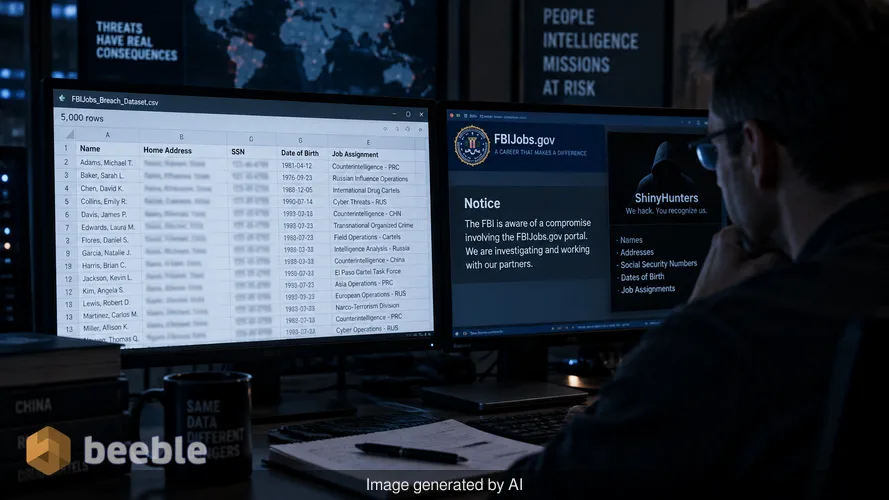
Il foglio di calcolo è arrivato sulla mia workstation tramite un canale sicuro che monitoro per individuare segni di cedimento sistemico nelle infrastrutture governative. È un documento di 5.000 righe che sembra più pesante di quanto suggerisca la dimensione del file. Questi dati sono il risultato di una violazione ai danni del portale FBIJobs.gov, un incidente rivendicato dal gruppo di hacker ShinyHunters. Sebbene l'ufficio riconosca la compromissione del portale, la realtà sul campo è molto più grave di una semplice perdita di dati relativi al reclutamento. Questa fuga di notizie fornisce una mappa granulare delle persone che lavorano nell'ombra dell'intelligence americana.
Ho trascorso la mattinata a incrociare queste voci con i registri pubblici noti e i dati storici delle violazioni. I risultati sono coerenti. Il foglio di calcolo contiene nomi, indirizzi di residenza, numeri di previdenza sociale e date di nascita. La cosa più preoccupante è l'inclusione di specifici incarichi di lavoro. I dati identificano individui assegnati a unità focalizzate su spie cinesi, operazioni di intelligence russa e cartelli della droga internazionali. Per un ufficiale dell'intelligence, questo livello di esposizione è un evento che pone fine alla carriera e un significativo rischio per la sicurezza fisica. Trasforma le loro informazioni personali in un asset tossico che minaccia la loro incolumità e l'integrità delle loro missioni.
L'anatomia della violazione di ShinyHunters
ShinyHunters è un gruppo di attori di minaccia con una storia di attacchi a repository cloud e applicazioni web di alto profilo. La loro metodologia prevede solitamente il furto di chiavi API o lo sfruttamento di database configurati in modo errato. In questo caso, hanno preso di mira il portale FBIJobs.gov. Questo sito è un gateway rivolto al pubblico progettato per attrarre nuovi talenti, eppure sembra aver conservato dati storici e attuali sui dipendenti esistenti. Il gruppo sostiene che questo campione di 5.000 righe sia solo una frazione di un tesoro più grande di due o tre terabyte di dati rubati.
La violazione è avvenuta perché il portale FBIJobs.gov fungeva da ponte tra l'internet pubblico e i record sensibili del personale. Dal punto di vista del rischio, questo è un classico fallimento della segmentazione della rete. I portali rivolti al pubblico sono spesso gestiti con meno rigore rispetto alle reti di intelligence critiche per la missione. Quando un sistema secondario come un sito di reclutamento ha accesso a un database primario dei ruoli dei dipendenti, crea un percorso sfruttabile per gli aggressori. ShinyHunters ha identificato questo percorso e lo ha utilizzato per aggirare il tradizionale perimetro di rete che molti presumono protegga le forze dell'ordine federali.
Perché i dati granulari sono un incubo per il controspionaggio
Nel mondo dello spionaggio, l'anonimato è il principale strumento difensivo. Quando un hacker diffonde l'indirizzo di casa e il contatto di emergenza di un agente che lavora alla sezione russa, quell'agente diventa un bersaglio per il reclutamento o l'intimidazione fisica. Questa fuga di notizie non è una generica violazione di dati. È un'esposizione mirata della struttura interna dell'ufficio. Gli hacker hanno incluso dettagli sulle assegnazioni degli uffici sul campo e sulle unità specifiche impegnate in controspionaggio ad alta posta in gioco.
Ho comunicato con contatti per la protezione delle fonti che utilizzano PGP per discutere le ricadute di fughe di notizie simili. Il consenso è che una volta che questi dati entrano nel dark web, è impossibile ritirarli. I servizi di intelligence stranieri non hanno bisogno di hackerare direttamente l'FBI se possono semplicemente acquistare un foglio di calcolo che identifica ogni persona che lavora nella divisione di controspionaggio dell'ufficio. La triade CIA della sicurezza si basa sulla riservatezza, e quel pilastro è stato completamente compromesso per gli individui in questo elenco. I dati consentono ad attori malintenzionati di costruire un grafico sociale completo del personale dell'FBI e delle loro famiglie.
La psicologia di una situazione di ostaggio digitale
ShinyHunters non è interessato solo a vendere questi dati al miglior offerente. Li stanno usando come leva in una situazione di ostaggio digitale. Il gruppo ha dichiarato che tratterrà i dati finché l'FBI non revocherà una specifica dichiarazione pubblica rilasciata a maggio. Questa è una forma di hacktivismo mista a estorsione tradizionale. Minacciando di rilasciare altri record, sperano di esercitare pressione sulle relazioni pubbliche e sulla leadership dell'ufficio.
Questa tattica mostra un cambiamento nel panorama delle minacce. Gli aggressori non cercano più solo numeri di carte di credito. Cercano danni reputazionali e la capacità di influenzare la politica del governo. Gli hacker hanno affermato di voler impedire che le informazioni circolino ampiamente per ora, ma questa è una promessa vana. In caso di una violazione di questa portata, i dati sono già nelle mani di più entità. La mia analisi delle piattaforme di intelligence del dark web come District 4 Labs mostra che frammenti di questi dati sono già oggetto di discussione in forum privati.
Verificare l'inverificabile
Reuters è stata in grado di verificare l'identità di 22 persone nel foglio di calcolo confrontando i dati trapelati con i record creditizi. La mia analisi forense della struttura del file suggerisce che sia stato esportato direttamente da un database relazionale. I campi sono organizzati in modo da rispecchiare i software professionali di gestione delle risorse umane. Non ci sono segni della tipica fabbricazione di dati che si vede in truffe più piccole e di basso impegno. La presenza di dettagli sui contatti di emergenza è particolarmente indicativa, poiché queste informazioni si trovano raramente nei registri pubblici.
Dietro le quinte, l'FBI sta indagando sulla causa della violazione. Hanno classificato ShinyHunters come un'impresa criminale informatica. Questa designazione è accurata, ma fa ben poco per mitigare il pericolo immediato per gli agenti le cui vite sono ora documentate in un file CSV ricercabile. La dichiarazione dell'ufficio secondo cui la causa è indeterminata suggerisce che il team forense stia ancora tracciando il punto di ingresso iniziale. È probabile che troveranno una credenziale compromessa o una vulnerabilità non patchata nel framework web del portale.
Lezioni dal fallimento del firewall umano
Ogni professionista della sicurezza parla del firewall umano, ma questo incidente dimostra che anche gli individui più addestrati sono vulnerabili se i sistemi che utilizzano sono difettosi. I dipendenti non hanno fatto nulla di male. Hanno fornito le loro informazioni al datore di lavoro con l'aspettativa di privacy. Il fallimento è architettonico. Un portale di reclutamento non dovrebbe mai avere un collegamento diretto o indiretto agli incarichi di lavoro granulari degli ufficiali di intelligence attivi.
Le organizzazioni devono trattare i dati dei dipendenti come un asset critico per la missione. Se il perimetro della vostra rete è un concetto obsoleto, dovete affidarvi ai principi Zero Trust. In un ambiente Zero Trust, il portale di reclutamento verrebbe trattato come un ospite non attendibile. Non avrebbe modo di interrogare il database che contiene i numeri di previdenza sociale del team di controspionaggio. Invece, l'ufficio sembra aver utilizzato una struttura dati piatta in cui una violazione in un'area porta a una perdita totale di riservatezza su tutta la linea.
Consigli pratici per i leader della sicurezza
Questo incidente fornisce un duro promemoria del fatto che i vostri dati più sensibili spesso si nascondono nei luoghi meno attesi. I leader della sicurezza dovrebbero adottare le seguenti misure per prevenire una catastrofe simile:
- Controllare tutti i portali rivolti al pubblico e i siti web secondari per assicurarsi che non abbiano accesso ai database primari del personale.
- Applicare rigorose politiche di minimizzazione dei dati. Se un sistema non ha bisogno di un numero di previdenza sociale per funzionare, quel dato non dovrebbe essere memorizzato lì.
- Implementare controlli di accesso granulari che impediscano l'esportazione in blocco dei dati HR senza più livelli di autorizzazione.
- Monitorare il dark web per menzioni del gergo interno specifico della vostra organizzazione o dei nomi dei dipartimenti, poiché questi sono spesso i primi segni di una fuga di notizie mirata.
Mettere in sicurezza il futuro dei dati del personale
L'FBI deve ora affrontare il compito monumentale di proteggere i propri dipendenti dalle conseguenze di questa esposizione. Ciò comporterà probabilmente il monitoraggio dell'identità, il trasferimento di alcuni individui ad alto rischio e una revisione completa di come l'ufficio gestisce la propria presenza web pubblica. Il danno alla reputazione dell'ufficio è significativo, ma il pericolo per i suoi asset umani è la vera storia. Dobbiamo smettere di considerare le violazioni dei dati come un costo del fare affari e iniziare a considerarle come una minaccia diretta alla sicurezza nazionale.
Fonti: NIST Special Publication 800-53, MITRE ATT&CK Framework (Cloud Matrix), Reuters investigative report, District 4 Labs intelligence brief.
Disclaimer: Questo articolo è solo a scopo informativo ed educativo e non sostituisce un audit di cybersicurezza professionale o un servizio di risposta agli incidenti.



Ci vediamo dall'altra parte.
La nostra soluzione di archiviazione e-mail crittografata end-to-end fornisce i mezzi più potenti per lo scambio sicuro dei dati, garantendo la sicurezza e la privacy dei tuoi dati.
/ Creare un account gratuito
