


Как портал для соискателей раскрыл личности агентов контрразведки

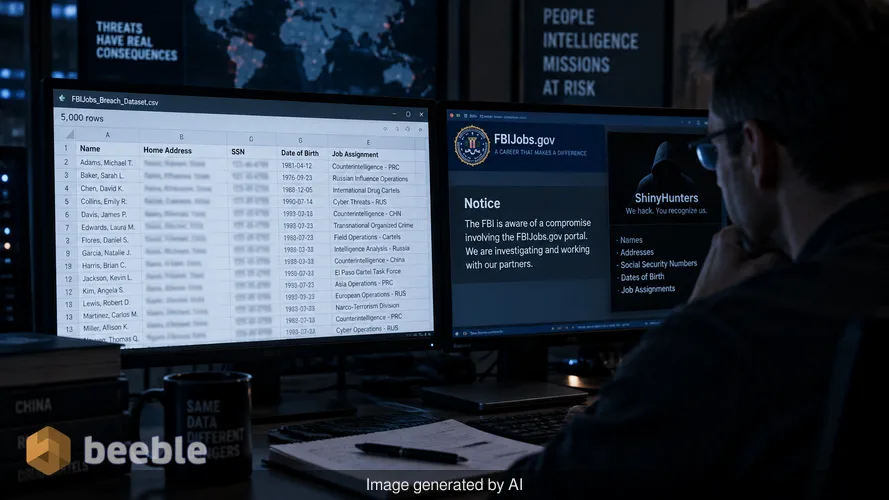
Таблица поступила на мою рабочую станцию по защищенному каналу, который я отслеживаю на предмет системных сбоев в государственной инфраструктуре. Это документ объемом 5 000 строк, который кажется тяжелее, чем предполагает его размер. Эти данные являются результатом взлома портала FBIJobs.gov — инцидента, ответственность за который взяла на себя хакерская группа ShinyHunters. Хотя бюро признает компрометацию портала, реальная ситуация на местах гораздо серьезнее, чем простая потеря данных о найме. Эта утечка предоставляет детализированную карту людей, работающих в тени американской разведки.
Я провел утро, сопоставляя эти записи с известными публичными реестрами и историческими данными об утечках. Результаты совпадают. Таблица содержит имена, домашние адреса, номера социального страхования и даты рождения. Больше всего беспокоит включение конкретных должностных обязанностей. Данные идентифицируют лиц, назначенных в подразделения, специализирующиеся на китайских шпионах, российских разведывательных операциях и международных наркокартелях. Для офицера разведки такой уровень разоблачения означает конец карьеры и значительный риск для физической безопасности. Это превращает их личную информацию в токсичный актив, угрожающий их безопасности и целостности их миссий.
Анатомия взлома ShinyHunters
ShinyHunters — это группа киберпреступников, известная атаками на высокопрофильные облачные репозитории и веб-приложения. Их методология обычно включает кражу API-ключей или эксплуатацию неправильно настроенных баз данных. В данном случае их целью стал портал FBIJobs.gov. Этот сайт является публичным шлюзом, предназначенным для привлечения новых талантов, однако, судя по всему, на нем хранились исторические и текущие данные о действующих сотрудниках. Группа утверждает, что этот образец из 5 000 строк — лишь малая часть более крупного хранилища украденных данных объемом от двух до трех терабайт.
Взлом произошел потому, что портал FBIJobs.gov служил мостом между публичным интернетом и конфиденциальными записями о персонале. С точки зрения рисков, это классический провал сегментации сети. Публичные порталы часто управляются с меньшей строгостью, чем критически важные разведывательные сети. Когда вторичная система, такая как сайт по найму, имеет доступ к основной базе данных ролей сотрудников, это создает путь для эксплуатации злоумышленниками. ShinyHunters выявили этот путь и использовали его для обхода традиционного сетевого периметра, который, как многие полагают, защищает федеральные правоохранительные органы.
Почему детализированные данные — это кошмар для контрразведки
В мире шпионажа анонимность является основным инструментом защиты. Когда хакер сливает домашний адрес и контактные данные для экстренной связи агента, работающего по «российскому направлению», этот агент становится мишенью для вербовки или физического запугивания. Эта утечка не является обычной кражей данных. Это целенаправленное раскрытие внутренней структуры бюро. Хакеры включили подробности о назначениях в полевые офисы и конкретные подразделения, занимающиеся высокопоставленной контрразведкой.
Я общался с контактами по защите источников, которые используют PGP для обсуждения последствий подобных утечек. Консенсус таков: как только эти данные попадают в даркнет, их невозможно отозвать. Иностранным спецслужбам не нужно взламывать ФБР напрямую, если они могут просто купить таблицу, идентифицирующую каждого человека, работающего в отделе контрразведки бюро. Триада безопасности CIA (конфиденциальность, целостность, доступность) опирается на конфиденциальность, и этот столп был полностью скомпрометирован для лиц из этого списка. Данные позволяют злоумышленникам построить всеобъемлющий социальный граф сотрудников ФБР и их семей.
Психология ситуации с цифровым заложником
ShinyHunters не просто заинтересованы в продаже этих данных тому, кто предложит самую высокую цену. Они используют их как рычаг давления в ситуации с цифровым заложником. Группа заявила, что удерживает данные до тех пор, пока ФБР не отзовет конкретное публичное заявление, сделанное в мае. Это форма хактивизма, смешанная с традиционным вымогательством. Угрожая опубликовать больше записей, они надеются оказать давление на связи с общественностью и руководство бюро.
Эта тактика свидетельствует о сдвиге в ландшафте угроз. Злоумышленники больше не ищут только номера кредитных карт. Они стремятся нанести репутационный ущерб и получить возможность влиять на государственную политику. Хакеры заявили, что пока стараются не допустить широкого распространения информации, но это пустое обещание. В случае утечки такого масштаба данные уже находятся в руках множества структур. Мой анализ разведывательных платформ даркнета, таких как District 4 Labs, показывает, что фрагменты этих данных уже обсуждаются на частных форумах.
Верификация не подлежащего проверке
Reuters удалось подтвердить личности 22 человек из таблицы, сравнив утекшие данные с кредитными историями. Мой собственный криминалистический анализ структуры файла предполагает, что он был экспортирован напрямую из реляционной базы данных. Поля организованы таким образом, что отражают профессиональное программное обеспечение для управления персоналом. Нет никаких признаков типичной фальсификации данных, наблюдаемой в мелких, низкокачественных мошенничествах. Наличие контактных данных для экстренной связи особенно показательно, так как эта информация редко встречается в открытых источниках.
За кулисами ФБР расследует причину взлома. Они классифицировали ShinyHunters как киберпреступное предприятие. Это определение точно, но оно мало помогает смягчить непосредственную опасность для агентов, чьи жизни теперь задокументированы в доступном для поиска CSV-файле. Заявление бюро о том, что причина не установлена, говорит о том, что криминалистическая группа все еще отслеживает начальную точку входа. Вероятно, они обнаружат скомпрометированные учетные данные или неисправленную уязвимость в веб-фреймворке портала.
Уроки отказа «человеческого файрвола»
Каждый специалист по безопасности говорит о «человеческом файрволе», но этот инцидент показывает, что даже самые подготовленные люди уязвимы, если системы, которые они используют, имеют дефекты. Сотрудники не сделали ничего плохого. Они предоставили свою информацию работодателю, ожидая конфиденциальности. Ошибка носит архитектурный характер. Портал по найму никогда не должен иметь прямой или косвенной связи с детализированными должностными назначениями действующих офицеров разведки.
Организации должны относиться к данным сотрудников как к критически важному активу. Если ваш сетевой периметр — устаревшая концепция, вы должны полагаться на принципы Zero Trust (нулевого доверия). В среде Zero Trust портал по найму рассматривался бы как недоверенный гость. У него не было бы возможности запросить базу данных, содержащую номера социального страхования группы контрразведки. Вместо этого бюро, по-видимому, использовало плоскую структуру данных, где брешь в одной области приводит к полной потере конфиденциальности по всем направлениям.
Практические выводы для руководителей служб безопасности
Этот инцидент служит суровым напоминанием о том, что ваши самые конфиденциальные данные часто скрываются в самых неожиданных местах. Руководителям служб безопасности следует предпринять следующие шаги для предотвращения подобной катастрофы:
- Провести аудит всех публичных порталов и вторичных веб-сайтов, чтобы убедиться, что они не имеют доступа к основным базам данных персонала.
- Обеспечить соблюдение строгой политики минимизации данных. Если системе не нужен номер социального страхования для функционирования, эти данные не должны там храниться.
- Внедрить детализированный контроль доступа, предотвращающий массовый экспорт HR-данных без нескольких уровней авторизации.
- Мониторить даркнет на предмет упоминаний специфического внутреннего жаргона вашей организации или названий отделов, так как это часто является первым признаком целевой утечки.
Обеспечение безопасности данных персонала в будущем
Теперь ФБР стоит перед монументальной задачей защиты своих сотрудников от последствий этого разоблачения. Это, вероятно, потребует мониторинга личности, переезда для определенных лиц из группы высокого риска и полного пересмотра того, как бюро управляет своим присутствием в открытой сети. Ущерб репутации бюро значителен, но реальная история — это опасность для его человеческих активов. Мы должны перестать рассматривать утечки данных как издержки ведения бизнеса и начать воспринимать их как прямую угрозу национальной безопасности.
Источники: NIST Special Publication 800-53, MITRE ATT&CK Framework (Cloud Matrix), Reuters investigative report, District 4 Labs intelligence brief.
Отказ от ответственности: Данная статья предназначена исключительно для информационных и образовательных целей и не заменяет профессиональный аудит кибербезопасности или услуги по реагированию на инциденты.



До встречи на другой стороне.
Наше решение для электронной почты и облачного хранения данных со сквозным шифрованием обеспечивает наиболее мощные средства безопасного обмена данными, гарантируя их сохранность и конфиденциальность.
/ Создать бесплатный аккаунт
