


Kuidas tööotsijate portaal paljastas vastuluureagentide identiteedid

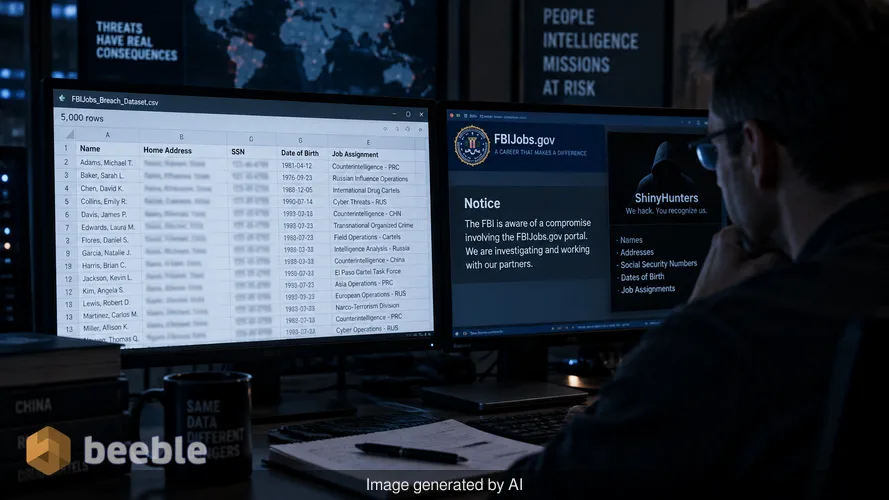
See tabel jõudis minu tööjaama turvalise kanali kaudu, mida ma jälgin valitsuse infrastruktuuri süsteemsete tõrgete tuvastamiseks. Tegemist on 5000-realise dokumendiga, mis tundub raskem, kui selle failisuurus eeldada lubaks. Need andmed on FBIJobs.gov portaali vastase ründe tulemus, mille eest võttis vastutuse häkkerirühmitus ShinyHunters. Kuigi büroo tunnistab portaali kompromiteerimist, on tegelik olukord kohapeal palju tõsisem kui pelk värbamisandmete kaotus. See leke pakub detailset kaarti inimestest, kes töötavad Ameerika luure varjupooles.
Veetsin hommiku võrreldes neid kirjeid teadaolevate avalike registrite ja ajalooliste andmelekete andmetega. Tulemused on ühtsed. Tabel sisaldab nimesid, koduseid aadresse, sotsiaalkindlustuse numbreid ja sünniaegu. Kõige murettekitavam on konkreetsete tööülesannete lisamine. Andmed tuvastavad isikud, kes on määratud üksustesse, mis keskenduvad Hiina spioonidele, Venemaa luureoperatsioonidele ja rahvusvahelistele narkokartellidele. Luureohvitseri jaoks on selline paljastamine karjääri lõpetav sündmus ja märkimisväärne füüsiline turvarisk. See muudab nende isikuandmed toksiliseks varaks, mis ohustab nii nende turvalisust kui ka missioonide terviklikkust.
ShinyHuntersi andmelekke anatoomia
ShinyHunters on ohustajarühm, kellel on ajalugu kõrge profiiliga pilvehoidlate ja veebirakenduste ründamisel. Nende metoodika hõlmab tavaliselt API-võtmete vargust või valesti konfigureeritud andmebaaside ärakasutamist. Antud juhul ründasid nad FBIJobs.gov portaali. See sait on avalik värav, mis on loodud uute talentide ligimeelitamiseks, kuid tundub, et see sisaldas ajaloolisi ja jooksvaid andmeid ka olemasolevate töötajate kohta. Rühmitus väidab, et see 5000-realine näidis on vaid murdosa suuremast, kahe- kuni kolmetera baidisest varastatud andmete kogumist.
Leke toimus, kuna FBIJobs.gov portaal toimis sillana avaliku interneti ja tundlike personalikirjete vahel. Riski seisukohast on see klassikaline võrgu segmenteerimise ebaõnnestumine. Avalikke portaale haldatakse sageli väiksema rangusega kui missioonikriitilisi luurevõrke. Kui sekundaarsel süsteemil, nagu värbamissait, on juurdepääs töötajate rollide esmasele andmebaasile, loob see ründajatele ärakasutatava tee. ShinyHunters tuvastas selle tee ja kasutas seda, et mööda minna traditsioonilisest võrgupiirist, mis paljude arvates kaitseb föderaalset õiguskaitset.
Miks detailsed andmed on vastuluure õudusunenägu
Luuremaailmas on anonüümsus peamine kaitsevahend. Kui häkker lekitab Venemaa osakonnas töötava agendi koduse aadressi ja hädaabikontakti, muutub see agent värbamise või füüsilise hirmutamise sihtmärgiks. See leke ei ole tavaline andmeleke. See on büroo sisestruktuuri sihitud paljastamine. Häkkerid lisasid üksikasju väliskontorite määramiste ja konkreetsete üksuste kohta, mis tegelevad kõrgete panustega vastuluurega.
Olen suhtlenud allikakaitse kontaktidega, kes kasutavad PGP-d sarnaste leketega kaasnevate tagajärgede arutamiseks. Konsensus on, et kui need andmed sisenevad pimeveebi, on neid võimatu tagasi võtta. Välisluureteenistused ei pea FBI-d otse häkkima, kui nad saavad lihtsalt osta tabeli, mis tuvastab iga inimese, kes töötab büroo vastuluure osakonnas. Turvalisuse CIA-triaad toetub konfidentsiaalsusele ja see sammas on selles nimekirjas olevate isikute jaoks täielikult kompromiteeritud. Andmed võimaldavad pahatahtlikel osapooltel luua tervikliku sotsiaalse graafiku FBI personalist ja nende peredest.
Digitaalse pantvangikriisi psühholoogia
ShinyHunters ei ole huvitatud pelgalt nende andmete müümisest kõrgeima pakkumise tegijale. Nad kasutavad seda hoovana digitaalses pantvangikriisis. Rühmitus teatas, et nad hoiavad andmeid kinni seni, kuni FBI tühistab teatud maikuus tehtud avaliku avalduse. See on häktivismi vorm, mis on segatud traditsioonilise väljapressimisega. Ähvardades avaldada rohkem kirjeid, loodavad nad avaldada survet büroo avalikele suhetele ja juhtkonnale.
See taktika näitab muutust ohumaastikul. Ründajad ei otsi enam ainult krediitkaardi numbreid. Nad otsivad mainekahju ja võimet mõjutada valitsuse poliitikat. Häkkerid väitsid, et püüavad hoida teavet praegu laialdaselt levimast, kuid see on tühi lubadus. Sellise ulatusega lekke korral on andmed juba mitme üksuse käes. Minu analüüs pimeveebi luureplatvormidel nagu District 4 Labs näitab, et selle andmestiku fragmente arutatakse juba privaatsetes foorumites.
Kinnitamatu kinnitamine
Reuters suutis kinnitada 22 tabelis oleva isiku identiteedi, võrreldes lekkinud andmeid krediidiinfo kirjetega. Minu enda failistruktuuri forensiline analüüs viitab sellele, et see eksporditi otse relatsioonilisest andmebaasist. Väljad on organiseeritud viisil, mis peegeldab professionaalset personalijuhtimise tarkvara. Puuduvad märgid tüüpilisest andmete võltsimisest, mida nähakse väiksemate ja vähese vaevaga tehtud pettuste puhul. Hädaabikontaktide andmete olemasolu on eriti kõnekas, kuna seda teavet leidub avalikes registrites harva.
Kulisside taga uurib FBI lekke põhjust. Nad on kategoriseerinud ShinyHuntersi küberkuritegelikuks ettevõtteks. See määratlus on täpne, kuid see ei leevenda vahetut ohtu agentidele, kelle elu on nüüd dokumenteeritud otsitavas CSV-failis. Büroo avaldus, et põhjus on kindlakstegemisel, viitab sellele, et forensikameeskond jälitab endiselt esmast sisenemispunkti. Tõenäoliselt leiavad nad kompromiteeritud kasutajatunnuse või paikama haavatavuse portaali veebiraamistikus.
Õppetunnid inimtulemüüri ebaõnnestumisest
Iga turvaspetsialist räägib inimtulemüürist, kuid see vahejuhtum näitab, et isegi kõige paremini koolitatud isikud on haavatavad, kui nende kasutatavad süsteemid on puudulikud. Töötajad ei teinud midagi valesti. Nad andsid oma andmed tööandjale ootusega privaatsusele. Viga on arhitektuurne. Värbamisportaalil ei tohiks kunagi olla otsest ega kaudset linki tegevteenistuses olevate luureohvitseride detailsete tööülesanneteni.
Organisatsioonid peavad käsitlema töötajate andmeid kui missioonikriitilist vara. Kui teie võrgupiir on iganenud kontseptsioon, peate tuginema nullusalduse (Zero Trust) põhimõtetele. Nullusalduse keskkonnas koheldaks värbamisportaali kui usaldamatut külalist. Sellel ei oleks võimalust päringuid teha andmebaasi, mis hoiab vastuluure meeskonna sotsiaalkindlustuse numbreid. Selle asemel näib büroo olevat kasutanud lamedat andmestruktuuri, kus leke ühes valdkonnas viib konfidentsiaalsuse täieliku kaotuseni kogu ulatuses.
Praktilised soovitused turvajuhtidele
See vahejuhtum on karm meeldetuletus, et teie kõige tundlikumad andmed peidavad end sageli kõige vähem oodatud kohtades. Turvajuhid peaksid astuma järgmised sammud sarnase katastroofi vältimiseks:
- Auditeerige kõiki avalikke portaale ja sekundaarseid veebisaite tagamaks, et neil puudub juurdepääs esmastele personaliandmebaasidele.
- Rakendage ranget andmete minimeerimise poliitikat. Kui süsteem ei vaja funktsioneerimiseks sotsiaalkindlustuse numbrit, ei tohi neid andmeid seal hoida.
- Rakendage detailsed juurdepääsukontrollid, mis takistavad personaliandmete hulgiekspordi ilma mitmeastmelise autoriseerimiseta.
- Jälgige pimeveebi oma organisatsiooni spetsiifilise sisemise žargooni või osakondade nimede mainimise suhtes, kuna need on sageli esimesed märgid sihitud lekkest.
Personaliandmete tuleviku turvamine
FBI seisab nüüd silmitsi tohutu ülesandega kaitsta oma töötajaid selle paljastuse tagajärgede eest. See hõlmab tõenäoliselt identiteedi jälgimist, teatud kõrge riskiga isikute ümberasustamist ja büroo avaliku veebisoleku haldamise täielikku ümberkorraldamist. Kahju büroo mainele on märkimisväärne, kuid oht selle inimvarale on tegelik lugu. Peame lõpetama andmeleketesse suhtumise kui äritegevuse kulusse ja hakkama neid nägema kui otsest ohtu riiklikule julgeolekule.
Allikad: NIST Special Publication 800-53, MITRE ATT&CK Framework (Cloud Matrix), Reuters investigative report, District 4 Labs intelligence brief.
Hoiatus: See artikkel on mõeldud ainult teavitamiseks ja harimiseks ning ei asenda professionaalset küberjulgeoleku auditit ega intsidentidele reageerimise teenust.



Kohtumiseni teisel poolel.
Meie läbivalt krüpteeritud e-posti ja pilvesalvestuse lahendus pakub kõige võimsamaid vahendeid turvaliseks andmevahetuseks, tagades teie andmete turvalisuse ja privaatsuse.
/ Tasuta konto loomin
