


कैसे नौकरी चाहने वालों के एक पोर्टल ने जवाबी जासूसी एजेंटों की पहचान उजागर कर दी

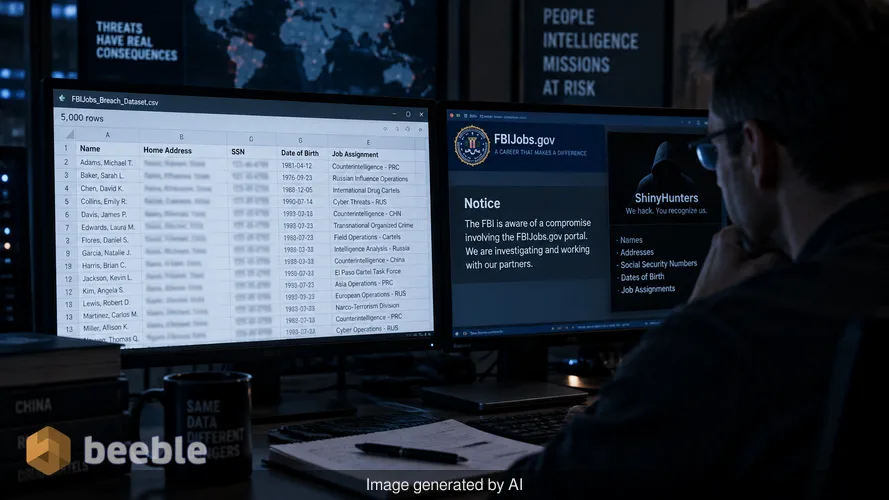
स्प्रेडशीट मेरे वर्कस्टेशन पर एक सुरक्षित चैनल के माध्यम से आई जिसे मैं सरकारी बुनियादी ढांचे में प्रणालीगत विफलता के संकेतों के लिए मॉनिटर करता हूं। यह 5,000-पंक्तियों का दस्तावेज़ है जो अपने फ़ाइल आकार के सुझाव से कहीं अधिक भारी महसूस होता है। यह डेटा FBIJobs.gov पोर्टल के खिलाफ एक उल्लंघन का परिणाम है, जिसकी जिम्मेदारी हैकिंग समूह ShinyHunters ने ली है। जबकि ब्यूरो पोर्टल की सुरक्षा में सेंध को स्वीकार करता है, धरातल पर वास्तविकता भर्ती डेटा के साधारण नुकसान से कहीं अधिक गंभीर है। यह लीक उन लोगों का एक विस्तृत नक्शा प्रदान करता है जो अमेरिकी खुफिया विभाग की छाया में काम करते हैं।
मैंने सुबह इन प्रविष्टियों को ज्ञात सार्वजनिक रिकॉर्ड और ऐतिहासिक उल्लंघन डेटा के साथ क्रॉस-रेफरेंस करने में बिताया। परिणाम सुसंगत हैं। स्प्रेडशीट में नाम, घर के पते, सामाजिक सुरक्षा नंबर और जन्म तिथियां शामिल हैं। सबसे चिंताजनक बात विशिष्ट कार्य असाइनमेंट का शामिल होना है। डेटा उन व्यक्तियों की पहचान करता है जिन्हें चीनी जासूसों, रूसी खुफिया अभियानों और अंतर्राष्ट्रीय ड्रग कार्टेल पर केंद्रित इकाइयों में नियुक्त किया गया है। एक खुफिया अधिकारी के लिए, इस स्तर का जोखिम करियर खत्म करने वाली घटना और एक महत्वपूर्ण शारीरिक सुरक्षा जोखिम है। यह उनकी व्यक्तिगत जानकारी को एक जहरीली संपत्ति में बदल देता है जो उनकी सुरक्षा और उनके मिशनों की अखंडता के लिए खतरा पैदा करती है।
ShinyHunters उल्लंघन की शारीरिक रचना
ShinyHunters एक थ्रेट एक्टर समूह है जिसका हाई-प्रोफाइल क्लाउड रिपॉजिटरी और वेब अनुप्रयोगों को लक्षित करने का इतिहास रहा है। उनकी कार्यप्रणाली में आमतौर पर API कुंजियों की चोरी या गलत तरीके से कॉन्फ़िगर किए गए डेटाबेस का शोषण शामिल होता है। इस मामले में, उन्होंने FBIJobs.gov पोर्टल को निशाना बनाया। यह साइट नए टैलेंट को आकर्षित करने के लिए डिज़ाइन किया गया एक सार्वजनिक-सामना करने वाला गेटवे है, फिर भी ऐसा लगता है कि इसमें मौजूदा कर्मचारियों का ऐतिहासिक और वर्तमान डेटा मौजूद था। समूह का दावा है कि यह 5,000-पंक्तियों का नमूना चोरी किए गए डेटा के बड़े दो-से-तीन-टेराबाइट भंडार का केवल एक अंश है।
उल्लंघन इसलिए हुआ क्योंकि FBIJobs.gov पोर्टल ने सार्वजनिक इंटरनेट और संवेदनशील कर्मियों के रिकॉर्ड के बीच एक पुल के रूप में कार्य किया। जोखिम के दृष्टिकोण से, यह नेटवर्क सेगमेंटेशन की एक क्लासिक विफलता है। सार्वजनिक-सामना करने वाले पोर्टलों को अक्सर मिशन-महत्वपूर्ण खुफिया नेटवर्क की तुलना में कम कठोरता के साथ प्रबंधित किया जाता है। जब भर्ती साइट जैसे माध्यमिक सिस्टम के पास कर्मचारी भूमिकाओं के प्राथमिक डेटाबेस तक पहुंच होती है, तो यह हमलावरों के लिए एक शोषण योग्य मार्ग बनाता है। ShinyHunters ने इस मार्ग की पहचान की और इसका उपयोग उस पारंपरिक नेटवर्क परिधि को बायपास करने के लिए किया जिसे कई लोग मानते हैं कि संघीय कानून प्रवर्तन की रक्षा करता है।
विस्तृत डेटा काउंटरइंटेलिजेंस के लिए एक बुरा सपना क्यों है
जासूसी की दुनिया में, गुमनामी प्राथमिक रक्षात्मक उपकरण है। जब कोई हैकर रूसी डेस्क पर काम करने वाले एजेंट के घर का पता और आपातकालीन संपर्क लीक करता है, तो वह एजेंट भर्ती या शारीरिक धमकी का लक्ष्य बन जाता है। यह लीक कोई सामान्य डेटा उल्लंघन नहीं है। यह ब्यूरो की आंतरिक संरचना का एक लक्षित प्रदर्शन है। हैकर्स ने फील्ड ऑफिस असाइनमेंट और हाई-स्टेक जवाबी जासूसी में लगी विशिष्ट इकाइयों के बारे में विवरण शामिल किए हैं।
मैंने स्रोत सुरक्षा संपर्कों के साथ संवाद किया है जो समान लीक के परिणामों पर चर्चा करने के लिए PGP का उपयोग करते हैं। आम सहमति यह है कि एक बार जब यह डेटा डार्क वेब में प्रवेश कर जाता है, तो इसे वापस लेना असंभव है। विदेशी खुफिया सेवाओं को सीधे एफबीआई को हैक करने की आवश्यकता नहीं है यदि वे केवल एक स्प्रेडशीट खरीद सकते हैं जो ब्यूरो के जवाबी जासूसी विभाग में काम करने वाले प्रत्येक व्यक्ति की पहचान करती है। सुरक्षा का CIA ट्रायड गोपनीयता पर निर्भर करता है, और इस सूची के व्यक्तियों के लिए वह स्तंभ पूरी तरह से समझौता किया गया है। डेटा दुर्भावनापूर्ण अभिनेताओं को एफबीआई कर्मियों और उनके परिवारों का एक व्यापक सामाजिक ग्राफ बनाने की अनुमति देता है।
डिजिटल बंधक स्थिति का मनोविज्ञान
ShinyHunters केवल इस डेटा को उच्चतम बोली लगाने वाले को बेचने में रुचि नहीं रखते हैं। वे इसे डिजिटल बंधक स्थिति में उत्तोलन (leverage) के रूप में उपयोग कर रहे हैं। समूह ने कहा कि वे डेटा को तब तक रोके हुए हैं जब तक कि एफबीआई मई में दिए गए एक विशिष्ट सार्वजनिक बयान को वापस नहीं ले लेती। यह पारंपरिक जबरन वसूली के साथ मिश्रित हैकिविज़्म का एक रूप है। अधिक रिकॉर्ड जारी करने की धमकी देकर, वे ब्यूरो के जनसंपर्क और नेतृत्व पर दबाव बनाने की उम्मीद करते हैं।
यह रणनीति खतरे के परिदृश्य में बदलाव दिखाती है। हमलावर अब केवल क्रेडिट कार्ड नंबरों की तलाश में नहीं हैं। वे प्रतिष्ठा को नुकसान पहुंचाने और सरकारी नीति को प्रभावित करने की क्षमता की तलाश में हैं। हैकर्स ने दावा किया कि वे फिलहाल जानकारी को व्यापक रूप से प्रसारित होने से रोकने की कोशिश कर रहे हैं, लेकिन यह एक खोखला वादा है। इस परिमाण के उल्लंघन की स्थिति में, डेटा पहले से ही कई संस्थाओं के हाथों में है। डिस्ट्रिक्ट 4 लैब्स जैसे डार्क वेब इंटेलिजेंस प्लेटफॉर्म के मेरे विश्लेषण से पता चलता है कि इस डेटा के अंशों पर पहले से ही निजी मंचों में चर्चा की जा रही है।
असत्यापित का सत्यापन
रॉयटर्स लीक हुए डेटा की क्रेडिट रिकॉर्ड के साथ तुलना करके स्प्रेडशीट में 22 लोगों की पहचान सत्यापित करने में सक्षम था। फ़ाइल संरचना के मेरे अपने फॉरेंसिक विश्लेषण से पता चलता है कि इसे सीधे रिलेशनल डेटाबेस से निर्यात किया गया था। फ़ील्ड्स को इस तरह से व्यवस्थित किया गया है जो पेशेवर एचआर प्रबंधन सॉफ़्टवेयर को दर्शाता है। छोटे, कम-प्रयास वाले घोटालों में देखे जाने वाले विशिष्ट डेटा निर्माण के कोई संकेत नहीं हैं। आपातकालीन संपर्क विवरण की उपस्थिति विशेष रूप से बताने वाली है, क्योंकि यह जानकारी सार्वजनिक रिकॉर्ड में शायद ही कभी पाई जाती है।
पर्दे के पीछे, एफबीआई उल्लंघन के कारण की जांच कर रही है। उन्होंने ShinyHunters को एक साइबर-अपराधिक उद्यम के रूप में वर्गीकृत किया है। यह पदनाम सटीक है, लेकिन यह उन एजेंटों के लिए तत्काल खतरे को कम करने के लिए बहुत कम करता है जिनका जीवन अब एक खोजने योग्य CSV फ़ाइल में प्रलेखित है। ब्यूरो का यह बयान कि कारण अनिर्धारित है, सुझाव देता है कि फॉरेंसिक टीम अभी भी प्रवेश के प्रारंभिक बिंदु का पता लगा रही है। संभावना है कि उन्हें पोर्टल के वेब फ्रेमवर्क में एक समझौता किया गया क्रेडेंशियल या एक अनपैच की गई भेद्यता मिलेगी।
मानव फ़ायरवॉल विफलता से सबक
प्रत्येक सुरक्षा पेशेवर मानव फ़ायरवॉल के बारे में बात करता है, लेकिन यह घटना दिखाती है कि सबसे प्रशिक्षित व्यक्ति भी असुरक्षित हैं यदि उनके द्वारा उपयोग किए जाने वाले सिस्टम त्रुटिपूर्ण हैं। कर्मचारियों ने कुछ भी गलत नहीं किया। उन्होंने गोपनीयता की उम्मीद के साथ अपने नियोक्ता को अपनी जानकारी प्रदान की। विफलता वास्तुशिल्प (architectural) है। एक भर्ती पोर्टल का सक्रिय खुफिया अधिकारियों के विस्तृत कार्य असाइनमेंट से कभी भी प्रत्यक्ष या अप्रत्यक्ष लिंक नहीं होना चाहिए।
संगठनों को कर्मचारी डेटा को मिशन-महत्वपूर्ण संपत्ति के रूप में मानना चाहिए। यदि आपकी नेटवर्क परिधि एक अप्रचलित अवधारणा है, तो आपको ज़ीरो ट्रस्ट सिद्धांतों पर भरोसा करना चाहिए। ज़ीरो ट्रस्ट वातावरण में, भर्ती पोर्टल को एक अविश्वसनीय अतिथि के रूप में माना जाएगा। उसके पास उस डेटाबेस को क्वेरी करने का कोई तरीका नहीं होगा जिसमें जवाबी जासूसी टीम के सामाजिक सुरक्षा नंबर होते हैं। इसके बजाय, ब्यूरो ने एक सपाट डेटा संरचना का उपयोग किया है जहां एक क्षेत्र में उल्लंघन से पूरी तरह से गोपनीयता का नुकसान होता है।
सुरक्षा नेताओं के लिए व्यावहारिक सुझाव
यह घटना एक सख्त अनुस्मारक प्रदान करती है कि आपका सबसे संवेदनशील डेटा अक्सर कम से कम अपेक्षित स्थानों में छिपा होता है। सुरक्षा नेताओं को इसी तरह की तबाही को रोकने के लिए निम्नलिखित कदम उठाने चाहिए:
- यह सुनिश्चित करने के लिए सभी सार्वजनिक-सामना करने वाले पोर्टलों और माध्यमिक वेबसाइटों का ऑडिट करें कि उनके पास प्राथमिक कार्मिक डेटाबेस तक पहुंच नहीं है।
- सख्त डेटा न्यूनीकरण नीतियां लागू करें। यदि किसी सिस्टम को कार्य करने के लिए सामाजिक सुरक्षा नंबर की आवश्यकता नहीं है, तो वह डेटा वहां संग्रहीत नहीं किया जाना चाहिए।
- विस्तृत एक्सेस नियंत्रण लागू करें जो प्राधिकरण की कई परतों के बिना एचआर डेटा को थोक में निर्यात होने से रोकता है।
- अपने संगठन के विशिष्ट आंतरिक शब्दजाल या विभाग के नामों के उल्लेख के लिए डार्क वेब की निगरानी करें, क्योंकि ये अक्सर लक्षित लीक के पहले संकेत होते हैं।
कार्मिक डेटा के भविष्य को सुरक्षित करना
एफबीआई अब इस जोखिम के परिणामों से अपने कर्मचारियों की रक्षा करने के स्मारकीय कार्य का सामना कर रही है। इसमें संभवतः पहचान की निगरानी, कुछ उच्च-जोखिम वाले व्यक्तियों के लिए स्थानांतरण, और ब्यूरो अपनी सार्वजनिक वेब उपस्थिति को कैसे प्रबंधित करता है, इसका पूर्ण ओवरहाल शामिल होगा। ब्यूरो की प्रतिष्ठा को नुकसान महत्वपूर्ण है, लेकिन इसके मानव संसाधनों को खतरा असली कहानी है। हमें डेटा उल्लंघनों को व्यवसाय करने की लागत के रूप में देखना बंद करना चाहिए और उन्हें राष्ट्रीय सुरक्षा के लिए सीधे खतरे के रूप में देखना शुरू करना चाहिए।
स्रोत: NIST Special Publication 800-53, MITRE ATT&CK Framework (Cloud Matrix), Reuters investigative report, District 4 Labs intelligence brief.
अस्वीकरण: यह लेख केवल सूचनात्मक और शैक्षिक उद्देश्यों के लिए है और पेशेवर साइबर सुरक्षा ऑडिट या घटना प्रतिक्रिया सेवा का स्थान नहीं लेता है।



आप दूसरी तरफ देखिए।
हमारा एंड-टू-एंड एन्क्रिप्टेड ईमेल और क्लाउड स्टोरेज समाधान सुरक्षित डेटा एक्सचेंज का सबसे शक्तिशाली माध्यम प्रदान करता है, जो आपके डेटा की सुरक्षा और गोपनीयता सुनिश्चित करता है।
/ एक नि: शुल्क खाता बनाएं
