


Jak portal dla osób szukających pracy ujawnił tożsamość agentów kontrwywiadu

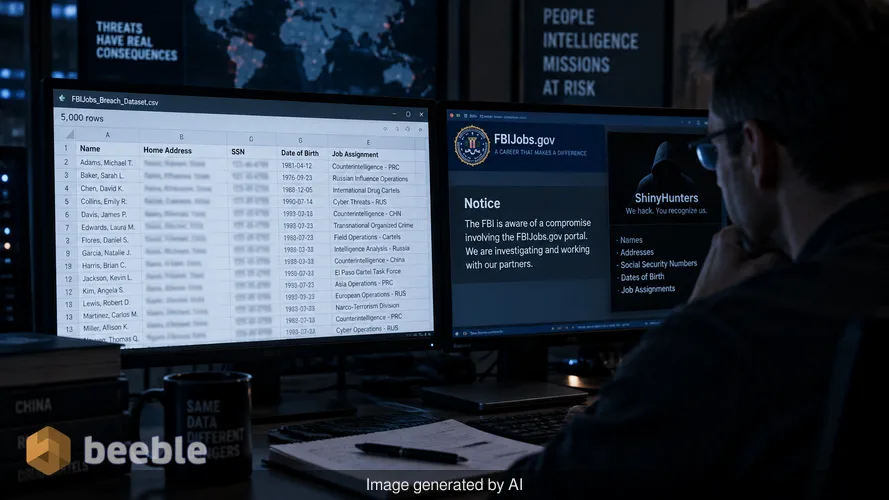
Arkusz kalkulacyjny trafił na moją stację roboczą bezpiecznym kanałem, który monitoruję pod kątem oznak systemowej awarii infrastruktury rządowej. Jest to dokument liczący 5000 linii, który wydaje się cięższy, niż sugerowałby to rozmiar pliku. Dane te są wynikiem włamania do portalu FBIJobs.gov, do którego przyznała się grupa hakerska ShinyHunters. Podczas gdy biuro przyznaje, że doszło do naruszenia portalu, rzeczywistość w terenie jest znacznie poważniejsza niż zwykła utrata danych rekrutacyjnych. Ten wyciek dostarcza szczegółową mapę osób pracujących w cieniu amerykańskiego wywiadu.
Spędziłem poranek na krzyżowym sprawdzaniu tych wpisów ze znanymi rejestrami publicznymi i historycznymi danymi o naruszeniach. Wyniki są spójne. Arkusz zawiera nazwiska, adresy zamieszkania, numery ubezpieczenia społecznego (SSN) oraz daty urodzenia. Najbardziej niepokojące jest uwzględnienie konkretnych przydziałów służbowych. Dane identyfikują osoby przypisane do jednostek koncentrujących się na chińskich szpiegach, rosyjskich operacjach wywiadowczych i międzynarodowych kartelach narkotykowych. Dla oficera wywiadu taki poziom ekspozycji jest zdarzeniem kończącym karierę i znacznym ryzykiem dla bezpieczeństwa fizycznego. Przekształca on ich dane osobowe w toksyczny zasób, który zagraża ich bezpieczeństwu i integralności misji.
Anatomia włamania ShinyHunters
ShinyHunters to grupa działająca jako zagrożenie (threat actor), która ma na koncie ataki na głośne repozytoria chmurowe i aplikacje internetowe. Ich metodologia zazwyczaj obejmuje kradzież kluczy API lub wykorzystanie błędnie skonfigurowanych baz danych. W tym przypadku celem był portal FBIJobs.gov. Strona ta jest publiczną bramą zaprojektowaną w celu przyciągnięcia nowych talentów, a mimo to wydaje się, że przechowywała historyczne i bieżące dane o istniejących pracownikach. Grupa twierdzi, że ta 5000-liniowa próbka to tylko ułamek większego, liczącego od dwóch do trzech terabajtów zbioru skradzionych danych.
Do naruszenia doszło, ponieważ portal FBIJobs.gov działał jako most między publicznym internetem a wrażliwymi aktami personalnymi. Z perspektywy ryzyka jest to klasyczna porażka segmentacji sieci. Portale publiczne są często zarządzane z mniejszym rygorem niż krytyczne sieci wywiadowcze. Gdy system drugorzędny, taki jak witryna rekrutacyjna, ma dostęp do głównej bazy danych o rolach pracowników, tworzy to ścieżkę możliwą do wykorzystania przez atakujących. ShinyHunters zidentyfikowali tę ścieżkę i użyli jej do obejścia tradycyjnego obwodu sieci, który – jak wielu zakłada – chroni federalne organy ścigania.
Dlaczego szczegółowe dane są koszmarem kontrwywiadu
W świecie szpiegostwa anonimowość jest podstawowym narzędziem obronnym. Kiedy haker ujawnia adres zamieszkania i kontakt alarmowy agenta pracującego w sekcji rosyjskiej, agent ten staje się celem werbunku lub fizycznego zastraszania. Ten wyciek nie jest ogólnym naruszeniem danych. Jest to celowe odsłonięcie wewnętrznej struktury biura. Hakerzy dołączyli szczegóły dotyczące przydziałów do biur terenowych i konkretnych jednostek zaangażowanych w operacje kontrwywiadowcze o wysoką stawkę.
Komunikowałem się z kontaktami zajmującymi się ochroną źródeł, które używają PGP, aby omówić skutki podobnych wycieków. Konsensus jest taki, że gdy dane te trafią do dark webu, ich wycofanie jest niemożliwe. Zagraniczne służby wywiadowcze nie muszą bezpośrednio hackować FBI, jeśli mogą po prostu kupić arkusz kalkulacyjny identyfikujący każdą osobę pracującą w wydziale kontrwywiadu biura. Triada CIA w bezpieczeństwie opiera się na poufności, a ten filar został całkowicie naruszony w przypadku osób z tej listy. Dane te pozwalają złośliwym podmiotom na zbudowanie kompleksowego grafu społecznego personelu FBI i ich rodzin.
Psychologia cyfrowej sytuacji zakładniczej
ShinyHunters nie są zainteresowani jedynie sprzedażą tych danych temu, kto da najwięcej. Używają ich jako karty przetargowej w cyfrowej sytuacji zakładniczej. Grupa oświadczyła, że przetrzymuje dane, dopóki FBI nie wycofa konkretnego publicznego oświadczenia złożonego w maju. Jest to forma hacktywizmu połączona z tradycyjnym wymuszeniem. Grożąc ujawnieniem kolejnych rekordów, mają nadzieję wywrzeć presję na public relations i kierownictwo biura.
Takia taktyka pokazuje zmianę w krajobrazie zagrożeń. Atakujący nie szukają już tylko numerów kart kredytowych. Szukają szkód wizerunkowych i możliwości wpływania na politykę rządu. Hakerzy twierdzili, że starają się na razie powstrzymać szerokie krążenie informacji, ale jest to pusta obietnica. W przypadku naruszenia o tej skali dane są już w rękach wielu podmiotów. Moja analiza platform wywiadowczych dark webu, takich jak District 4 Labs, pokazuje, że fragmenty tych danych są już omawiane na prywatnych forach.
Weryfikacja nieweryfikowalnego
Reuters był w stanie zweryfikować tożsamość 22 osób z arkusza, porównując wyciekłe dane z historią kredytową. Moja własna analiza kryminalistyczna struktury pliku sugeruje, że został on wyeksportowany bezpośrednio z relacyjnej bazy danych. Pola są zorganizowane w sposób odzwierciedlający profesjonalne oprogramowanie do zarządzania kadrami (HR). Nie ma śladów typowej fabrykacji danych widocznej w mniejszych, mało ambitnych oszustwach. Obecność danych kontaktowych w nagłych wypadkach jest szczególnie wymowna, ponieważ informacje te rzadko znajdują się w rejestrach publicznych.
Za kulisami FBI bada przyczynę naruszenia. Zakwalifikowali ShinyHunters jako przedsiębiorstwo cyberprzestępcze. To oznaczenie jest trafne, ale niewiele robi, aby złagodzić bezpośrednie zagrożenie dla agentów, których życie jest teraz udokumentowane w przeszukiwalnym pliku CSV. Oświadczenie biura, że przyczyna jest nieustalona, sugeruje, że zespół śledczy wciąż tropi początkowy punkt wejścia. Prawdopodobnie znajdą przejęte poświadczenia lub niezalataną lukę w frameworku webowym portalu.
Lekcje z awarii ludzkiej zapory ogniowej
Każdy specjalista ds. bezpieczeństwa mówi o ludzkiej zaporze ogniowej, ale ten incydent pokazuje, że nawet najlepiej wyszkolone osoby są bezbronne, jeśli systemy, których używają, są wadliwe. Pracownicy nie zrobili nic złego. Przekazali swoje informacje pracodawcy z oczekiwaniem prywatności. Porażka ma charakter architektoniczny. Portal rekrutacyjny nigdy nie powinien mieć bezpośredniego ani pośredniego powiązania ze szczegółowymi przydziałami służbowymi aktywnych oficerów wywiadu.
Organizacje muszą traktować dane pracowników jako zasób o znaczeniu krytycznym dla misji. Jeśli obwód sieci jest przestarzałą koncepcją, należy polegać na zasadach Zero Trust. W środowisku Zero Trust portal rekrutacyjny byłby traktowany jako niezaufany gość. Nie miałby możliwości wysłania zapytania do bazy danych przechowującej numery ubezpieczenia społecznego zespołu kontrwywiadu. Zamiast tego biuro wydaje się stosować płaską strukturę danych, w której naruszenie w jednym obszarze prowadzi do całkowitej utraty poufności we wszystkich obszarach.
Praktyczne wskazówki dla liderów bezpieczeństwa
Ten incydent stanowi dobitne przypomnienie, że najbardziej wrażliwe dane często ukrywają się w najmniej oczekiwanych miejscach. Liderzy bezpieczeństwa powinni podjąć następujące kroki, aby zapobiec podobnej katastrofie:
- Przeprowadzić audyt wszystkich portali publicznych i witryn drugorzędnych, aby upewnić się, że nie mają one dostępu do głównych baz danych personelu.
- Wymusić rygorystyczną politykę minimalizacji danych. Jeśli system nie potrzebuje numeru ubezpieczenia społecznego do działania, dane te nie powinny być tam przechowywane.
- Wdrożyć szczegółową kontrolę dostępu, która uniemożliwia masowy eksport danych HR bez wielu warstw autoryzacji.
- Monitorować dark web pod kątem wzmianek o specyficznym wewnętrznym żargonie organizacji lub nazwach działów, ponieważ są to często pierwsze oznaki celowego wycieku.
Zabezpieczanie przyszłości danych personalnych
FBI stoi teraz przed monumentalnym zadaniem ochrony swoich pracowników przed konsekwencjami tej ekspozycji. Prawdopodobnie będzie to obejmować monitorowanie tożsamości, relokację niektórych osób z grup wysokiego ryzyka oraz całkowitą przebudowę sposobu, w jaki biuro zarządza swoją publiczną obecnością w sieci. Szkody dla reputacji biura są znaczne, ale prawdziwą historią jest zagrożenie dla jego zasobów ludzkich. Musimy przestać postrzegać naruszenia danych jako koszt prowadzenia działalności, a zacząć postrzegać je jako bezpośrednie zagrożenie dla bezpieczeństwa narodowego.
Źródła: NIST Special Publication 800-53, MITRE ATT&CK Framework (Cloud Matrix), raport śledczy Reuters, biuletyn wywiadowczy District 4 Labs.
Zastrzeżenie: Niniejszy artykuł służy wyłącznie celom informacyjnym i edukacyjnym i nie zastępuje profesjonalnego audytu cyberbezpieczeństwa ani usług reagowania na incydenty.



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
