


Wie ein Portal für Arbeitssuchende die Identitäten von Spionageabwehr-Agenten offenlegte

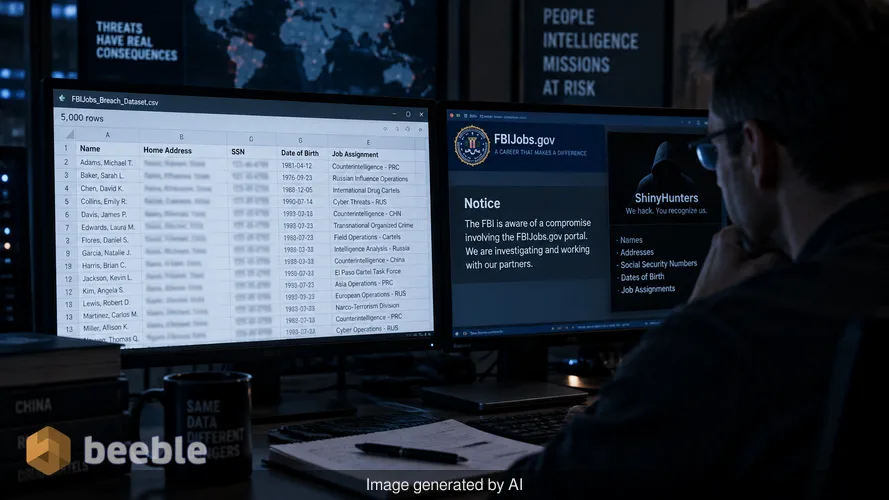
Die Tabelle erreichte meinen Arbeitsplatz über einen sicheren Kanal, den ich auf Anzeichen für systemisches Versagen in der staatlichen Infrastruktur überwache. Es handelt sich um ein Dokument mit 5.000 Zeilen, das sich schwerer anfühlt, als es die Dateigröße vermuten lässt. Diese Daten sind das Ergebnis eines Einbruchs in das Portal FBIJobs.gov, ein Vorfall, zu dem sich die Hacking-Gruppe ShinyHunters bekennt. Während das Bureau die Kompromittierung des Portals einräumt, ist die Realität vor Ort weitaus gravierender als ein einfacher Verlust von Rekrutierungsdaten. Dieses Leck liefert eine detaillierte Karte der Menschen, die im Schatten des amerikanischen Geheimdienstes arbeiten.
Ich habe den Vormittag damit verbracht, diese Einträge mit bekannten öffentlichen Aufzeichnungen und historischen Daten aus Sicherheitsverletzungen abzugleichen. Die Ergebnisse sind konsistent. Die Tabelle enthält Namen, Privatadressen, Sozialversicherungsnummern und Geburtsdaten. Am besorgniserregendsten ist die Einbeziehung spezifischer Arbeitsaufträge. Die Daten identifizieren Personen, die Einheiten zugewiesen sind, die sich auf chinesische Spione, russische Geheimdienstoperationen und internationale Drogenkartelle konzentrieren. Für einen Geheimdienstoffizier ist eine Offenlegung dieses Ausmaßes ein karrierebeendendes Ereignis und ein erhebliches physisches Sicherheitsrisiko. Sie verwandelt ihre persönlichen Informationen in einen toxischen Vermögenswert, der ihre Sicherheit und die Integrität ihrer Missionen bedroht.
Die Anatomie des ShinyHunters-Einbruchs
ShinyHunters ist eine Bedrohungsgruppe mit einer Geschichte von Angriffen auf hochkarätige Cloud-Repositories und Webanwendungen. Ihre Methodik umfasst in der Regel den Diebstahl von API-Schlüsseln oder die Ausnutzung falsch konfigurierter Datenbanken. In diesem Fall nahmen sie das Portal FBIJobs.gov ins Visier. Diese Website ist ein öffentlich zugängliches Gateway, das dazu dient, neue Talente anzuziehen, doch es scheint historische und aktuelle Daten über bestehende Mitarbeiter enthalten zu haben. Die Gruppe behauptet, dass diese 5.000-Zeilen-Stichprobe nur ein Bruchteil eines größeren, zwei bis drei Terabyte umfassenden Schatzes an gestohlenen Daten ist.
Die Sicherheitsverletzung ereignete sich, weil das Portal FBIJobs.gov als Brücke zwischen dem öffentlichen Internet und sensiblen Personalakten fungierte. Aus Risikoperspektive ist dies ein klassisches Versagen der Netzwerksegmentierung. Öffentlich zugängliche Portale werden oft mit weniger Strenge verwaltet als geschäftskritische Geheimdienstnetzwerke. Wenn ein sekundäres System wie eine Rekrutierungsseite Zugriff auf eine primäre Datenbank mit Mitarbeiterrollen hat, schafft dies einen ausnutzbaren Pfad für Angreifer. ShinyHunters identifizierte diesen Pfad und nutzte ihn, um den traditionellen Netzwerkperimeter zu umgehen, von dem viele annehmen, dass er die Bundesstrafverfolgungsbehörden schützt.
Warum granulare Daten ein Albtraum für die Spionageabwehr sind
In der Welt der Spionage ist Anonymität das primäre Verteidigungsinstrument. Wenn ein Hacker die Privatadresse und den Notfallkontakt eines Agenten leakt, der am Russland-Desk arbeitet, wird dieser Agent zu einem Ziel für Rekrutierung oder physische Einschüchterung. Dieses Leck ist keine generische Datenpanne. Es ist eine gezielte Offenlegung der internen Struktur des Bureau. Die Hacker fügten Details über Zuweisungen zu Außenstellen und spezifische Einheiten hinzu, die in hochriskante Spionageabwehr verwickelt sind.
Ich habe mit Quellenkontakten kommuniziert, die PGP verwenden, um die Auswirkungen ähnlicher Lecks zu diskutieren. Der Konsens ist, dass diese Daten, sobald sie in das Dark Web gelangen, unmöglich zurückgeholt werden können. Ausländische Geheimdienste müssen das FBI nicht direkt hacken, wenn sie einfach eine Tabelle kaufen können, die jede Person identifiziert, die in der Spionageabwehrabteilung des Bureau arbeitet. Die CIA-Triade der Sicherheit stützt sich auf Vertraulichkeit, und diese Säule wurde für die Personen in dieser Liste vollständig kompromittiert. Die Daten ermöglichen es böswilligen Akteuren, einen umfassenden sozialen Graphen von FBI-Personal und deren Familien zu erstellen.
Die Psychologie einer digitalen Geiselnahme
ShinyHunters ist nicht nur daran interessiert, diese Daten an den Meistbietenden zu verkaufen. Sie nutzen sie als Druckmittel in einer digitalen Geiselnahme. Die Gruppe gab an, dass sie die Daten zurückhält, bis das FBI eine bestimmte öffentliche Erklärung vom Mai widerruft. Dies ist eine Form von Hacktivismus gemischt mit traditioneller Erpressung. Durch die Drohung, weitere Datensätze zu veröffentlichen, hoffen sie, Druck auf die Öffentlichkeitsarbeit und die Führung des Bureau auszuüben.
Diese Taktik zeigt eine Verschiebung in der Bedrohungslandschaft. Angreifer suchen nicht mehr nur nach Kreditkartennummern. Sie suchen nach Reputationsschäden und der Fähigkeit, die Regierungspolitik zu beeinflussen. Die Hacker behaupteten, sie versuchten, die Informationen vorerst vor einer weiten Verbreitung zu bewahren, aber das ist ein hohles Versprechen. Im Falle einer Sicherheitsverletzung dieser Größenordnung befinden sich die Daten bereits in den Händen mehrerer Entitäten. Meine Analyse von Dark-Web-Intelligence-Plattformen wie District 4 Labs zeigt, dass Fragmente dieser Daten bereits in privaten Foren diskutiert werden.
Das Unverifizierbare verifizieren
Reuters konnte die Identitäten von 22 Personen in der Tabelle verifizieren, indem die geleakten Daten mit Kreditauskünften verglichen wurden. Meine eigene forensische Analyse der Dateistruktur deutet darauf hin, dass sie direkt aus einer relationalen Datenbank exportiert wurde. Die Felder sind in einer Weise organisiert, die professionelle HR-Management-Software widerspiegelt. Es gibt keine Anzeichen für die typische Datenfälschung, die bei kleineren, minderwertigen Betrügereien zu sehen ist. Das Vorhandensein von Notfallkontaktdaten ist besonders aufschlussreich, da diese Informationen selten in öffentlichen Aufzeichnungen zu finden sind.
Hinter den Kulissen untersucht das FBI die Ursache der Sicherheitsverletzung. Sie haben ShinyHunters als cyberkriminelles Unternehmen eingestuft. Diese Bezeichnung ist zutreffend, trägt aber wenig dazu bei, die unmittelbare Gefahr für die Agenten zu mindern, deren Leben nun in einer durchsuchbaren CSV-Datei dokumentiert ist. Die Erklärung des Bureau, dass die Ursache ungeklärt sei, deutet darauf hin, dass das forensische Team noch immer den ursprünglichen Eintrittspunkt zurückverfolgt. Es ist wahrscheinlich, dass sie eine kompromittierte Anmeldeinformation oder eine ungepatchte Schwachstelle im Web-Framework des Portals finden werden.
Lehren aus dem Versagen der menschlichen Firewall
Jeder Sicherheitsexperte spricht über die menschliche Firewall, aber dieser Vorfall zeigt, dass selbst die bestgeschulten Personen verwundbar sind, wenn die von ihnen genutzten Systeme fehlerhaft sind. Die Mitarbeiter haben nichts falsch gemacht. Sie haben ihrem Arbeitgeber ihre Informationen in der Erwartung von Privatsphäre zur Verfügung gestellt. Das Versagen ist architektonisch. Ein Rekrutierungsportal sollte niemals eine direkte oder indirekte Verbindung zu den granularen Arbeitszuweisungen aktiver Geheimdienstoffiziere haben.
Organisationen müssen Mitarbeiterdaten als geschäftskritischen Vermögenswert behandeln. Wenn Ihr Netzwerkperimeter ein veraltetes Konzept ist, müssen Sie sich auf Zero-Trust-Prinzipien verlassen. In einer Zero-Trust-Umgebung würde das Rekrutierungsportal als nicht vertrauenswürdiger Gast behandelt. Es hätte keine Möglichkeit, die Datenbank abzufragen, die die Sozialversicherungsnummern des Spionageabwehr-Teams enthält. Stattdessen scheint das Bureau eine flache Datenstruktur verwendet zu haben, bei der eine Sicherheitsverletzung in einem Bereich zu einem totalen Verlust der Vertraulichkeit auf der ganzen Linie führt.
Praktische Erkenntnisse für Sicherheitsverantwortliche
Dieser Vorfall ist eine eindringliche Erinnerung daran, dass sich Ihre sensibelsten Daten oft an den am wenigsten erwarteten Orten verstecken. Sicherheitsverantwortliche sollten die folgenden Schritte unternehmen, um eine ähnliche Katastrophe zu verhindern:
- Überprüfen Sie alle öffentlich zugänglichen Portale und sekundären Websites, um sicherzustellen, dass sie keinen Zugriff auf primäre Personal-Datenbanken haben.
- Setzen Sie strenge Richtlinien zur Datenminimierung durch. Wenn ein System keine Sozialversicherungsnummer benötigt, um zu funktionieren, sollten diese Daten dort nicht gespeichert werden.
- Implementieren Sie granulare Zugriffskontrollen, die verhindern, dass HR-Daten ohne mehrere Autorisierungsebenen in großen Mengen exportiert werden.
- Überwachen Sie das Dark Web auf Erwähnungen des spezifischen internen Jargons oder der Abteilungsnamen Ihrer Organisation, da dies oft die ersten Anzeichen für ein gezieltes Leck sind.
Die Zukunft der Personaldaten sichern
Das FBI steht nun vor der monumentalen Aufgabe, seine Mitarbeiter vor den Folgen dieser Offenlegung zu schützen. Dies wird wahrscheinlich Identitätsüberwachung, die Umsiedlung bestimmter Hochrisikopersonen und eine komplette Überarbeitung der Art und Weise umfassen, wie das Bureau seine öffentliche Webpräsenz verwaltet. Der Schaden für den Ruf des Bureau ist erheblich, aber die Gefahr für seine menschlichen Ressourcen ist die eigentliche Geschichte. Wir müssen aufhören, Datenpannen als Geschäftskosten zu betrachten, und anfangen, sie als direkte Bedrohung für die nationale Sicherheit zu sehen.
Quellen: NIST Special Publication 800-53, MITRE ATT&CK Framework (Cloud Matrix), Reuters investigative report, District 4 Labs intelligence brief.
Haftungsausschluss: Dieser Artikel dient ausschließlich Informations- und Bildungszwecken und ersetzt kein professionelles Cybersicherheits-Audit oder einen Incident-Response-Service.



Wir sehen uns auf der anderen Seite.
Unsere Ende-zu-Ende-verschlüsselte E-Mail- und Cloud-Speicherlösung bietet die leistungsfähigsten Mittel für den sicheren Datenaustausch und gewährleistet die Sicherheit und den Schutz Ihrer Daten.
/ Kostenloses Konto erstellen
