


Cómo un portal para solicitantes de empleo expuso las identidades de agentes de contraespionaje

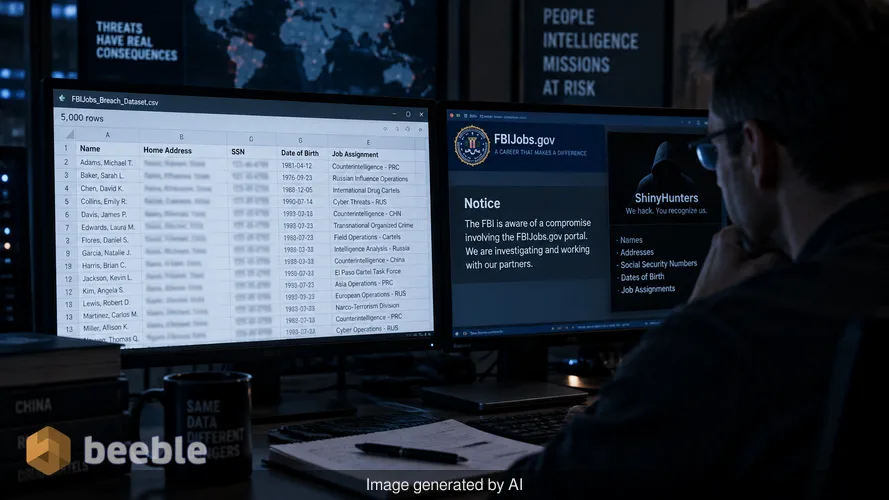
La hoja de cálculo llegó a mi estación de trabajo a través de un canal seguro que monitoreo en busca de señales de fallos sistémicos en la infraestructura gubernamental. Es un documento de 5,000 líneas que se siente más pesado de lo que sugiere su tamaño de archivo. Estos datos son el resultado de una brecha contra el portal FBIJobs.gov, un incidente reivindicado por el grupo de hacking ShinyHunters. Si bien el buró reconoce el compromiso del portal, la realidad sobre el terreno es mucho más grave que una simple pérdida de datos de reclutamiento. Esta filtración proporciona un mapa granular de las personas que trabajan en las sombras de la inteligencia estadounidense.
Pasé la mañana cotejando estas entradas con registros públicos conocidos y datos de brechas históricas. Los resultados son consistentes. La hoja de cálculo contiene nombres, direcciones particulares, números de Seguro Social y fechas de nacimiento. Lo más preocupante es la inclusión de asignaciones laborales específicas. Los datos identifican a individuos asignados a unidades enfocadas en espías chinos, operaciones de inteligencia rusas y carteles internacionales de la droga. Para un oficial de inteligencia, este nivel de exposición es un evento que pone fin a su carrera y representa un riesgo significativo para su seguridad física. Transforma su información personal en un activo tóxico que amenaza su seguridad y la integridad de sus misiones.
La anatomía de la brecha de ShinyHunters
ShinyHunters es un grupo de actores de amenazas con un historial de ataques a repositorios en la nube y aplicaciones web de alto perfil. Su metodología suele implicar el robo de claves API o la explotación de bases de datos mal configuradas. En este caso, atacaron el portal FBIJobs.gov. Este sitio es una puerta de enlace orientada al público diseñada para atraer nuevos talentos, pero parece haber contenido datos históricos y actuales sobre empleados existentes. El grupo afirma que esta muestra de 5,000 líneas es solo una fracción de un botín de datos robados mucho mayor, de dos a tres terabytes.
La brecha ocurrió porque el portal FBIJobs.gov actuó como un puente entre la internet pública y registros de personal sensibles. Desde una perspectiva de riesgo, este es un fallo clásico de segmentación de red. Los portales orientados al público a menudo se gestionan con menos rigor que las redes de inteligencia críticas para la misión. Cuando un sistema secundario como un sitio de reclutamiento tiene acceso a una base de datos primaria de roles de empleados, crea una ruta explotable para los atacantes. ShinyHunters identificó esta ruta y la utilizó para eludir el perímetro de red tradicional que muchos suponen protege a las fuerzas del orden federales.
Por qué los datos granulares son una pesadilla de contrainteligencia
En el mundo del espionaje, el anonimato es la principal herramienta defensiva. Cuando un hacker filtra la dirección particular y el contacto de emergencia de un agente que trabaja en el departamento de Rusia, ese agente se convierte en un objetivo para el reclutamiento o la intimidación física. Esta filtración no es una brecha de datos genérica. Es una exposición dirigida de la estructura interna del buró. Los hackers incluyeron detalles sobre asignaciones en oficinas locales y unidades específicas dedicadas al contraespionaje de alto riesgo.
Me he comunicado con contactos de protección de fuentes que utilizan PGP para discutir las repercusiones de filtraciones similares. El consenso es que, una vez que estos datos entran en la web oscura, es imposible retractarlos. Los servicios de inteligencia extranjeros no necesitan hackear al FBI directamente si simplemente pueden comprar una hoja de cálculo que identifique a cada persona que trabaja en la división de contrainteligencia del buró. La Tríada de seguridad de la CIA se basa en la confidencialidad, y ese pilar se ha visto completamente comprometido para los individuos de esta lista. Los datos permiten a los actores maliciosos construir un grafo social completo del personal del FBI y sus familias.
La psicología de una situación de rehenes digitales
ShinyHunters no está meramente interesado en vender estos datos al mejor postor. Los están utilizando como palanca en una situación de rehenes digitales. El grupo declaró que retendrán los datos hasta que el FBI rescinda una declaración pública específica realizada en mayo. Esta es una forma de hacktivismo mezclada con extorsión tradicional. Al amenazar con liberar más registros, esperan ejercer presión sobre las relaciones públicas y el liderazgo del buró.
Esta táctica muestra un cambio en el panorama de amenazas. Los atacantes ya no solo buscan números de tarjetas de crédito. Buscan daño reputacional y la capacidad de influir en la política gubernamental. Los hackers afirmaron que están tratando de evitar que la información circule ampliamente por ahora, pero esta es una promesa vacía. En el caso de una brecha de esta magnitud, los datos ya están en manos de múltiples entidades. Mi análisis de plataformas de inteligencia de la web oscura como District 4 Labs muestra que fragmentos de estos datos ya se están discutiendo en foros privados.
Verificando lo inverificable
Reuters pudo verificar las identidades de 22 personas en la hoja de cálculo comparando los datos filtrados con registros crediticios. Mi propio análisis forense de la estructura del archivo sugiere que fue exportado directamente de una base de datos relacional. Los campos están organizados de una manera que refleja el software profesional de gestión de recursos humanos. No hay señales de la típica fabricación de datos que se ve en estafas más pequeñas y de bajo esfuerzo. La presencia de detalles de contacto de emergencia es particularmente reveladora, ya que esta información rara vez se encuentra en registros públicos.
Detrás de escena, el FBI está investigando la causa de la brecha. Han categorizado a ShinyHunters como una empresa cibercriminal. Esta designación es precisa, pero hace poco para mitigar el peligro inmediato para los agentes cuyas vidas están ahora documentadas en un archivo CSV consultable. La declaración del buró de que la causa es indeterminada sugiere que el equipo forense todavía está rastreando el punto de entrada inicial. Es probable que encuentren una credencial comprometida o una vulnerabilidad sin parchear en el marco web del portal.
Lecciones del fallo del firewall humano
Cada profesional de la seguridad habla sobre el firewall humano, pero este incidente muestra que incluso los individuos más capacitados son vulnerables si los sistemas que utilizan tienen fallos. Los empleados no hicieron nada malo. Proporcionaron su información a su empleador con la expectativa de privacidad. El fallo es arquitectónico. Un portal de reclutamiento nunca debería tener un vínculo directo o indirecto con las asignaciones laborales granulares de oficiales de inteligencia activos.
Las organizaciones deben tratar los datos de los empleados como un activo crítico para la misión. Si su perímetro de red es un concepto obsoleto, debe confiar en los principios de Zero Trust (Confianza Cero). En un entorno Zero Trust, el portal de reclutamiento sería tratado como un invitado no confiable. No tendría forma de consultar la base de datos que contiene los números de Seguro Social del equipo de contraespionaje. En cambio, el buró parece haber utilizado una estructura de datos plana donde una brecha en un área conduce a una pérdida total de confidencialidad en todos los ámbitos.
Conclusiones prácticas para líderes de seguridad
Este incidente proporciona un recordatorio crudo de que sus datos más sensibles a menudo se esconden en los lugares menos esperados. Los líderes de seguridad deben tomar las siguientes medidas para prevenir una catástrofe similar:
- Auditar todos los portales orientados al público y sitios web secundarios para asegurar que no tengan acceso a las bases de datos primarias de personal.
- Hacer cumplir políticas estrictas de minimización de datos. Si un sistema no necesita un número de Seguro Social para funcionar, esos datos no deben almacenarse allí.
- Implementar controles de acceso granulares que eviten que los datos de recursos humanos se exporten de forma masiva sin múltiples capas de autorización.
- Monitorear la web oscura en busca de menciones de la jerga interna específica o nombres de departamentos de su organización, ya que estos suelen ser los primeros signos de una filtración dirigida.
Asegurando el futuro de los datos de personal
El FBI enfrenta ahora la tarea monumental de proteger a sus empleados de las consecuencias de esta exposición. Esto probablemente implicará el monitoreo de identidad, la reubicación de ciertos individuos de alto riesgo y una revisión completa de cómo el buró gestiona su presencia web pública. El daño a la reputación del buró es significativo, pero el peligro para sus activos humanos es la verdadera historia. Debemos dejar de ver las brechas de datos como un costo de hacer negocios y comenzar a verlas como una amenaza directa a la seguridad nacional.
Fuentes: NIST Special Publication 800-53, MITRE ATT&CK Framework (Cloud Matrix), Reuters investigative report, District 4 Labs intelligence brief.
Descargo de responsabilidad: Este artículo es solo para fines informativos y educativos y no reemplaza una auditoría de ciberseguridad profesional o un servicio de respuesta a incidentes.



Nos vemos en el otro lado.
Nuestra solución de correo electrónico cifrado y almacenamiento en la nube de extremo a extremo proporciona los medios más potentes para el intercambio seguro de datos, lo que garantiza la seguridad y la privacidad de sus datos.
/ Crear una cuenta gratuita
