


Comment un portail pour demandeurs d'emploi a exposé l'identité d'agents de contre-espionnage

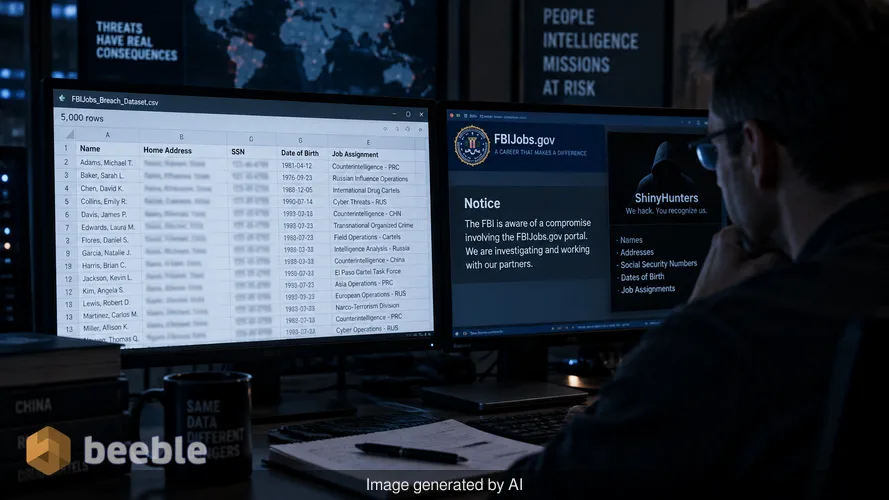
La feuille de calcul est arrivée sur mon poste de travail via un canal sécurisé que je surveille pour détecter tout signe de défaillance systémique dans les infrastructures gouvernementales. Il s'agit d'un document de 5 000 lignes qui semble plus lourd que ne le suggère la taille de son fichier. Ces données sont le résultat d'une brèche contre le portail FBIJobs.gov, un incident revendiqué par le groupe de piratage ShinyHunters. Bien que le bureau reconnaisse la compromission du portail, la réalité sur le terrain est bien plus grave qu'une simple perte de données de recrutement. Cette fuite fournit une carte granulaire des personnes qui travaillent dans l'ombre du renseignement américain.
J'ai passé la matinée à croiser ces entrées avec des archives publiques connues et des données historiques de violations. Les résultats sont cohérents. La feuille de calcul contient des noms, des adresses personnelles, des numéros de sécurité sociale et des dates de naissance. Le plus préoccupant est l'inclusion d'affectations professionnelles spécifiques. Les données identifient des individus affectés à des unités concentrées sur les espions chinois, les opérations de renseignement russes et les cartels de drogue internationaux. Pour un officier de renseignement, ce niveau d'exposition est un événement qui met fin à une carrière et représente un risque important pour la sécurité physique. Cela transforme leurs informations personnelles en un actif toxique qui menace leur sécurité et l'intégrité de leurs missions.
L'anatomie de la brèche ShinyHunters
ShinyHunters est un groupe d'acteurs de menaces ayant un historique de ciblage de dépôts cloud et d'applications web de haut profil. Leur méthodologie implique généralement le vol de clés API ou l'exploitation de bases de données mal configurées. Dans ce cas précis, ils ont ciblé le portail FBIJobs.gov. Ce site est une passerelle publique conçue pour attirer de nouveaux talents, pourtant il semble avoir conservé des données historiques et actuelles sur les employés existants. Le groupe affirme que cet échantillon de 5 000 lignes n'est qu'une fraction d'un trésor plus vaste de deux à trois téraoctets de données volées.
La brèche s'est produite parce que le portail FBIJobs.gov agissait comme un pont entre l'internet public et des dossiers personnels sensibles. Du point de vue du risque, il s'agit d'un échec classique de segmentation de réseau. Les portails publics sont souvent gérés avec moins de rigueur que les réseaux de renseignement critiques. Lorsqu'un système secondaire comme un site de recrutement a accès à une base de données primaire des rôles des employés, cela crée un chemin exploitable pour les attaquants. ShinyHunters a identifié ce chemin et l'a utilisé pour contourner le périmètre réseau traditionnel que beaucoup supposent protéger les forces de l'ordre fédérales.
Pourquoi les données granulaires sont un cauchemar de contre-espionnage
Dans le monde de l'espionnage, l'anonymat est le principal outil défensif. Lorsqu'un pirate divulgue l'adresse personnelle et le contact d'urgence d'un agent travaillant sur le bureau russe, cet agent devient une cible pour le recrutement ou l'intimidation physique. Cette fuite n'est pas une violation de données générique. C'est une exposition ciblée de la structure interne du bureau. Les pirates ont inclus des détails sur les affectations des bureaux de terrain et les unités spécifiques engagées dans le contre-espionnage à enjeux élevés.
J'ai communiqué avec des contacts de protection des sources qui utilisent PGP pour discuter des retombées de fuites similaires. Le consensus est qu'une fois que ces données entrent dans le dark web, il est impossible de les retirer. Les services de renseignement étrangers n'ont pas besoin de pirater directement le FBI s'ils peuvent simplement acheter une feuille de calcul qui identifie chaque personne travaillant dans la division de contre-espionnage du bureau. La triade CIA de la sécurité repose sur la confidentialité, et ce pilier a été complètement compromis pour les individus figurant sur cette liste. Les données permettent à des acteurs malveillants de construire un graphe social complet du personnel du FBI et de leurs familles.
La psychologie d'une situation d'otage numérique
ShinyHunters ne cherche pas seulement à vendre ces données au plus offrant. Ils les utilisent comme levier dans une situation d'otage numérique. Le groupe a déclaré qu'il détenait les données jusqu'à ce que le FBI annule une déclaration publique spécifique faite en mai. Il s'agit d'une forme d'hacktivisme mélangée à de l'extorsion traditionnelle. En menaçant de divulguer davantage de dossiers, ils espèrent exercer une pression sur les relations publiques et la direction du bureau.
Cette tactique montre un changement dans le paysage des menaces. Les attaquants ne recherchent plus seulement des numéros de carte de crédit. Ils recherchent des dommages réputationnels et la capacité d'influencer la politique gouvernementale. Les pirates ont affirmé qu'ils essayaient d'empêcher l'information de circuler largement pour l'instant, mais c'est une promesse creuse. En cas de brèche de cette ampleur, les données sont déjà entre les mains de multiples entités. Mon analyse des plateformes d'intelligence du dark web comme District 4 Labs montre que des fragments de ces données sont déjà discutés dans des forums privés.
Vérifier l'invérifiable
Reuters a pu vérifier l'identité de 22 personnes dans la feuille de calcul en comparant les données divulguées avec des dossiers de crédit. Ma propre analyse forensique de la structure du fichier suggère qu'il a été exporté directement d'une base de données relationnelle. Les champs sont organisés d'une manière qui reflète les logiciels professionnels de gestion des RH. Il n'y a aucun signe de la fabrication de données typique observée dans les escroqueries plus petites et à faible effort. La présence de coordonnées de contact d'urgence est particulièrement révélatrice, car cette information se trouve rarement dans les archives publiques.
Dans les coulisses, le FBI enquête sur la cause de la brèche. Ils ont classé ShinyHunters comme une entreprise cybercriminelle. Cette désignation est exacte, mais elle ne fait pas grand-chose pour atténuer le danger immédiat pour les agents dont les vies sont désormais documentées dans un fichier CSV consultable. La déclaration du bureau selon laquelle la cause est indéterminée suggère que l'équipe forensique est toujours en train de tracer le point d'entrée initial. Il est probable qu'ils trouveront un identifiant compromis ou une vulnérabilité non corrigée dans le framework web du portail.
Leçons de l'échec du pare-feu humain
Chaque professionnel de la sécurité parle du pare-feu humain, mais cet incident montre que même les individus les plus formés sont vulnérables si les systèmes qu'ils utilisent sont défectueux. Les employés n'ont rien fait de mal. Ils ont fourni leurs informations à leur employeur avec une attente de confidentialité. L'échec est architectural. Un portail de recrutement ne devrait jamais avoir de lien direct ou indirect avec les affectations professionnelles granulaires des officiers de renseignement actifs.
Les organisations doivent traiter les données des employés comme un actif critique pour la mission. Si votre périmètre réseau est un concept obsolète, vous devez vous appuyer sur les principes du Zero Trust. Dans un environnement Zero Trust, le portail de recrutement serait traité comme un invité non fiable. Il n'aurait aucun moyen d'interroger la base de données qui détient les numéros de sécurité sociale de l'équipe de contre-espionnage. Au lieu de cela, le bureau semble avoir utilisé une structure de données plate où une brèche dans une zone entraîne une perte totale de confidentialité à tous les niveaux.
Points clés pratiques pour les responsables de la sécurité
Cet incident rappelle brutalement que vos données les plus sensibles se cachent souvent dans les endroits les plus inattendus. Les responsables de la sécurité devraient prendre les mesures suivantes pour prévenir une catastrophe similaire :
- Auditer tous les portails publics et les sites web secondaires pour s'assurer qu'ils n'ont pas accès aux bases de données primaires du personnel.
- Appliquer des politiques strictes de minimisation des données. Si un système n'a pas besoin d'un numéro de sécurité sociale pour fonctionner, ces données ne doivent pas y être stockées.
- Mettre en œuvre des contrôles d'accès granulaires qui empêchent l'exportation en masse des données RH sans plusieurs couches d'autorisation.
- Surveiller le dark web pour détecter les mentions du jargon interne spécifique à votre organisation ou des noms de départements, car ce sont souvent les premiers signes d'une fuite ciblée.
Sécuriser l'avenir des données du personnel
Le FBI fait maintenant face à la tâche monumentale de protéger ses employés contre les conséquences de cette exposition. Cela impliquera probablement une surveillance de l'identité, une relocalisation pour certains individus à haut risque et une refonte complète de la manière dont le bureau gère sa présence web publique. Les dommages à la réputation du bureau sont importants, mais le danger pour ses actifs humains est la véritable histoire. Nous devons cesser de considérer les violations de données comme un coût de fonctionnement et commencer à les voir comme une menace directe pour la sécurité nationale.
Sources : NIST Special Publication 800-53, MITRE ATT&CK Framework (Cloud Matrix), Reuters investigative report, District 4 Labs intelligence brief.
Avertissement : Cet article est à des fins d'information et d'éducation uniquement et ne remplace pas un audit professionnel de cybersécurité ou un service de réponse aux incidents.



On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuit
