



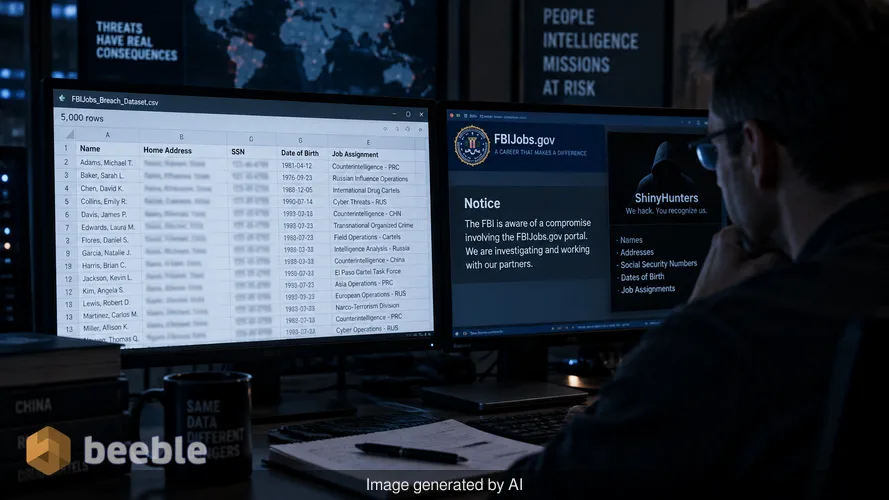
这份电子表格是通过我专门监控政府基础设施系统性故障迹象的安全渠道传输到我的工作站的。这是一份包含 5,000 行记录的文档,其分量感远超其文件大小所显示的程度。这些数据是针对 FBIJobs.gov 门户网站进行攻击的结果,黑客组织 ShinyHunters 声称对此事件负责。虽然调查局承认门户网站遭到入侵,但实际情况远比简单的招聘数据丢失要严重得多。这次泄密提供了一份关于在美国情报界阴影下工作的人员的详细地图。
我花了一个上午的时间,将这些条目与已知的公共记录和历史泄露数据进行交叉比对。结果是一致的。电子表格包含姓名、家庭住址、社会安全号码和出生日期。最令人担忧的是其中包含了具体的职位分配。数据识别出了被分配到专注于中国间谍、俄罗斯情报行动和国际贩毒集团部门的人员。对于一名情报官员来说,这种程度的曝光是职业生涯的终结,也是重大的物理安全风险。它将他们的个人信息转化为一种“毒性资产”,威胁到他们的安全以及任务的完整性。
ShinyHunters 泄密事件剖析
ShinyHunters 是一个威胁行为者组织,有针对高知名度云存储库和 Web 应用程序的历史。他们的方法通常涉及窃取 API 密钥或利用配置错误的数据库。在此案例中,他们瞄准了 FBIJobs.gov 门户网站。该网站是一个旨在吸引新人才的面向公众的门户,但它似乎保留了现有员工的历史和当前数据。该组织声称,这 5,000 行样本仅是更大的两到三 TB 被盗数据的一小部分。
泄密之所以发生,是因为 FBIJobs.gov 门户网站充当了公共互联网与敏感人事记录之间的桥梁。从风险角度来看,这是网络细分(network segmentation)的一个典型失败。面向公众的门户网站的管理严谨程度通常低于关键任务的情报网络。当招聘网站等二级系统能够访问员工角色的主数据库时,就会为攻击者创造一条可利用的路径。ShinyHunters 识别出了这条路径,并利用它绕过了许多人认为保护着联邦执法部门的传统网络边界。
为什么细粒度数据是反间谍的噩梦
在间谍世界中,匿名是主要的防御工具。当黑客泄露了在俄罗斯事务部工作的特工的家庭住址和紧急联系人时,该特工就成了招募或物理恐吓的目标。这次泄密不是通用的数据泄露。它是对调查局内部结构的针对性曝光。黑客提供的细节包括办事处分配以及从事高风险反间谍活动的特定单位。
我与使用 PGP 的来源保护联系人进行了沟通,讨论了类似泄密事件的后果。共识是,一旦这些数据进入暗网,就无法撤回。如果外国情报机构只需购买一份能识别调查局反间谍部门每个工作人员的电子表格,他们就不需要直接黑进 FBI。安全性的 CIA 三要素依赖于机密性(Confidentiality),而对于这份名单中的个人来说,这一支柱已完全崩塌。这些数据允许恶意行为者构建 FBI 人员及其家属的全面社会图谱。
数字人质局势的心理学
ShinyHunters 不仅仅是对将这些数据卖给最高出价者感兴趣。他们将其作为数字人质局势中的筹码。该组织表示,他们将扣留数据,直到 FBI 撤回 5 月份发表的一份特定公开声明。这是一种混合了传统勒索的黑客行动主义。通过威胁发布更多记录,他们希望对调查局的公共关系和领导层施加压力。
这种策略显示了威胁格局的转变。攻击者不再仅仅寻找信用卡号。他们正在寻求名誉损失以及影响政府政策的能力。黑客声称他们目前正试图阻止信息广泛传播,但这只是一个空洞的承诺。在发生这种规模的泄密事件时,数据已经掌握在多个实体手中。我对 District 4 Labs 等暗网情报平台的分析显示,这些数据的碎片已经在私人论坛中被讨论。
验证不可验证的信息
路透社通过将泄露数据与信用记录进行对比,核实了电子表格中 22 人的身份。我个人对文件结构的取证分析表明,它是直接从关系数据库导出的。字段的组织方式反映了专业的人力资源管理软件。没有出现典型的小型、低成本诈骗中常见的伪造数据迹象。紧急联系人详细信息的出现尤其能说明问题,因为此类信息在公共记录中很少见。
在幕后,FBI 正在调查泄密原因。他们将 ShinyHunters 定性为网络犯罪企业。这一称谓是准确的,但对于那些生活记录在可搜索的 CSV 文件中的特工来说,这几乎无法减轻眼前的危险。调查局关于原因尚未确定的声明表明,取证团队仍在追踪初始切入点。他们很可能会发现门户网站 Web 框架中存在被盗用的凭据或未修复的漏洞。
人为防火墙失效的教训
每位安全专业人员都在谈论人为防火墙,但这次事件表明,如果他们使用的系统存在缺陷,即使是训练有素的个人也是脆弱的。员工没有做错任何事。他们向雇主提供信息时期望得到隐私保护。失败在于架构。招聘门户网站绝不应该与现役情报官员的细粒度职位分配有直接或间接的联系。
组织必须将员工数据视为关键任务资产。如果你的网络边界是一个过时的概念,你就必须依赖零信任(Zero Trust)原则。在零信任环境中,招聘门户网站将被视为不受信任的访客。它将无法查询保存反间谍团队社会安全号码的数据库。相反,调查局似乎使用了一种扁平化的数据结构,其中一个区域的违规会导致全面失去机密性。
给安全领导者的实用建议
这次事件提供了一个严酷的提醒:你最敏感的数据往往隐藏在最意想不到的地方。安全领导者应采取以下步骤来防止类似的灾难:
- 审计所有面向公众的门户网站和二级网站,确保它们无法访问主要的人事数据库。
- 执行严格的数据最小化政策。如果一个系统不需要社会安全号码即可运行,则不应在那里存储该数据。
- 实施细粒度的访问控制,防止人力资源数据在没有多层授权的情况下被批量导出。
- 监控暗网中提及的组织特定内部术语或部门名称,因为这些通常是针对性泄密的最初迹象。
保障人事数据的未来
FBI 现在面临着保护其员工免受此类曝光后果影响的艰巨任务。这可能涉及身份监控、针对某些高风险个人的迁移,以及对调查局管理其公共网络存在方式的全面改革。调查局名誉受损是重大的,但对其人力资产的威胁才是真正的核心。我们必须停止将数据泄露视为业务成本,而应开始将其视为对国家安全的直接威胁。
来源:NIST Special Publication 800-53, MITRE ATT&CK Framework (Cloud Matrix), Reuters investigative report, District 4 Labs intelligence brief.
免责声明:本文仅供信息和教育目的,不替代专业的网络安全审计或事件响应服务。




