


Προστατεύοντας τον προϋπολογισμό σας στο cloud από την επίθεση x47.c denial of wallet

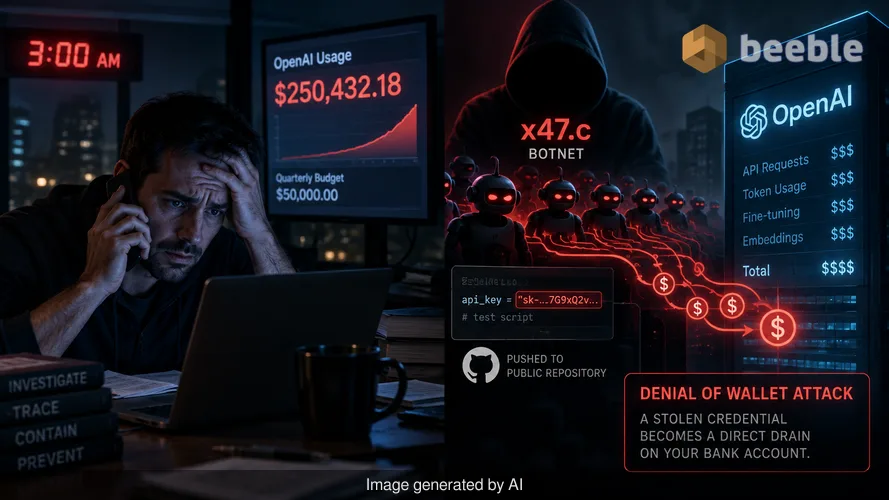
Θυμάμαι μια κλήση που έλαβα στις 3:00 π.μ. πριν από δύο χρόνια από έναν πανικόβλητο CTO. Η εταιρεία του είχε μόλις λανσάρει μια νέα λειτουργία παραγωγικής τεχνητής νοημοσύνης και μέσα σε έξι ώρες, ο λογαριασμός χρήσης του OpenAI ξεπέρασε τον τριμηνιαίο προϋπολογισμό. Περάσαμε τις επόμενες τέσσερις ώρες εντοπίζοντας τη διαρροή σε ένα σκληρά κωδικοποιημένο κλειδί API σε ένα δοκιμαστικό σενάριο (test script) που ένας προγραμματιστής ανέβασε κατά λάθος σε ένα δημόσιο αποθετήριο. Το περιστατικό ήταν ένα χειροκίνητο σφάλμα, αλλά σήμερα, οι φορείς απειλών αυτοματοποιούν αυτή την οικονομική καταστροφή. Το botnet x47.c είναι το πιο πρόσφατο εργαλείο σε αυτή την κατηγορία. Μετατρέπει ένα κλεμμένο διαπιστευτήριο σε άμεση αποστράγγιση του τραπεζικού λογαριασμού μιας εταιρείας μέσω μιας μεθόδου γνωστής ως επίθεση denial of wallet (άρνηση πορτοφολιού).
Το παράδοξο της σύγχρονης ασφάλειας είναι ότι ένας οργανισμός μπορεί να ξοδεύει πενταψήφια ποσά μηνιαίως σε ένα κορυφαίο τείχος προστασίας εφαρμογών ιστού (WAF), αφήνοντας παράλληλα μια πιστωτική γραμμή εκατομμυρίων δολαρίων εκτεθειμένη μέσω μιας απλής συμβολοσειράς κειμένου. Ένας επιτιθέμενος δεν χρειάζεται να παραβιάσει το δίκτυό σας εάν μπορεί απλώς να υποδυθεί την εφαρμογή σας σε έναν τρίτο πάροχο υπηρεσιών. Αυτό είναι το αρχιτεκτονικό ελάττωμα που εκμεταλλεύεται το x47.c. Αγνοεί την παραδοσιακή περίμετρο του δικτύου και στοχεύει στην οικονομική ενοποίηση μεταξύ της επιχείρησής σας και του παρόχου AI.
Οι μηχανισμοί της αποστράγγισης πιστώσεων api
Το Qrator Research Labs τεκμηρίωσε πρόσφατα τις δυνατότητες του x47.c, ενός botnet βασισμένου σε Windows που διατίθεται στην αγορά από έναν πωλητή με το όνομα WraithTools. Το πιο χαρακτηριστικό γνώρισμα είναι η εντολή AI API drain. Αυτή η ενότητα στοχεύει έγκυρα κλειδιά API για το OpenAI, το xAI και άλλες συμβατές υπηρεσίες συνομιλίας. Μόλις το botnet αποκτήσει ένα κλειδί, στέλνει μια συνεχή ροή χρεώσιμων αιτημάτων απευθείας στον πάροχο AI. Επειδή αυτά τα αιτήματα προέρχονται από το botnet και πηγαίνουν κατευθείαν στον πάροχο, η τοπική σας υποδομή ασφαλείας δεν βλέπει ποτέ την κίνηση.
Αυτή η παράκαμψη καθιστά άχρηστο τον παραδοσιακό περιορισμό ρυθμού (rate limiting) στον δικό σας ιστότοπο. Μια επίθεση denial of wallet διαφέρει από μια τυπική επίθεση άρνησης εξυπηρέτησης (DoS) επειδή ο πρωταρχικός της στόχος δεν είναι να προκαλέσει κατάρρευση ενός διακομιστή, αλλά να εξαντλήσει έναν οικονομικό πόρο. Εάν ο λογαριασμός σας έχει ενεργοποιημένες τις αυτόματες αναπληρώσεις, το botnet μπορεί να συνεχίσει να συσσωρεύει χρεώσεις μέχρι η πιστωτική σας κάρτα να φτάσει στο όριό της ή η τράπεζα να δεσμεύσει τον λογαριασμό. Ο πωλητής το προωθεί συγκεκριμένα ως υπηρεσία για χρήση εναντίον ανταγωνιστών. Μια επιχείρηση που βασίζεται σε chatbots τεχνητής νοημοσύνης ή bots συναλλαγών μπορεί να δει τις λειτουργίες της να διακόπτονται όταν ο πάροχος AI αναστείλει τον λογαριασμό λόγω ανεξόφλητων υπολοίπων.
Πώς το grok βοηθά στην επιμονή του κακόβουλου λογισμικού
Το botnet x47.c χρησιμοποιεί επίσης τεχνητή νοημοσύνη για να προστατευτεί από την αφαίρεση. Το κακόβουλο λογισμικό περιλαμβάνει μια ενότητα AI Stealth που χρησιμοποιεί το μοντέλο Grok του xAI για να αξιολογήσει το περιβάλλον του μολυσμένου κεντρικού υπολογιστή. Αφού το κακόβουλο λογισμικό αποκτήσει πρόσβαση, αναλύει τις ρυθμίσεις του συστήματος και το λογισμικό ασφαλείας που υπάρχει στο μηχάνημα. Στη συνέχεια, επιλέγει τις πιο αποτελεσματικές ενέργειες επιμονής (persistence) και απόκρυψης από μια προκαθορισμένη λίστα. Αυτό επιτρέπει στο κακόβουλο λογισμικό να προσαρμόζει τη συμπεριφορά του στις συγκεκριμένες άμυνες του θύματος.
Εάν το botnet εντοπίσει το Windows Defender, η ενότητα AI μπορεί να προσπαθήσει να δημιουργήσει εξαιρέσεις. Εάν η σύνδεση με το μοντέλο Grok αποτύχει, το κακόβουλο λογισμικό επιστρέφει σε τοπικές, σκληρά κωδικοποιημένες ρουτίνες επιμονής. Αυτή η χρήση της τεχνητής νοημοσύνης για αμυντική αποφυγή αντιπροσωπεύει μια αλλαγή στο τοπίο των απειλών. Αντί να βασίζεται σε ένα στατικό σενάριο που μια μηχανή προστασίας από ιούς μπορεί εύκολα να επισημάνει, το κακόβουλο λογισμικό χρησιμοποιεί ένα μεγάλο γλωσσικό μοντέλο για να λαμβάνει αποφάσεις σε πραγματικό χρόνο. Αυτό αυξάνει τις πιθανότητες το bot να παραμείνει ενεργό στον κεντρικό υπολογιστή για παρατεταμένο χρονικό διάστημα.
Οι δεκαοκτώ μέθοδοι διατάραξης
Πέρα από τις ειδικές λειτουργίες AI, το x47.c είναι ένα ολοκληρωμένο εργαλείο για επιθέσεις κατανεμημένης άρνησης εξυπηρέτησης (DDoS). Προσφέρει δεκαοκτώ διαφορετικές μεθόδους επίθεσης. Αυτές περιλαμβάνουν τυπικές ογκομετρικές επιθέσεις όπως TCP και UDP floods, καθώς και πιο εξελιγμένες επιθέσεις επιπέδου επτά (layer seven) όπως HTTP floods και αργές συνδέσεις HTTP. Το botnet περιλαμβάνει επίσης ενότητες για καταπόνηση σύνδεσης TLS και τεχνικές ανάκλασης (reflection) που ενισχύουν τον όγκο της κίνησης που αποστέλλεται σε έναν στόχο.
Το Qrator σημείωσε ότι ο πωλητής ισχυρίζεται ότι αυτές οι μέθοδοι μπορούν να παρακάμψουν τις κοινές προστασίες DDoS, αν και κανένα ανεξάρτητο αποτέλεσμα δοκιμής δεν επαληθεύει επί του παρόντος αυτούς τους ισχυρισμούς. Κατά την εμπειρία μου, αυτού του είδους οι διαφημιζόμενες παρακάμψεις βασίζονται συχνά στο γεγονός ότι πολλοί οργανισμοί ρυθμίζουν εσφαλμένα τα επίπεδα προστασίας τους. Μια επίθεση DDoS είναι συχνά ένας αντιπερισπασμός για έναν δευτερεύοντα στόχο, όπως η εξαγωγή δεδομένων ή η κλοπή διαπιστευτηρίων. Ενώ η ομάδα ασφαλείας είναι απασχολημένη με τον μετριασμό μιας πλημμύρας κίνησης, η ενότητα stealer του botnet μπορεί αθόρυβα να συλλέξει κωδικούς πρόσβασης και cookies από το πρόγραμμα περιήγησης.
Η οικονομία των proxy και η κλοπή διαπιστευτηρίων
Το botnet x47.c χρησιμεύει ως ένα εργαλείο πολλαπλών χρήσεων για τον σύγχρονο επιτιθέμενο. Περιλαμβάνει μια ενότητα διακομιστή μεσολάβησης SOCKS5 που μετατρέπει κάθε μολυσμένο μηχάνημα σε αναμεταδότη για κακόβουλη κίνηση. Ένας επιτιθέμενος μπορεί να δρομολογήσει τις δραστηριότητές του μέσω του δικτύου του θύματος, κάνοντας την κίνηση να φαίνεται νόμιμη. Αυτή είναι μια κοινή τακτική για την παράκαμψη γεωγραφικών αποκλεισμών ή φίλτρων φήμης βάσει IP. Εάν ένας επιτιθέμενος χρησιμοποιήσει τη διεύθυνση IP του γραφείου σας για να εξαπολύσει επίθεση σε άλλη εταιρεία, ο οργανισμός σας ενδέχεται να αντιμετωπίσει νομικές συνέπειες ή συνέπειες στη φήμη του.
Από την άποψη της ακεραιότητας των δεδομένων, η ενότητα stealer αποτελεί σημαντικό κίνδυνο. Στοχεύει κωδικούς πρόσβασης προγράμματος περιήγησης, cookies και tokens του Discord. Παρόλο που η τρέχουσα τεκμηρίωση για το x47.c δεν δείχνει μια αυτοματοποιημένη διαδικασία που μετατρέπει αυτά τα κλεμμένα tokens σε κλειδιά API για την εντολή αποστράγγισης, η δυνατότητα είναι εγγενής. Ένας επιτιθέμενος που κλέβει ένα cookie συνεδρίας για μια κονσόλα cloud μπορεί να δημιουργήσει χειροκίνητα τα κλειδιά API που απαιτούνται για την έναρξη μιας επίθεσης denial of wallet. Το κακόβουλο λογισμικό κοστολογείται μεταξύ $200 και $950 ανάλογα με το πακέτο. Αυτό το χαμηλό εμπόδιο εισόδου σημαίνει ότι ακόμη και άτομα με χαμηλές δεξιότητες μπορούν να εξαπολύσουν επιθέσεις που προκαλούν τεράστια οικονομική ζημιά.
Πρακτική άμυνα για την εποχή της τεχνητής νοημοσύνης
Η προστασία έναντι ενός botnet όπως το x47.c απαιτεί μια αλλαγή στον τρόπο που σκεφτόμαστε την επιφάνεια επίθεσης. Πρέπει να αντιμετωπίζουμε τα κλειδιά API με το ίδιο επίπεδο φροντίδας όπως τους κωδικούς πρόσβασης διαχειριστή ή τα ιδιωτικά κλειδιά κρυπτογράφησης. Μια αντιδραστική προσέγγιση στην ασφάλεια δεν επαρκεί πλέον όταν ένα botnet μπορεί να ξοδέψει χιλιάδες δολάρια σε μία μόνο ώρα. Πρέπει να είστε προληπτικοί στην άμυνά σας.
Ξεκινήστε ελέγχοντας κάθε τοποθεσία όπου αποθηκεύετε κλειδιά API τεχνητής νοημοσύνης. Δεν πρέπει ποτέ να εμφανίζονται σε κώδικα στην πλευρά του πελάτη (client-side), σε δημόσια αποθετήρια ή σε μη κρυπτογραφημένα αρχεία ρυθμίσεων. Χρησιμοποιήστε μεταβλητές περιβάλλοντος ή εξειδικευμένες υπηρεσίες διαχείρισης μυστικών όπως το HashiCorp Vault ή το AWS Secrets Manager. Εάν ένα κλειδί εκτεθεί ποτέ, ανακαλέστε το αμέσως και δημιουργήστε ένα νέο. Η απλή πράξη της εναλλαγής (rotation) μπορεί να σταματήσει μια επίθεση denial of wallet στα ίχνη της.
Στη συνέχεια, εφαρμόστε λεπτομερείς ελέγχους σε επίπεδο παρόχου. Οι περισσότερες υπηρεσίες AI σάς επιτρέπουν να ορίσετε μηνιαία όρια δαπανών και ποσοστώσεις χρήσης. Θα πρέπει να απενεργοποιήσετε τις αυτόματες αναπληρώσεις, εκτός εάν είναι απολύτως απαραίτητες για κρίσιμες λειτουργίες. Ο καθορισμός ενός σκληρού ορίου στις δαπάνες σας διασφαλίζει ότι ακόμη και αν ένα κλειδί παραβιαστεί, η συνολική σας απώλεια περιορίζεται σε ένα προβλέψιμο ποσό. Η παρακολούθηση είναι εξίσου σημαντική. Θα πρέπει να ρυθμίσετε ειδοποιήσεις που ενεργοποιούνται όταν η χρήση υπερβαίνει ένα ορισμένο ποσοστό του ημερήσιου μέσου όρου σας. Εάν δείτε μια έξαρση στις κλήσεις API που δεν σχετίζεται με νόμιμη δραστηριότητα χρηστών, ενδέχεται να δέχεστε επίθεση.
Τέλος, διατηρήστε μια ανθεκτική στάση ασφάλειας των τελικών σημείων (endpoints). Η υποβοηθούμενη από AI επιμονή του x47.c είναι αποτελεσματική, αλλά εξακολουθεί να βασίζεται στην απόκτηση αρχικής πρόσβασης στο μηχάνημα. Επιβάλετε την αρχή του ελάχιστου προνομίου και βεβαιωθείτε ότι όλα τα συστήματα είναι πλήρως ενημερωμένα με διορθώσεις ασφαλείας. Ένα ισχυρό σύστημα ανίχνευσης και απόκρισης τελικών σημείων (EDR) μπορεί συχνά να αναγνωρίσει την ανώμαλη συμπεριφορά ενός botnet, ακόμη και αν το κακόβουλο λογισμικό χρησιμοποιεί AI για να κρύψει τους μηχανισμούς επιμονής του. Η ασφάλεια δεν είναι μια ρύθμιση που γίνεται μία φορά. Είναι μια συνεχής διαδικασία επαλήθευσης.
Πηγές
- Qrator Research Labs: Τεχνική ανάλυση του botnet x47.c και τεκμηρίωση του WraithTools.
- OWASP: Ορισμός και στρατηγικές μετριασμού για επιθέσεις Denial of Wallet (DoW).
- NIST Special Publication 800-207: Αρχές της Αρχιτεκτονικής Μηδενικής Εμπιστοσύνης (Zero Trust Architecture) σχετικά με την πρόσβαση σε πόρους.
- MITRE ATT&CK: Πλαίσιο για την κατανόηση της επιμονής των botnet και των τεχνικών DDoS.
Αποποίηση ευθύνης
Αυτό το άρθρο προορίζεται μόνο για ενημερωτικούς και εκπαιδευτικούς σκοπούς. Οι παρεχόμενες πληροφορίες δεν αντικαθιστούν έναν επαγγελματικό έλεγχο κυβερνοασφάλειας, μια υπηρεσία απόκρισης σε περιστατικά ή νομικές συμβουλές σχετικά με παραβιάσεις δεδομένων. Πάντα να συμβουλεύεστε έναν εξειδικευμένο επαγγελματία ασφαλείας πριν κάνετε αλλαγές στην υποδομή σας.



Τα λέμε στην άλλη πλευρά.
Η από άκρη σε άκρη κρυπτογραφημένη λύση ηλεκτρονικού ταχυδρομείου και αποθήκευσης στο cloud παρέχει τα πιο ισχυρά μέσα ασφαλούς ανταλλαγής δεδομένων, εξασφαλίζοντας την ασφάλεια και το απόρρητο των δεδομένων σας.
/ Εγγραφείτε δωρεάν
