


Pilve-eelarve kaitsmine x47.c rahakoti-tõrke (denial of wallet) ründe eest

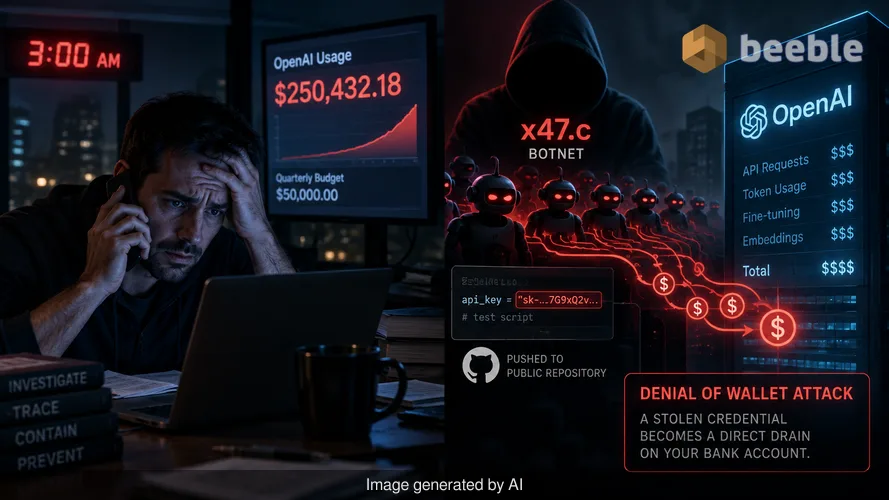
Mäletan kõnet, mille sain kaks aastat tagasi kell 3:00 öösel ühelt paanikas tehnoloogiajuhilt. Tema ettevõte oli just turule toonud uue generatiivse tehisintellekti funktsiooni ja kuue tunni jooksul ületas nende OpenAI kasutusarve kvartali eelarve. Veetsime järgmised neli tundi, jälitades leket testskriptis olnud kõvasti kodeeritud API-võtmeni, mille arendaja oli kogemata avalikku hoidlasse lükanud. See intsident oli inimlik viga, kuid tänapäeval automatiseerivad ründajad seda rahalist hävitustööd. Botnet x47.c on selle kategooria uusim tööriist. See muudab varastatud mandaadi otseseks äravooluks ettevõtte pangakontolt meetodi abil, mida tuntakse kui rahakoti-tõrke rünnet (denial of wallet attack).
Moodsa turvalisuse paradoks on see, et organisatsioon võib kulutada viiekohalisi summasid kuus tipptasemel veebirakenduste tulemüürile, jättes samal ajal miljoni dollarilise krediidiliini avatuks üheainsa tekstistringi kaudu. Ründaja ei pea tungima teie võrku, kui ta saab lihtsalt esineda teie rakendusena kolmanda osapoole teenusepakkuja ees. See on arhitektuuriline viga, mida x47.c ära kasutab. See eirab traditsioonilist võrgupiiri ja sihib teie ettevõtte ning AI-teenuse pakkuja vahelist finantsintegratsiooni.
API krediidi tühjendamise mehaanika
Qrator Research Labs dokumenteeris hiljuti x47.c võimekust – tegu on Windowsi-põhise botnetiga, mida turustab müüja nimega WraithTools. Selle kõige eristuvam omadus on AI API tühjendamise käsk. See moodul sihib kehtivaid OpenAI, xAI ja teiste ühilduvate vestlusteenuste API-võtmeid. Kui botnet on võtme hankinud, saadab see pideva voo tasulisi päringuid otse AI-teenuse pakkujale. Kuna need päringud pärinevad botnetist ja lähevad otse pakkujale, ei näe teie kohalik turvakiht seda liiklust kunagi.
See möödapääs muudab teie enda veebisaidi traditsioonilise päringupiirangu (rate limiting) kasutuks. Rahakoti-tõrke rünne erineb tavalisest teenusetõkestusründest (DoS), kuna selle peamine eesmärk ei ole serveri kokkujooksutamine, vaid finantsressursi ammendamine. Kui teie kontol on lubatud automaatsed juurdemaksed, võib botnet jätkata tasude kogumist seni, kuni teie krediitkaart saavutab limiidi või pank külmutab konto. Müüja turustab seda konkreetselt teenusena, mida kasutada konkurentide vastu. Ettevõte, mis toetub AI-põhistele vestlusrobotitele või kauplemisrobotitele, võib avastada, et selle tegevus on peatatud, kui AI-teenuse pakkuja peatab konto tasumata jääkide tõttu.
Kuidas Grok aitab pahavaral püsima jääda
Botnet x47.c kasutab ka tehisintellekti, et kaitsta end eemaldamise eest. Pahavara sisaldab AI Stealth moodulit, mis kasutab xAI Grok mudelit nakatunud hosti keskkonna hindamiseks. Pärast seda, kui pahavara on kanda kinnitanud, analüüsib see masinas olevaid süsteemiseadeid ja turvatarkvara. Seejärel valib see etteantud loendist kõige tõhusamad püsivuse ja varjamise toimingud. See võimaldab pahavaral kohandada oma käitumist vastavalt ohvri spetsiifilistele kaitsemehhanismidele.
Kui botnet tuvastab Windows Defenderi, võib AI-moodul proovida luua erandeid. Kui ühendus Grok mudeliga ebaõnnestub, pöördub pahavara tagasi kohalike, kõvasti kodeeritud püsivusrutiinide juurde. Selline AI kasutamine kaitseks kõrvalehoidmiseks tähistab nihket ohumaastikul. Selle asemel, et toetuda staatilisele skriptile, mida viirusetõrjemootor saab hõlpsasti märgistada, kasutab pahavara suurte keelemudelite abi otsuste tegemiseks reaalajas. See suurendab tõenäosust, et bot jääb hostis aktiivseks pikemaks ajaks.
Kaheksateist häirimismeetodit
Lisaks AI-spetsiifilistele funktsioonidele on x47.c terviklik tööriist hajutatud teenusetõkestusrünnete (DDoS) jaoks. See pakub kaheksateist erinevat ründemeetodit. Nende hulka kuuluvad standardsed mahuründed nagu TCP ja UDP vood, aga ka keerukamad seitsmenda kihi ründed nagu HTTP vood ja aeglased HTTP ühendused. Botnet sisaldab ka mooduleid TLS-ühenduse koormamiseks ja peegeldustehnikaid, mis võimendavad sihtmärgile saadetava liikluse mahtu.
Qrator märkis, et müüja väitel suudavad need meetodid mööda minna tavalistest DDoS-kaitsetest, kuigi praegu ei kinnita neid väiteid ükski sõltumatu testitulemus. Minu kogemuse kohaselt toetuvad seda tüüpi reklaamitud möödapääsud sageli asjaolule, et paljud organisatsioonid seadistavad oma kaitsekihid valesti. DDoS-rünne on sageli tähelepanu kõrvalejuhtimine teisese eesmärgi, näiteks andmete väljaviimise või mandaatide varguse jaoks. Samal ajal kui turvameeskond on hõivatud liiklusvoo leevendamisega, võib botneti varastamismoodul vaikselt koguda brauseri paroole ja küpsiseid.
Proksimajandus ja mandaatide vargus
Botnet x47.c toimib tänapäevase ründaja jaoks mitmeotstarbelise tööriistakomplektina. See sisaldab SOCKS5 proksimoodulit, mis muudab iga nakatunud masina pahatahtliku liikluse releeks. Ründaja saab suunata oma tegevuse läbi ohvri võrgu, muutes liikluse legitiimseks. See on tavaline taktika geoblokeeringust või IP-põhistest mainefiltritest mööda hiilimiseks. Kui ründaja kasutab teie kontori IP-aadressi ründe käivitamiseks teise ettevõtte vastu, võib teie organisatsioon silmitsi seista õiguslike või mainekahjudega.
Andmete tervikluse seisukohast on varastamismoodul märkimisväärne risk. See sihib brauseri paroole, küpsiseid ja Discordi tokeneid. Kuigi x47.c praegune dokumentatsioon ei näita automatiseeritud ahelat, mis muudaks need varastatud tokenid API-võtmeteks tühjendamiskäsu jaoks, on see võimekus olemuslikult olemas. Ründaja, kes varastab pilvekonsooli seansiküpsise, saab käsitsi genereerida API-võtmed, mis on vajalikud rahakoti-tõrke ründe alustamiseks. Pahavara hind jääb vahemikku 200–950 dollarit sõltuvalt paketist. See madal sisenemisbarjäär tähendab, et isegi väheste oskustega ründajad saavad käivitada ründeid, mis põhjustavad massiivset rahalist kahju.
Praktiline kaitse AI-ajastul
Kaitse sellise botneti nagu x47.c vastu nõuab nihket selles, kuidas me mõtleme ründepinnast. Peame käsitlema API-võtmeid sama hoolikalt kui administraatori paroole või privaatseid krüptovõtmeid. Reageeriv lähenemine turvalisusele ei ole enam piisav, kui botnet võib kulutada tuhandeid dollareid ühe tunniga. Peate olema oma kaitses proaktiivne.
Alustage kõigi asukohtade auditeerimisest, kus te AI API-võtmeid hoiate. Need ei tohi kunagi ilmuda kliendipoolses koodis, avalikes hoidlates ega krüpteerimata konfiguratsioonifailides. Kasutage keskkonnamuutujaid või spetsiaalseid saladuste haldamise teenuseid nagu HashiCorp Vault või AWS Secrets Manager. Kui võti kunagi paljastub, tühistage see koheselt ja genereerige uus. Lihtne võtmete rotatsioon võib peatada rahakoti-tõrke ründe selle algfaasis.
Järgmisena rakendage teenusepakkuja tasandil detailsed kontrollid. Enamik AI-teenuseid võimaldab määrata igakuiseid kululimiite ja kasutusmäärasid. Peaksite keelama automaatsed juurdemaksed, välja arvatud juhul, kui need on kriitilise tähtsusega operatsioonide jaoks hädavajalikud. Kulutustele kindla piiri seadmine tagab, et isegi kui võti kompromiteeritakse, on teie kogukahju piiratud prognoositava summaga. Seire on sama oluline. Peaksite seadistama hoiatused, mis käivituvad, kui kasutus ületab teatud protsendi teie päeva keskmisest. Kui näete API-kõnede hüpet, mis ei korreleeru legitiimse kasutajategevusega, võite olla ründe all.
Lõpuks säilitage vastupidav lõppseadmete turvatase. x47.c AI-abiga püsivus on tõhus, kuid see toetub siiski esmasele juurdepääsule masinale. Rakendage vähimate õiguste põhimõtet ja tagage, et kõik süsteemid on täielikult paikadega uuendatud. Tugev lõppseadmete tuvastamise ja reageerimise süsteem (EDR) suudab sageli tuvastada botneti anomaalse käitumise isegi siis, kui pahavara kasutab AI-d oma püsivusmehhanismide peitmiseks. Turvalisus ei ole ühekordne seadistus. See on pidev verifitseerimisprotsess.
Allikad
- Qrator Research Labs: Technical analysis of the x47.c botnet and WraithTools documentation.
- OWASP: Definition and mitigation strategies for Denial of Wallet (DoW) attacks.
- NIST Special Publication 800-207: Principles of Zero Trust Architecture regarding resource access.
- MITRE ATT&CK: Framework for understanding botnet persistence and DDoS techniques.
Vastutuse välistamine
See artikkel on mõeldud ainult informatiivsel ja hariduslikul eesmärgil. Esitatud teave ei asenda professionaalset küberjulgeoleku auditit, intsidentidele reageerimise teenust ega juriidilist nõuannet andmetega seotud rikkumiste kohta. Enne oma infrastruktuuris muudatuste tegemist konsulteerige alati kvalifitseeritud turvaspetsialistiga.



Kohtumiseni teisel poolel.
Meie läbivalt krüpteeritud e-posti ja pilvesalvestuse lahendus pakub kõige võimsamaid vahendeid turvaliseks andmevahetuseks, tagades teie andmete turvalisuse ja privaatsuse.
/ Tasuta konto loomin
