


Защита вашего облачного бюджета от атак типа «отказ в кошельке» с использованием ботнета x47.c

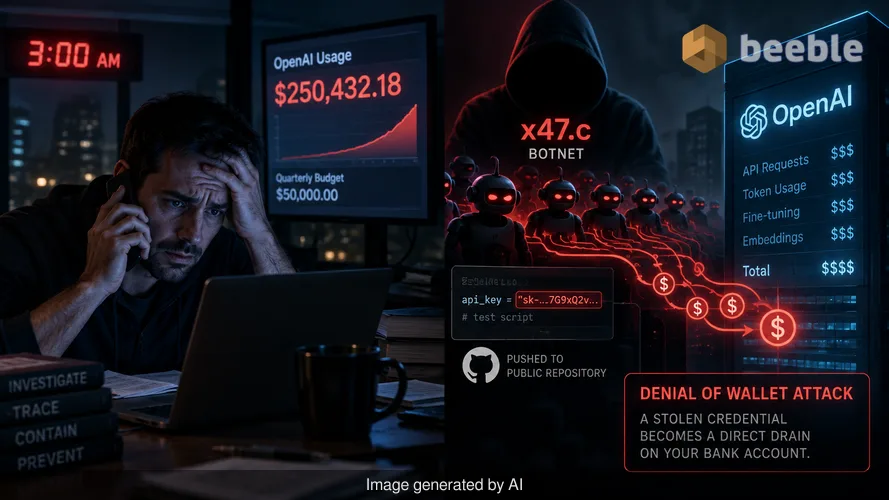
Я помню звонок, который получил в три часа ночи два года назад от запаниковавшего технического директора. Его компания только что запустила новую функцию на базе генеративного ИИ, и в течение шести часов их счет за использование OpenAI превысил квартальный бюджет. Следующие четыре часа мы потратили на то, чтобы отследить утечку до жестко закодированного API-ключа в тестовом скрипте, который разработчик случайно отправил в публичный репозиторий. Тот инцидент был ошибкой человека, но сегодня злоумышленники автоматизируют это финансовое разорение. Ботнет x47.c — новейший инструмент в этой категории. Он превращает украденные учетные данные в прямой канал опустошения банковского счета компании с помощью метода, известного как атака «отказ в кошельке» (denial of wallet).
Парадокс современной безопасности заключается в том, что организация может тратить пятизначные суммы ежемесячно на первоклассный файрвол веб-приложений, оставляя при этом кредитную линию на миллион долларов уязвимой из-за одной текстовой строки. Злоумышленнику не нужно взламывать вашу сеть, если он может просто выдать себя за ваше приложение перед сторонним поставщиком услуг. Именно эту архитектурную уязвимость эксплуатирует x47.c. Он игнорирует традиционный периметр сети и нацеливается на финансовую интеграцию между вашим бизнесом и вашим ИИ-провайдером.
Механика истощения кредитов API
Qrator Research Labs недавно задокументировали возможности x47.c — ботнета на базе Windows, продвигаемого продавцом под псевдонимом WraithTools. Самой отличительной особенностью является команда «AI API drain» (истощение ИИ API). Этот модуль нацелен на валидные API-ключи для OpenAI, xAI и других совместимых чат-сервисов. Как только ботнет получает ключ, он отправляет непрерывный поток платных запросов напрямую ИИ-провайдеру. Поскольку эти запросы исходят от ботнета и идут прямиком к провайдеру, ваш локальный стек безопасности никогда не видит этот трафик.
Такой обход делает традиционное ограничение частоты запросов (rate limiting) на вашем собственном сайте бесполезным. Атака «отказ в кошельке» отличается от стандартного «отказа в обслуживании» (DoS) тем, что ее основной целью является не обрушение сервера, а истощение финансовых ресурсов. Если в вашем аккаунте включено автоматическое пополнение баланса, ботнет может продолжать начислять расходы до тех пор, пока ваша кредитная карта не достигнет лимита или банк не заморозит счет. Продавец специально позиционирует это как услугу для использования против конкурентов. Бизнес, полагающийся на чат-ботов с ИИ или торговых ботов, может столкнуться с остановкой операций, когда ИИ-провайдер приостановит действие аккаунта из-за неоплаченных счетов.
Как Grok помогает вредоносному ПО сохранять присутствие
Ботнет x47.c также использует искусственный интеллект для защиты от удаления. Вредоносное ПО включает модуль «AI Stealth», который использует модель Grok от xAI для оценки среды зараженного хоста. После того как вредонос закрепляется в системе, он анализирует настройки системы и установленное защитное ПО. Затем он выбирает наиболее эффективные действия для обеспечения устойчивости и маскировки из предопределенного списка. Это позволяет вредоносному ПО адаптировать свое поведение к конкретным средствам защиты жертвы.
Если ботнет обнаруживает Windows Defender, ИИ-модуль может попытаться создать исключения. Если соединение с моделью Grok не удается, вредоносное ПО откатывается к локальным, жестко закодированным процедурам обеспечения устойчивости. Такое использование ИИ для уклонения от обнаружения представляет собой сдвиг в ландшафте угроз. Вместо того чтобы полагаться на статический скрипт, который антивирусный движок может легко пометить, вредоносное ПО использует большую языковую модель для принятия решений в реальном времени. Это повышает шансы на то, что бот останется активным на хосте в течение длительного периода.
Восемнадцать методов нарушения работы
Помимо специфических для ИИ функций, x47.c является комплексным инструментом для распределенных атак типа «отказ в обслуживании» (DDoS). Он предлагает восемнадцать различных методов атаки. К ним относятся стандартные волюметрические атаки, такие как TCP- и UDP-флуд, а также более сложные атаки седьмого уровня, такие как HTTP-флуд и медленные HTTP-соединения. Ботнет также включает модули для создания нагрузки на TLS-соединения и методы отражения (reflection), которые усиливают объем трафика, отправляемого цели.
Qrator отметили, что продавец утверждает, будто эти методы могут обходить распространенные средства защиты от DDoS, хотя в настоящее время нет независимых результатов тестирования, подтверждающих эти заявления. По моему опыту, подобные рекламируемые обходы часто основаны на том факте, что многие организации неправильно настраивают свои уровни защиты. DDoS-атака часто является отвлекающим маневром для вторичной цели, такой как кража данных или учетных данных. Пока команда безопасности занята смягчением последствий потока трафика, модуль-стилер ботнета может незаметно собирать пароли и куки браузера.
Экономика прокси и кража учетных данных
Ботнет x47.c служит многоцелевым инструментарием для современного злоумышленника. Он включает модуль SOCKS5-прокси, который превращает каждую зараженную машину в ретранслятор для вредоносного трафика. Атакующий может направлять свою деятельность через сеть жертвы, из-за чего трафик кажется легитимным. Это распространенная тактика для обхода гео-блокировок или фильтров репутации на основе IP. Если злоумышленник использует IP-адрес вашего офиса для атаки на другую компанию, ваша организация может столкнуться с юридическими или репутационными последствиями.
С точки зрения целостности данных, модуль-стилер представляет собой значительный риск. Он нацелен на пароли браузера, куки и токены Discord. Хотя текущая документация по x47.c не показывает автоматизированного конвейера, который превращает эти украденные токены в API-ключи для команды истощения, такая возможность заложена в самой структуре. Злоумышленник, укравший сессионную куку для облачной консоли, может вручную сгенерировать API-ключи, необходимые для инициации атаки «отказ в кошельке». Цена вредоносного ПО составляет от 200 до 950 долларов в зависимости от пакета. Такой низкий порог входа означает, что даже малоквалифицированные субъекты могут совершать атаки, наносящие огромный финансовый ущерб.
Практическая защита в эпоху ИИ
Защита от ботнета типа x47.c требует сдвига в восприятии поверхности атаки. Мы должны относиться к API-ключам с той же осторожностью, что и к административным паролям или закрытым ключам шифрования. Реактивный подход к безопасности больше не является достаточным, когда ботнет может потратить тысячи долларов за один час. Вы должны действовать на опережение.
Начните с аудита всех мест, где вы храните API-ключи ИИ. Они никогда не должны появляться в клиентском коде, публичных репозиториях или незашифрованных конфигурационных файлах. Используйте переменные окружения или специализированные сервисы управления секретами, такие как HashiCorp Vault или AWS Secrets Manager. Если ключ когда-либо был скомпрометирован, немедленно аннулируйте его и создайте новый. Простое действие по ротации ключей может остановить атаку «отказ в кошельке» в самом начале.
Затем внедрите детальный контроль на уровне провайдера. Большинство ИИ-сервисов позволяют устанавливать ежемесячные лимиты расходов и квоты на использование. Вам следует отключить автоматическое пополнение баланса, если оно не является абсолютно необходимым для критически важных операций. Установка жесткого лимита на расходы гарантирует, что даже если ключ будет скомпрометирован, ваши общие потери будут ограничены предсказуемой суммой. Мониторинг не менее важен. Вам следует настроить оповещения, которые срабатывают, когда использование превышает определенный процент от вашего среднедневного показателя. Если вы видите всплеск вызовов API, который не коррелирует с легитимной активностью пользователей, возможно, вы находитесь под атакой.
Наконец, поддерживайте устойчивую защиту конечных точек. ИИ-ассистированная устойчивость x47.c эффективна, но она все равно полагается на получение первоначального доступа к машине. Соблюдайте принцип наименьших привилегий и следите за тем, чтобы все системы были полностью обновлены. Надежная система обнаружения и реагирования на конечных точках (EDR) часто может идентифицировать аномальное поведение ботнета, даже если вредоносное ПО использует ИИ для скрытия своих механизмов закрепления. Безопасность — это не разовая настройка. Это непрерывный процесс проверки.
Источники
- Qrator Research Labs: Technical analysis of the x47.c botnet and WraithTools documentation.
- OWASP: Definition and mitigation strategies for Denial of Wallet (DoW) attacks.
- NIST Special Publication 800-207: Principles of Zero Trust Architecture regarding resource access.
- MITRE ATT&CK: Framework for understanding botnet persistence and DDoS techniques.
Отказ от ответственности
Данная статья предназначена исключительно для информационных и образовательных целей. Предоставленная информация не заменяет профессиональный аудит кибербезопасности, услуги по реагированию на инциденты или юридические консультации касательно утечек данных. Всегда консультируйтесь с квалифицированным специалистом по безопасности перед внесением изменений в вашу инфраструктуру.



До встречи на другой стороне.
Наше решение для электронной почты и облачного хранения данных со сквозным шифрованием обеспечивает наиболее мощные средства безопасного обмена данными, гарантируя их сохранность и конфиденциальность.
/ Создать бесплатный аккаунт
