



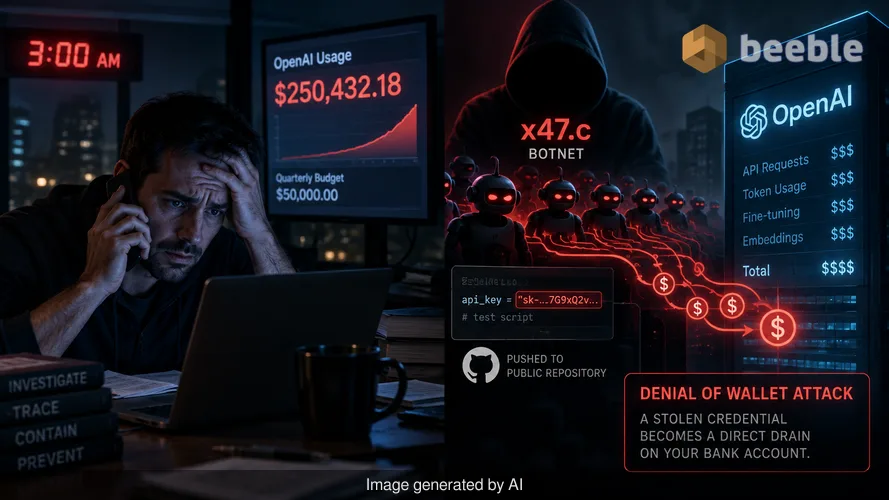
我记得两年前凌晨 3:00 接到的一个电话,那是来自一位惊慌失措的 CTO。他的公司刚刚发布了一项新的生成式 AI 功能,但在六小时内,他们的 OpenAI 使用账单就超过了季度预算。我们花了接下来的四个小时将泄漏源追溯到测试脚本中硬编码的 API 密钥,该脚本被一名开发人员意外推送到公共仓库。那次事件是人为失误,但今天,威胁行为者会自动执行这种财务破坏。x47.c 僵尸网络是该类别中的最新工具。它通过一种被称为“钱包拒绝攻击”(Denial of Wallet attack)的方法,将窃取的凭据直接转化为对公司银行账户的消耗。
现代安全的悖论在于,一个组织每月可以在顶级 Web 应用防火墙上花费五位数的资金,却通过一个简单的文本字符串让百万美元的信用额度暴露在外。如果攻击者可以简单地冒充您的应用程序向第三方服务提供商发出请求,他们就不需要入侵您的网络。这就是 x47.c 利用的架构缺陷。它忽略了传统的网络边界,直接针对您的业务与 AI 提供商之间的财务集成。
API 额度耗尽的机制
Qrator 研究实验室最近记录了 x47.c 的功能,这是一款由名为 WraithTools 的卖家销售的基于 Windows 的僵尸网络。其最显著的特征是 AI API 耗尽命令。该模块针对 OpenAI、xAI 和其他兼容聊天服务的有效 API 密钥。一旦僵尸网络获取了密钥,它就会直接向 AI 提供商发送持续的计费请求流。由于这些请求源自僵尸网络并直接发送到提供商,您的本地安全堆栈永远看不到这些流量。
这种绕过方式使得您自己网站上的传统速率限制变得毫无用处。钱包拒绝攻击与标准的拒绝服务攻击不同,因为其主要目标不是使服务器崩溃,而是耗尽财务资源。如果您账户启用了自动充值,僵尸网络可以持续产生费用,直到您的信用卡达到限额或银行冻结账户。卖家专门将其作为一种针对竞争对手的服务进行营销。依赖 AI 驱动的聊天机器人或交易机器人的企业,可能会因为 AI 提供商因欠费挂起账户而导致业务停滞。
Grok 如何辅助恶意软件持久化
x47.c 僵尸网络还利用人工智能来防止自身被清除。该恶意软件包含一个 AI 隐身模块,利用 xAI 的 Grok 模型来评估受感染主机的环境。在恶意软件获得立足点后,它会分析机器上的系统设置和安全软件。然后,它从预定义列表中选择最有效的持久化和隐藏操作。这使得恶意软件能够根据受害者的特定防御措施调整其行为。
如果僵尸网络检测到 Windows Defender,AI 模块可能会尝试创建排除项。如果与 Grok 模型的连接失败,恶意软件会回退到本地硬编码的持久化例程。这种利用 AI 进行防御规避的行为代表了威胁格局的转变。恶意软件不再依赖防病毒引擎可以轻松标记的静态脚本,而是使用大语言模型实时做出决策。这增加了僵尸网络在主机上长期保持活跃的几率。
十八种破坏方法
除了 AI 特有的功能外,x47.c 还是一个用于分布式拒绝服务攻击的综合工具。它提供十八种不同的攻击方法。其中包括 TCP 和 UDP 洪水等标准容量攻击,以及 HTTP 洪水和慢速 HTTP 连接等更复杂的第七层攻击。该僵尸网络还包括 TLS 连接压力模块和放大发送到目标流量体积的反射技术。
Qrator 指出,卖家声称这些方法可以绕过常见的 DDoS 防护,尽管目前尚无独立测试结果证实这些说法。根据我的经验,这类广告宣传的绕过通常依赖于许多组织错误配置其防护层的事实。DDoS 攻击通常是次要目标(如数据外泄或凭据盗取)的掩护。当安全团队忙于缓解流量洪水时,僵尸网络的窃取模块可以悄悄收集浏览器密码和 Cookie。
代理经济与凭据盗取
x47.c 僵尸网络是现代攻击者的多用途工具包。它包含一个 SOCKS5 代理模块,可将每台受感染的机器变成恶意流量的转发站。攻击者可以通过受害者的网络路由其活动,使流量看起来是合法的。这是绕过地理限制或基于 IP 的信誉过滤器的常用策略。如果攻击者使用您的办公室 IP 地址对另一家公司发起攻击,您的组织可能会面临法律或声誉后果。
从数据完整性的角度来看,窃取模块是一个重大风险。它针对浏览器密码、Cookie 和 Discord 令牌。虽然目前 x47.c 的文档尚未显示能将这些失窃令牌自动转化为耗尽命令所需 API 密钥的流水线,但这种能力是固有的。窃取了云控制台会话 Cookie 的攻击者可以手动生成发起钱包拒绝攻击所需的 API 密钥。该恶意软件的价格在 200 美元到 950 美元之间,具体取决于套餐。这种低准入门槛意味着即使是低技能的攻击者也能发起造成巨大财务损失的攻击。
AI 时代的实用防御
防御像 x47.c 这样的僵尸网络需要转变我们对攻击面的看法。我们必须以对待管理密码或私有加密密钥的谨慎程度来对待 API 密钥。当僵尸网络可以在一小时内花费数千美元时,反应性的安全方法已不再足够。您必须在防御中保持主动。
首先,审计存储 AI API 密钥的每个位置。它们绝不应出现在客户端代码、公共仓库或未加密的配置文件中。使用环境变量或专门的机密管理服务,如 HashiCorp Vault 或 AWS Secrets Manager。如果密钥曾经暴露,请立即撤销并生成新密钥。简单的轮换操作就能阻止钱包拒绝攻击。
其次,在提供商级别实施细粒度控制。大多数 AI 服务允许您设置每月支出限额和使用配额。除非对任务关键型操作绝对必要,否则应禁用自动充值。为您的支出设置硬上限可以确保即使密钥被泄露,您的总损失也被限制在可预测的范围内。监控同样重要。您应该设置警报,当使用量超过每日平均值的特定百分比时触发。如果您看到与合法用户活动无关的 API 调用激增,您可能正遭受攻击。
最后,保持弹性的终端安全态势。x47.c 的 AI 辅助持久化虽然有效,但它仍然依赖于获取机器的初始访问权限。执行最小权限原则并确保所有系统都已完全打好补丁。即使恶意软件使用 AI 来隐藏其持久化机制,强大的终端检测和响应系统通常也能识别出僵尸网络的异常行为。安全不是一次性的设置,而是一个持续验证的过程。
Sources
- Qrator Research Labs: Technical analysis of the x47.c botnet and WraithTools documentation.
- OWASP: Definition and mitigation strategies for Denial of Wallet (DoW) attacks.
- NIST Special Publication 800-207: Principles of Zero Trust Architecture regarding resource access.
- MITRE ATT&CK: Framework for understanding botnet persistence and DDoS techniques.
Disclaimer
本文仅供信息参考和教育目的。所提供的信息不能替代专业的网络安全审计、事件响应服务或有关数据泄露的法律建议。在对您的基础设施进行更改之前,请务必咨询合格的安全专业人员。




