


Zabezpieczanie budżetu chmurowego przed atakiem denial of wallet botnetu x47.c

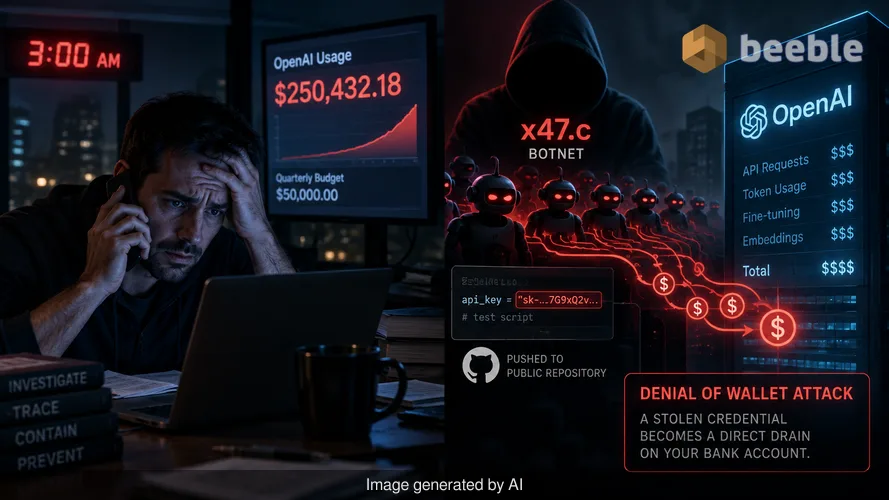
Pamiętam telefon, który otrzymałem o 3:00 nad ranem dwa lata temu od spanikowanego CTO. Jego firma właśnie uruchomiła nową funkcję opartą na generatywnej sztucznej inteligencji, a w ciągu sześciu godzin rachunek za korzystanie z OpenAI przekroczył kwartalny budżet. Kolejne cztery godziny spędziliśmy na tropieniu wycieku, który prowadził do zakodowanego na sztywno klucza API w skrypcie testowym, przypadkowo wypchniętym przez programistę do publicznego repozytorium. Tamten incydent był błędem manualnym, ale dziś cyberprzestępcy automatyzują tę finansową dewastację. Botnet x47.c to najnowsze narzędzie w tej kategorii. Przekształca skradzione poświadczenia w bezpośredni drenaż konta bankowego firmy poprzez metodę znaną jako atak denial of wallet (odmowa portfela).
Paradoks nowoczesnego bezpieczeństwa polega na tym, że organizacja może wydawać pięciocyfrowe kwoty miesięcznie na najwyższej klasy zaporę sieciową aplikacji internetowych (WAF), pozostawiając jednocześnie linię kredytową o wartości miliona dolarów wystawioną na strzał przez jeden ciąg znaków. Atakujący nie musi włamywać się do Twojej sieci, jeśli może po prostu podszyć się pod Twoją aplikację przed zewnętrznym dostawcą usług. To jest właśnie wada architektoniczna, którą wykorzystuje x47.c. Ignoruje on tradycyjny obwód sieciowy i celuje w integrację finansową między Twoją firmą a dostawcą AI.
Mechanika drenażu kredytów API
Qrator Research Labs udokumentowało niedawno możliwości x47.c, botnetu opartego na systemie Windows, sprzedawanego przez podmiot o nazwie WraithTools. Najbardziej charakterystyczną funkcją jest komenda drenażu AI API. Moduł ten celuje w ważne klucze API dla OpenAI, xAI i innych kompatybilnych usług czatu. Gdy botnet przejmie klucz, wysyła ciągły strumień płatnych żądań bezpośrednio do dostawcy AI. Ponieważ żądania te pochodzą z botnetu i trafiają prosto do dostawcy, Twój lokalny stos bezpieczeństwa nigdy nie widzi tego ruchu.
To obejście sprawia, że tradycyjne ograniczanie liczby żądań (rate limiting) na Twojej własnej stronie staje się bezużyteczne. Atak denial of wallet różni się od standardowego ataku denial of service tym, że jego głównym celem nie jest zawieszenie serwera, lecz wyczerpanie zasobów finansowych. Jeśli Twoje konto ma włączone automatyczne doładowania, botnet może naliczać opłaty, dopóki karta kredytowa nie osiągnie limitu lub bank nie zamrozi konta. Sprzedawca promuje to narzędzie konkretnie jako usługę do walki z konkurencją. Firma polegająca na chatbotach napędzanych przez AI lub botach handlowych może zostać sparaliżowana, gdy dostawca AI zawiesi konto z powodu nieopłaconych należności.
Jak Grok pomaga w utrzymaniu infekcji malware
Botnet x47.c wykorzystuje również sztuczną inteligencję do ochrony przed usunięciem. Złośliwe oprogramowanie zawiera moduł AI Stealth, który wykorzystuje model Grok od xAI do oceny środowiska zainfekowanego hosta. Po uzyskaniu przyczółku malware analizuje ustawienia systemu i oprogramowanie zabezpieczające obecne na maszynie. Następnie wybiera najskuteczniejsze działania w celu utrzymania się w systemie (persistence) i ukrycia swojej obecności z predefiniowanej listy. Pozwala to złośliwemu oprogramowaniu dostosować swoje zachowanie do konkretnych zabezpieczeń ofiary.
Jeśli botnet wykryje Windows Defender, moduł AI może próbować utworzyć wykluczenia. Jeśli połączenie z modelem Grok nie powiedzie się, malware powraca do lokalnych, zakodowanych na sztywno procedur utrzymywania się w systemie. Wykorzystanie AI do unikania wykrycia stanowi zmianę w krajobrazie zagrożeń. Zamiast polegać na statycznym skrypcie, który silnik antywirusowy może łatwo oflagować, złośliwe oprogramowanie używa dużego modelu językowego do podejmowania decyzji w czasie rzeczywistym. Zwiększa to szanse na to, że bot pozostanie aktywny na hoście przez dłuższy czas.
Osiemnaście metod zakłócania pracy
Poza funkcjami specyficznymi dla AI, x47.c jest kompleksowym narzędziem do przeprowadzania rozproszonych ataków odmowy usługi (DDoS). Oferuje osiemnaście różnych metod ataku. Obejmują one standardowe ataki wolumetryczne, takie jak flood TCP i UDP, a także bardziej wyrafinowane ataki w warstwie siódmej, jak HTTP flood i powolne połączenia HTTP. Botnet zawiera również moduły do obciążania połączeń TLS oraz techniki refleksyjne, które wzmacniają wolumen ruchu wysyłanego do celu.
Qrator zauważył, że sprzedawca twierdzi, iż metody te mogą ominąć powszechne zabezpieczenia DDoS, choć obecnie żadne niezależne testy nie weryfikują tych zapewnień. Z mojego doświadczenia wynika, że tego typu reklamowane obejścia często opierają się na fakcie, iż wiele organizacji błędnie konfiguruje swoje warstwy ochronne. Atak DDoS jest często odwróceniem uwagi od drugorzędnego celu, takiego jak eksfiltracja danych lub kradzież poświadczeń. Podczas gdy zespół ds. bezpieczeństwa jest zajęty łagodzeniem zalewu ruchu, moduł stealer botnetu może po cichu wykradać hasła z przeglądarek i pliki cookie.
Ekonomia proxy i kradzież poświadczeń
Botnet x47.c służy jako wielozadaniowy zestaw narzędzi dla nowoczesnego atakującego. Zawiera moduł proxy SOCKS5, który zmienia każdą zainfekowaną maszynę w przekaźnik dla złośliwego ruchu. Atakujący może kierować swoje działania przez sieć ofiary, sprawiając, że ruch wydaje się legalny. Jest to powszechna taktyka omijania geoblokad lub filtrów reputacji opartych na IP. Jeśli atakujący użyje adresu IP Twojego biura do przeprowadzenia ataku na inną firmę, Twoja organizacja może ponieść konsekwencje prawne lub wizerunkowe.
Z perspektywy integralności danych, moduł stealer stanowi istotne ryzyko. Celuje on w hasła przeglądarkowe, pliki cookie i tokeny Discorda. Choć obecna dokumentacja x47.c nie wykazuje zautomatyzowanego procesu przekształcania tych skradzionych tokenów w klucze API dla komendy drenażu, zdolność ta jest wrodzona. Atakujący, który ukradnie sesyjne ciasteczko do konsoli chmurowej, może ręcznie wygenerować klucze API wymagane do zainicjowania ataku denial of wallet. Cena złośliwego oprogramowania waha się od 200 do 950 dolarów w zależności od pakietu. Tak niska bariera wejścia oznacza, że nawet mało wykwalifikowani sprawcy mogą przeprowadzać ataki powodujące ogromne szkody finansowe.
Praktyczna obrona w erze AI
Ochrona przed botnetem takim jak x47.c wymaga zmiany w myśleniu o powierzchni ataku. Musimy traktować klucze API z taką samą starannością jak hasła administracyjne czy prywatne klucze szyfrujące. Reaktywne podejście do bezpieczeństwa nie jest już wystarczające, gdy botnet może wydać tysiące dolarów w ciągu jednej godziny. Musisz działać proaktywnie.
Zacznij od audytu każdego miejsca, w którym przechowujesz klucze API AI. Nigdy nie powinny one pojawiać się w kodzie po stronie klienta, publicznych repozytoriach ani niezaszyfrowanych plikach konfiguracyjnych. Używaj zmiennych środowiskowych lub dedykowanych usług zarządzania sekretami, takich jak HashiCorp Vault lub AWS Secrets Manager. Jeśli klucz zostanie kiedykolwiek ujawniony, natychmiast go unieważnij i wygeneruj nowy. Prosta czynność rotacji może zatrzymać atak denial of wallet w miejscu.
Następnie wdróż szczegółową kontrolę na poziomie dostawcy. Większość usług AI pozwala na ustawienie miesięcznych limitów wydatków i kwot zużycia. Należy wyłączyć automatyczne doładowania, chyba że są one absolutnie niezbędne dla operacji krytycznych. Ustawienie twardego limitu wydatków gwarantuje, że nawet w przypadku przejęcia klucza, całkowita strata będzie ograniczona do przewidywalnej kwoty. Równie ważne jest monitorowanie. Należy skonfigurować alerty, które uruchamiają się, gdy zużycie przekroczy określony procent dziennej średniej. Jeśli zauważysz skok w wywołaniach API, który nie koreluj z legalną aktywnością użytkowników, możesz być celem ataku.
Na koniec utrzymuj odporną postawę w zakresie bezpieczeństwa punktów końcowych. Wspomagane przez AI mechanizmy utrzymywania się botnetu x47.c są skuteczne, ale wciąż opierają się na uzyskaniu początkowego dostępu do maszyny. Wymuszaj zasadę najmniejszych uprawnień i upewnij się, że wszystkie systemy są w pełni zaktualizowane. Solidny system wykrywania i reagowania w punktach końcowych (EDR) często potrafi zidentyfikować anomalne zachowanie botnetu, nawet jeśli malware używa AI do ukrywania swoich mechanizmów przetrwania. Bezpieczeństwo nie jest jednorazową konfiguracją. To ciągły proces weryfikacji.
Źródła
- Qrator Research Labs: Technical analysis of the x47.c botnet and WraithTools documentation.
- OWASP: Definition and mitigation strategies for Denial of Wallet (DoW) attacks.
- NIST Special Publication 800-207: Principles of Zero Trust Architecture regarding resource access.
- MITRE ATT&CK: Framework for understanding botnet persistence and DDoS techniques.
Zastrzeżenie
Niniejszy artykuł służy wyłącznie celom informacyjnym i edukacyjnym. Podane informacje nie zastępują profesjonalnego audytu cyberbezpieczeństwa, usługi reagowania na incydenty ani porady prawnej dotyczącej naruszeń danych. Zawsze konsultuj się z wykwalifikowanym specjalistą ds. bezpieczeństwa przed wprowadzeniem zmian w swojej infrastrukturze.



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
