


Sicherung Ihres Cloud-Budgets gegen den x47.c-Denial-of-Wallet-Angriff

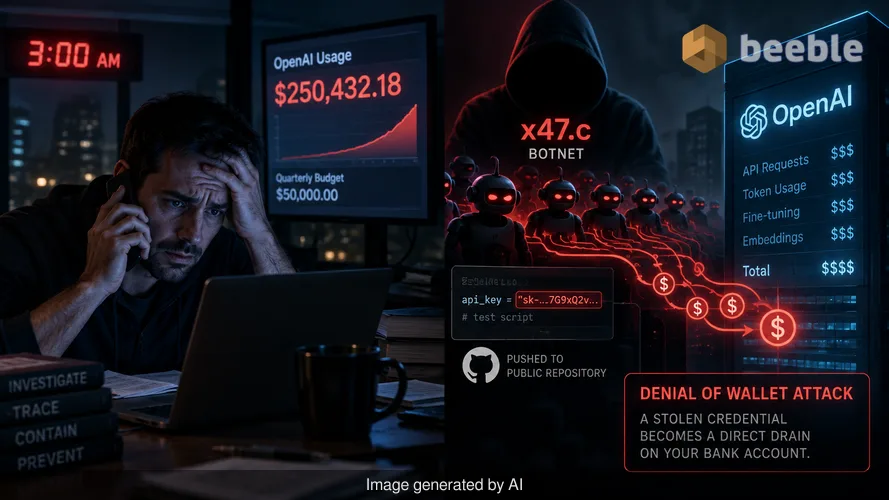
Ich erinnere mich an einen Anruf, den ich vor zwei Jahren um 3:00 Uhr morgens von einem panischen CTO erhielt. Sein Unternehmen hatte gerade eine neue Funktion für generative KI eingeführt, und innerhalb von sechs Stunden überstieg die OpenAI-Nutzungsrechnung das Quartalsbudget. Wir verbrachten die nächsten vier Stunden damit, das Leck zu einem fest im Code hinterlegten API-Schlüssel in einem Testskript zurückzuverfolgen, das ein Entwickler versehentlich in ein öffentliches Repository hochgeladen hatte. Dieser Vorfall war ein manueller Fehler, aber heute automatisieren Bedrohungsakteure diese finanzielle Verwüstung. Das x47.c-Botnetz ist das neueste Werkzeug in dieser Kategorie. Es verwandelt gestohlene Zugangsdaten durch eine Methode, die als Denial-of-Wallet-Angriff bekannt ist, in einen direkten Abfluss vom Bankkonto eines Unternehmens.
Das Paradoxon moderner Sicherheit besteht darin, dass eine Organisation monatlich fünfstellige Beträge für eine erstklassige Web Application Firewall ausgeben kann, während sie gleichzeitig eine Kreditlinie in Millionenhöhe durch eine einzige Textzeichenfolge offenlegt. Ein Angreifer muss nicht in Ihr Netzwerk eindringen, wenn er sich einfach gegenüber einem Drittanbieter als Ihre Anwendung ausgeben kann. Dies ist die architektonische Schwachstelle, die x47.c ausnutzt. Es ignoriert den traditionellen Netzwerkperimeter und zielt auf die finanzielle Integration zwischen Ihrem Unternehmen und Ihrem KI-Anbieter ab.
Die Mechanik der KI-API-Guthaben-Entleerung
Die Qrator Research Labs haben kürzlich die Funktionen von x47.c dokumentiert, einem Windows-basierten Botnetz, das von einem Verkäufer namens WraithTools vermarktet wird. Das markanteste Merkmal ist der Befehl zum Entleeren von KI-APIs. Dieses Modul zielt auf gültige API-Schlüssel für OpenAI, xAI und andere kompatible Chat-Dienste ab. Sobald das Botnetz einen Schlüssel erlangt hat, sendet es einen kontinuierlichen Strom abrechenbarer Anfragen direkt an den KI-Anbieter. Da diese Anfragen vom Botnetz stammen und direkt zum Anbieter gehen, sieht Ihr lokaler Sicherheits-Stack diesen Datenverkehr niemals.
Dieser Bypass macht herkömmliche Ratenbegrenzungen auf Ihrer eigenen Website nutzlos. Ein Denial-of-Wallet-Angriff unterscheidet sich von einem Standard-Denial-of-Service-Angriff dadurch, dass sein primäres Ziel nicht darin besteht, einen Server zum Absturz zu bringen, sondern eine finanzielle Ressource zu erschöpfen. Wenn für Ihr Konto automatische Aufladungen aktiviert sind, kann das Botnetz weiterhin Gebühren anhäufen, bis Ihre Kreditkarte ihr Limit erreicht oder die Bank das Konto sperrt. Der Verkäufer vermarktet dies gezielt als Dienstleistung gegen Konkurrenten. Ein Unternehmen, das auf KI-gesteuerte Chatbots oder Trading-Bots angewiesen ist, kann feststellen, dass sein Betrieb eingestellt wird, wenn der KI-Anbieter das Konto aufgrund unbezahlter Salden sperrt.
Wie Grok bei der Malware-Persistenz hilft
Das x47.c-Botnetz nutzt auch künstliche Intelligenz, um sich vor der Entfernung zu schützen. Die Malware enthält ein KI-Stealth-Modul, das das Grok-Modell von xAI verwendet, um die Umgebung des infizierten Hosts zu bewerten. Nachdem die Malware Fuß gefasst hat, analysiert sie die Systemeinstellungen und die auf dem Computer vorhandene Sicherheitssoftware. Anschließend wählt sie aus einer vordefinierten Liste die effektivsten Maßnahmen zur Persistenz und Verschleierung aus. Dies ermöglicht es der Malware, ihr Verhalten an die spezifischen Abwehrmechanismen des Opfers anzupassen.
Wenn das Botnetz den Windows Defender erkennt, kann das KI-Modul versuchen, Ausnahmen zu erstellen. Wenn die Verbindung zum Grok-Modell fehlschlägt, greift die Malware auf lokale, fest codierte Persistenz-Routinen zurück. Dieser Einsatz von KI zur Umgehung von Abwehrmechanismen stellt eine Verschiebung in der Bedrohungslandschaft dar. Anstatt sich auf ein statisches Skript zu verlassen, das eine Antiviren-Engine leicht markieren kann, verwendet die Malware ein großes Sprachmodell, um Entscheidungen in Echtzeit zu treffen. Dies erhöht die Chancen, dass der Bot über einen längeren Zeitraum auf dem Host aktiv bleibt.
Die achtzehn Methoden der Störung
Jenseits der KI-spezifischen Funktionen ist x47.c ein umfassendes Werkzeug für verteilte Denial-of-Service-Angriffe. Es bietet achtzehn verschiedene Angriffsmethoden. Dazu gehören standardmäßige volumetrische Angriffe wie TCP- und UDP-Floods sowie anspruchsvollere Layer-7-Angriffe wie HTTP-Floods und langsame HTTP-Verbindungen. Das Botnetz enthält auch Module für TLS-Verbindungsstress und Reflektionstechniken, die das an ein Ziel gesendete Datenvolumen verstärken.
Qrator stellte fest, dass der Verkäufer behauptet, diese Methoden könnten gängige DDoS-Schutzmaßnahmen umgehen, obwohl derzeit keine unabhängigen Testergebnisse diese Behauptungen bestätigen. Meiner Erfahrung nach beruhen diese Arten von beworbenen Umgehungen oft auf der Tatsache, dass viele Organisationen ihre Schutzschichten falsch konfigurieren. Ein DDoS-Angriff ist oft ein Ablenkungsmanöver für ein sekundäres Ziel, wie etwa Datenexfiltration oder Diebstahl von Zugangsdaten. Während das Sicherheitsteam damit beschäftigt ist, eine Flut von Datenverkehr zu bewältigen, kann das Stealer-Modul des Botnetzes im Stillen Browser-Passwörter und Cookies ernten.
Die Proxy-Ökonomie und der Diebstahl von Zugangsdaten
Das x47.c-Botnetz dient als Mehrzweck-Toolkit für den modernen Angreifer. Es enthält ein SOCKS5-Proxy-Modul, das jeden infizierten Rechner in ein Relay für bösartigen Datenverkehr verwandelt. Ein Angreifer kann seine Aktivitäten über das Netzwerk des Opfers leiten, wodurch der Datenverkehr legitim erscheint. Dies ist eine gängige Taktik zur Umgehung von Geo-Blocking oder IP-basierten Reputationsfiltern. Wenn ein Angreifer Ihre Büro-IP-Adresse verwendet, um einen Angriff auf ein anderes Unternehmen zu starten, kann Ihre Organisation mit rechtlichen oder rufschädigenden Konsequenzen konfrontiert werden.
Aus Sicht der Datenintegrität stellt das Stealer-Modul ein erhebliches Risiko dar. Es zielt auf Browser-Passwörter, Cookies und Discord-Token ab. Obwohl die aktuelle Dokumentation für x47.c keine automatisierte Pipeline zeigt, die diese gestohlenen Token in API-Schlüssel für den Drain-Befehl umwandelt, ist die Fähigkeit inhärent vorhanden. Ein Angreifer, der ein Sitzungscookie für eine Cloud-Konsole stiehlt, kann manuell die API-Schlüssel generieren, die erforderlich sind, um einen Denial-of-Wallet-Angriff einzuleiten. Die Malware wird je nach Paket zwischen 200 und 950 US-Dollar angeboten. Diese niedrige Einstiegshürde bedeutet, dass selbst weniger qualifizierte Akteure Angriffe starten können, die massiven finanziellen Schaden anrichten.
Praktische Verteidigung für das KI-Zeitalter
Der Schutz gegen ein Botnetz wie x47.c erfordert ein Umdenken in Bezug auf die Angriffsfläche. Wir müssen API-Schlüssel mit der gleichen Sorgfalt behandeln wie administrative Passwörter oder private Verschlüsselungsschlüssel. Ein reaktiver Sicherheitsansatz reicht nicht mehr aus, wenn ein Botnetz in einer einzigen Stunde Tausende von Dollar ausgeben kann. Sie müssen in Ihrer Verteidigung proaktiv sein.
Beginnen Sie mit der Prüfung jedes Ortes, an dem Sie KI-API-Schlüssel speichern. Sie sollten niemals in clientseitigem Code, öffentlichen Repositories oder unverschlüsselten Konfigurationsdateien erscheinen. Verwenden Sie Umgebungsvariablen oder dedizierte Secret-Management-Dienste wie HashiCorp Vault oder AWS Secrets Manager. Wenn ein Schlüssel jemals offengelegt wird, widerrufen Sie ihn sofort und generieren Sie einen neuen. Der einfache Akt der Rotation kann einen Denial-of-Wallet-Angriff sofort stoppen.
Implementieren Sie als Nächstes granulare Kontrollen auf Anbieterebene. Die meisten KI-Dienste ermöglichen es Ihnen, monatliche Ausgabenlimits und Nutzungsquoten festzulegen. Sie sollten automatische Aufladungen deaktivieren, es sei denn, sie sind für geschäftskritische Abläufe absolut notwendig. Das Festlegen einer harten Obergrenze für Ihre Ausgaben stellt sicher, dass selbst bei der Kompromittierung eines Schlüssels Ihr Gesamtverlust auf einen vorhersehbaren Betrag begrenzt bleibt. Monitoring ist ebenso wichtig. Sie sollten Warnmeldungen einrichten, die ausgelöst werden, wenn die Nutzung einen bestimmten Prozentsatz Ihres täglichen Durchschnitts überschreitet. Wenn Sie einen Anstieg der API-Aufrufe sehen, der nicht mit legitimen Benutzeraktivitäten korreliert, stehen Sie möglicherweise unter Angriff.
Sorgen Sie schließlich für eine belastbare Endpoint-Security-Strategie. Die KI-gestützte Persistenz von x47.c ist effektiv, aber sie beruht immer noch darauf, den ersten Zugriff auf den Rechner zu erlangen. Setzen Sie das Prinzip der geringsten Berechtigungen (Least Privilege) durch und stellen Sie sicher, dass alle Systeme vollständig gepatcht sind. Ein robustes Endpoint-Detection-and-Response-System kann oft das anomale Verhalten eines Botnetzes identifizieren, selbst wenn die Malware KI verwendet, um ihre Persistenzmechanismen zu verbergen. Sicherheit ist keine einmalige Einrichtung. Es ist ein kontinuierlicher Prozess der Verifizierung.
Quellen
- Qrator Research Labs: Technische Analyse des x47.c-Botnetzes und WraithTools-Dokumentation.
- OWASP: Definition und Minderungsstrategien für Denial-of-Wallet (DoW)-Angriffe.
- NIST Special Publication 800-207: Prinzipien der Zero-Trust-Architektur in Bezug auf den Ressourcenzugriff.
- MITRE ATT&CK: Framework zum Verständnis von Botnetz-Persistenz und DDoS-Techniken.
Haftungsausschluss
Dieser Artikel dient ausschließlich Informations- und Bildungszwecken. Die bereitgestellten Informationen ersetzen kein professionelles Cybersicherheits-Audit, keinen Incident-Response-Service und keine Rechtsberatung zu Datenschutzverletzungen. Konsultieren Sie immer einen qualifizierten Sicherheitsexperten, bevor Sie Änderungen an Ihrer Infrastruktur vornehmen.



Wir sehen uns auf der anderen Seite.
Unsere Ende-zu-Ende-verschlüsselte E-Mail- und Cloud-Speicherlösung bietet die leistungsfähigsten Mittel für den sicheren Datenaustausch und gewährleistet die Sicherheit und den Schutz Ihrer Daten.
/ Kostenloses Konto erstellen
