


Sécuriser votre budget cloud contre l'attaque de type "denial of wallet" du botnet x47.c

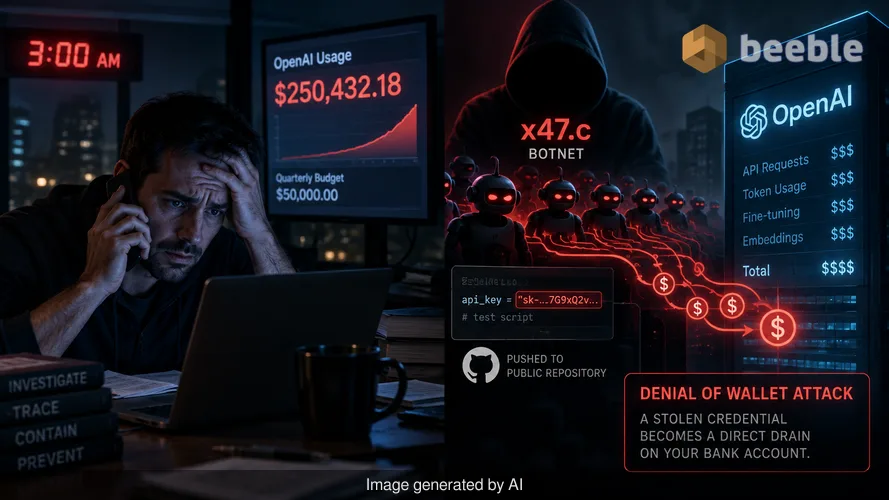
Je me souviens d'un appel reçu à 3 heures du matin il y a deux ans, de la part d'un CTO paniqué. Son entreprise venait de lancer une nouvelle fonctionnalité d'IA générative et, en six heures, leur facture d'utilisation d'OpenAI avait dépassé le budget trimestriel. Nous avons passé les quatre heures suivantes à remonter la fuite jusqu'à une clé API codée en dur dans un script de test qu'un développeur avait accidentellement poussé vers un dépôt public. Cet incident était une erreur manuelle, mais aujourd'hui, les acteurs malveillants automatisent cette dévastation financière. Le botnet x47.c est le dernier outil en date dans cette catégorie. Il transforme un identifiant volé en une ponction directe sur le compte bancaire d'une entreprise via une méthode connue sous le nom d'attaque par épuisement de portefeuille (denial of wallet).
Le paradoxe de la sécurité moderne est qu'une organisation peut dépenser des sommes à cinq chiffres par mois pour un pare-feu d'application web de premier plan tout en laissant une ligne de crédit d'un million de dollars exposée à travers une simple chaîne de caractères. Un attaquant n'a pas besoin de pénétrer votre réseau s'il peut simplement usurper l'identité de votre application auprès d'un fournisseur de services tiers. C'est la faille architecturale qu'exploite x47.c. Il ignore le périmètre réseau traditionnel et cible l'intégration financière entre votre entreprise et votre fournisseur d'IA.
Le mécanisme de drainage de crédits API
Qrator Research Labs a récemment documenté les capacités de x47.c, un botnet basé sur Windows commercialisé par un vendeur nommé WraithTools. Sa caractéristique la plus distinctive est la commande de drainage d'API d'IA. Ce module cible les clés API valides pour OpenAI, xAI et d'autres services de chat compatibles. Une fois que le botnet acquiert une clé, il envoie un flux continu de requêtes facturables directement au fournisseur d'IA. Comme ces requêtes proviennent du botnet et vont directement au fournisseur, votre pile de sécurité locale ne voit jamais le trafic.
Ce contournement rend inutile la limitation de débit traditionnelle sur votre propre site web. Une attaque par épuisement de portefeuille diffère d'un déni de service standard car son objectif principal n'est pas de faire planter un serveur, mais d'épuiser une ressource financière. Si votre compte a activé les recharges automatiques, le botnet peut continuer à accumuler des frais jusqu'à ce que votre carte de crédit atteigne sa limite ou que la banque gèle le compte. Le vendeur commercialise spécifiquement cela comme un service à utiliser contre les concurrents. Une entreprise qui s'appuie sur des chatbots pilotés par l'IA ou des bots de trading peut voir ses opérations interrompues lorsque le fournisseur d'IA suspend le compte en raison de soldes impayés.
Comment Grok aide à la persistance des logiciels malveillants
Le botnet x47.c utilise également l'intelligence artificielle pour se protéger contre sa suppression. Le malware comprend un module "AI Stealth" qui utilise le modèle Grok de xAI pour évaluer l'environnement de l'hôte infecté. Une fois que le malware a pris pied, il analyse les paramètres du système et les logiciels de sécurité présents sur la machine. Il sélectionne ensuite les actions de persistance et de dissimulation les plus efficaces à partir d'une liste prédéfinie. Cela permet au malware d'adapter son comportement aux défenses spécifiques de la victime.
Si le botnet détecte Windows Defender, le module d'IA peut tenter de créer des exclusions. Si la connexion au modèle Grok échoue, le malware se rabat sur des routines de persistance locales codées en dur. Cette utilisation de l'IA pour l'évasion défensive représente un changement dans le paysage des menaces. Au lieu de s'appuyer sur un script statique qu'un moteur antivirus peut facilement signaler, le malware utilise un grand modèle de langage pour prendre des décisions en temps réel. Cela augmente les chances que le bot reste actif sur l'hôte pendant une période prolongée.
Les dix-huit méthodes de perturbation
Au-delà des fonctionnalités spécifiques à l'IA, x47.c est un outil complet pour les attaques par déni de service distribué (DDoS). Il propose dix-huit méthodes d'attaque différentes. Celles-ci incluent des attaques volumétriques standard comme les inondations TCP et UDP, ainsi que des attaques de couche sept plus sophistiquées comme les inondations HTTP et les connexions HTTP lentes. Le botnet comprend également des modules pour le stress de connexion TLS et des techniques de réflexion qui amplifient le volume de trafic envoyé à une cible.
Qrator a noté que le vendeur prétend que ces méthodes peuvent contourner les protections DDoS courantes, bien qu'aucun résultat de test indépendant ne vérifie actuellement ces affirmations. D'après mon expérience, ces types de contournements annoncés reposent souvent sur le fait que de nombreuses organisations configurent mal leurs couches de protection. Une attaque DDoS est souvent une distraction pour un objectif secondaire, tel que l'exfiltration de données ou le vol d'identifiants. Pendant que l'équipe de sécurité est occupée à atténuer un flux de trafic, le module "stealer" du botnet peut discrètement récolter les mots de passe et les cookies du navigateur.
L'économie des proxys et le vol d'identifiants
Le botnet x47.c sert de boîte à outils polyvalente pour l'attaquant moderne. Il comprend un module proxy SOCKS5 qui transforme chaque machine infectée en un relais pour le trafic malveillant. Un attaquant peut acheminer ses activités via le réseau de la victime, faisant paraître le trafic légitime. C'est une tactique courante pour contourner le géo-blocage ou les filtres de réputation basés sur l'IP. Si un attaquant utilise l'adresse IP de votre bureau pour lancer une attaque contre une autre entreprise, votre organisation peut faire face à des conséquences juridiques ou réputationnelles.
Du point de vue de l'intégrité des données, le module "stealer" représente un risque significatif. Il cible les mots de passe des navigateurs, les cookies et les jetons Discord. Bien que la documentation actuelle pour x47.c ne montre pas de pipeline automatisé transformant ces jetons volés en clés API pour la commande de drainage, la capacité est inhérente. Un attaquant qui vole un cookie de session pour une console cloud peut générer manuellement les clés API requises pour initier une attaque par épuisement de portefeuille. Le malware est proposé à un prix compris entre 200 $ et 950 $ selon le package. Cette faible barrière à l'entrée signifie que même des acteurs peu qualifiés peuvent lancer des attaques causant des dommages financiers massifs.
Défense pratique pour l'ère de l'IA
Se protéger contre un botnet comme x47.c nécessite un changement dans notre façon de concevoir la surface d'attaque. Nous devons traiter les clés API avec le même soin que les mots de passe administratifs ou les clés de chiffrement privées. Une approche réactive de la sécurité n'est plus suffisante lorsqu'un botnet peut dépenser des milliers de dollars en une seule heure. Vous devez être proactif dans votre défense.
Commencez par auditer chaque emplacement où vous stockez des clés API d'IA. Elles ne devraient jamais apparaître dans le code côté client, les dépôts publics ou les fichiers de configuration non chiffrés. Utilisez des variables d'environnement ou des services de gestion de secrets dédiés comme HashiCorp Vault ou AWS Secrets Manager. Si une clé est exposée, révoquez-la immédiatement et générez-en une nouvelle. Le simple acte de rotation peut stopper net une attaque par épuisement de portefeuille.
Ensuite, mettez en œuvre des contrôles granulaires au niveau du fournisseur. La plupart des services d'IA vous permettent de définir des limites de dépenses mensuelles et des quotas d'utilisation. Vous devriez désactiver les recharges automatiques à moins qu'elles ne soient absolument nécessaires pour des opérations critiques. Fixer un plafond strict à vos dépenses garantit que même si une clé est compromise, votre perte totale est limitée à un montant prévisible. La surveillance est tout aussi importante. Vous devriez configurer des alertes qui se déclenchent lorsque l'utilisation dépasse un certain pourcentage de votre moyenne quotidienne. Si vous voyez un pic d'appels API qui ne correspond pas à une activité utilisateur légitime, vous êtes peut-être sous attaque.
Enfin, maintenez une posture de sécurité des terminaux résiliente. La persistance assistée par l'IA de x47.c est efficace, mais elle repose toujours sur l'obtention d'un accès initial à la machine. Appliquez le principe du moindre privilège et assurez-vous que tous les systèmes sont entièrement mis à jour. Un système robuste de détection et de réponse sur les terminaux (EDR) peut souvent identifier le comportement anomal d'un botnet même si le malware utilise l'IA pour cacher ses mécanismes de persistance. La sécurité n'est pas une configuration ponctuelle. C'est un processus continu de vérification.
Sources
- Qrator Research Labs : Analyse technique du botnet x47.c et documentation de WraithTools.
- OWASP : Définition et stratégies d'atténuation pour les attaques de déni de portefeuille (Denial of Wallet - DoW).
- NIST Special Publication 800-207 : Principes de l'architecture Zero Trust concernant l'accès aux ressources.
- MITRE ATT&CK : Cadre pour comprendre la persistance des botnets et les techniques DDoS.
Clause de non-responsabilité
Cet article est fourni à titre informatif et éducatif uniquement. Les informations fournies ne remplacent pas un audit professionnel de cybersécurité, un service de réponse aux incidents ou des conseils juridiques concernant les violations de données. Consultez toujours un professionnel de la sécurité qualifié avant d'apporter des modifications à votre infrastructure.



On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuit
