


x47.c डिनायल ऑफ वॉलेट (Denial of Wallet) हमले से अपने क्लाउड बजट को सुरक्षित करना

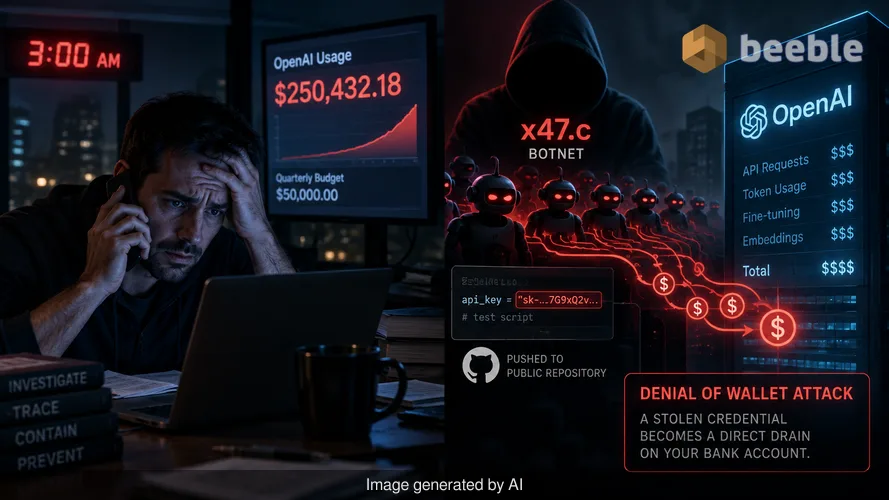
मुझे दो साल पहले एक घबराए हुए CTO का रात के 3:00 बजे आया एक कॉल याद है। उनकी कंपनी ने अभी-अभी एक नया जेनरेटिव AI फीचर लॉन्च किया था, और छह घंटे के भीतर, उनका OpenAI उपयोग बिल तिमाही बजट को पार कर गया था। हमने अगले चार घंटे उस लीक का पता लगाने में बिताए, जो एक टेस्ट स्क्रिप्ट में हार्डकोडेड API कुंजी के कारण हुआ था जिसे एक डेवलपर ने गलती से सार्वजनिक रिपॉजिटरी में पुश कर दिया था। वह घटना एक मानवीय त्रुटि थी, लेकिन आज, खतरे पैदा करने वाले तत्व इस वित्तीय तबाही को स्वचालित (automate) कर रहे हैं। x47.c बॉटनेट इस श्रेणी का नवीनतम उपकरण है। यह चोरी किए गए क्रेडेंशियल को 'डिनायल ऑफ वॉलेट' हमले के रूप में जानी जाने वाली विधि के माध्यम से कंपनी के बैंक खाते पर सीधे बोझ में बदल देता है।
आधुनिक सुरक्षा का विरोधाभास यह है कि एक संगठन एक शीर्ष-स्तरीय वेब एप्लिकेशन फ़ायरवॉल पर मासिक पांच अंकों की राशि खर्च कर सकता है, जबकि एक साधारण टेक्स्ट स्ट्रिंग के माध्यम से दस लाख डॉलर की क्रेडिट लाइन को असुरक्षित छोड़ देता है। एक हमलावर को आपके नेटवर्क में सेंध लगाने की आवश्यकता नहीं है यदि वे किसी तीसरे पक्ष के सेवा प्रदाता के सामने आपके एप्लिकेशन का रूप धारण कर सकें। यह वह संरचनात्मक दोष है जिसका x47.c फायदा उठाता है। यह पारंपरिक नेटवर्क परिधि की उपेक्षा करता है और आपके व्यवसाय और आपके AI प्रदाता के बीच वित्तीय एकीकरण को लक्षित करता है।
API क्रेडिट ड्रेन की कार्यप्रणाली
Qrator Research Labs ने हाल ही में WraithTools नामक विक्रेता द्वारा विपणन किए गए विंडोज-आधारित बॉटनेट x47.c की क्षमताओं का दस्तावेजीकरण किया है। इसकी सबसे विशिष्ट विशेषता AI API ड्रेन कमांड है। यह मॉड्यूल OpenAI, xAI और अन्य संगत चैट सेवाओं के लिए वैध API कुंजियों को लक्षित करता है। एक बार जब बॉटनेट एक कुंजी प्राप्त कर लेता है, तो यह सीधे AI प्रदाता को बिल योग्य अनुरोधों की एक निरंतर स्ट्रीम भेजता है। चूंकि ये अनुरोध बॉटनेट से उत्पन्न होते हैं और सीधे प्रदाता के पास जाते हैं, इसलिए आपका स्थानीय सुरक्षा स्टैक कभी भी इस ट्रैफ़िक को नहीं देख पाता है।
यह बाईपास आपकी अपनी वेबसाइट पर पारंपरिक दर सीमित करने (rate limiting) को बेकार कर देता है। डिनायल ऑफ वॉलेट हमला एक मानक डिनायल ऑफ सर्विस (DoS) से अलग है क्योंकि इसका प्राथमिक लक्ष्य सर्वर को क्रैश करना नहीं है, बल्कि वित्तीय संसाधन को समाप्त करना है। यदि आपके खाते में स्वचालित टॉप-अप सक्षम है, तो बॉटनेट तब तक शुल्क लेना जारी रख सकता है जब तक कि आपका क्रेडिट कार्ड अपनी सीमा तक नहीं पहुंच जाता या बैंक खाते को फ्रीज नहीं कर देता। विक्रेता विशेष रूप से इसे प्रतिस्पर्धियों के खिलाफ उपयोग करने के लिए एक सेवा के रूप में बेचता है। एक व्यवसाय जो AI-संचालित चैटबॉट्स या ट्रेडिंग बॉट्स पर निर्भर करता है, वह अपने संचालन को तब ठप पा सकता है जब AI प्रदाता बकाया राशि के कारण खाते को निलंबित कर देता है।
मालवेयर को बने रहने में Grok कैसे सहायता करता है
x47.c बॉटनेट खुद को हटाए जाने से बचाने के लिए आर्टिफिशियल इंटेलिजेंस का भी उपयोग करता है। मालवेयर में एक AI स्टेल्थ (Stealth) मॉड्यूल शामिल है जो संक्रमित होस्ट के वातावरण का मूल्यांकन करने के लिए xAI के Grok मॉडल का उपयोग करता है। मालवेयर के पैर जमाने के बाद, यह मशीन पर मौजूद सिस्टम सेटिंग्स और सुरक्षा सॉफ़्टवेयर का विश्लेषण करता है। फिर यह एक पूर्व-निर्धारित सूची से सबसे प्रभावी निरंतरता और छिपाव क्रियाओं का चयन करता है। यह मालवेयर को पीड़ित के विशिष्ट बचाव के अनुसार अपने व्यवहार को अनुकूलित करने की अनुमति देता है।
यदि बॉटनेट विंडोज डिफेंडर (Windows Defender) का पता लगाता है, तो AI मॉड्यूल अपवर्जन (exclusions) बनाने का प्रयास कर सकता है। यदि Grok मॉडल से कनेक्शन विफल हो जाता है, तो मालवेयर स्थानीय, हार्डकोडेड निरंतरता रूटीन पर वापस आ जाता है। रक्षात्मक चोरी के लिए AI का यह उपयोग खतरे के परिदृश्य में एक बदलाव का प्रतिनिधित्व करता है। एक स्थिर स्क्रिप्ट पर भरोसा करने के बजाय जिसे एंटीवायरस इंजन आसानी से फ़्लैग कर सकता है, मालवेयर वास्तविक समय में निर्णय लेने के लिए एक बड़े भाषा मॉडल (LLM) का उपयोग करता है। इससे इस बात की संभावना बढ़ जाती है कि बॉट लंबे समय तक होस्ट पर सक्रिय रहे।
व्यवधान के अठारह तरीके
AI-विशिष्ट सुविधाओं के अलावा, x47.c वितरित डिनायल ऑफ सर्विस (DDoS) हमलों के लिए एक व्यापक उपकरण है। यह अठारह अलग-अलग हमला करने के तरीके प्रदान करता है। इनमें TCP और UDP फ्लड जैसे मानक वॉल्यूमेट्रिक हमले, साथ ही HTTP फ्लड और स्लो HTTP कनेक्शन जैसे अधिक परिष्कृत लेयर सेवन हमले शामिल हैं। बॉटनेट में TLS कनेक्शन स्ट्रेस और रिफ्लेक्शन तकनीकें भी शामिल हैं जो लक्ष्य को भेजे गए ट्रैफ़िक की मात्रा को बढ़ा देती हैं।
Qrator ने नोट किया कि विक्रेता का दावा है कि ये विधियां सामान्य DDoS सुरक्षा को बायपास कर सकती हैं, हालांकि वर्तमान में कोई स्वतंत्र परीक्षण परिणाम इन दावों की पुष्टि नहीं करते हैं। मेरे अनुभव में, इस प्रकार के विज्ञापित बाईपास अक्सर इस तथ्य पर निर्भर करते हैं कि कई संगठन अपनी सुरक्षा परतों को गलत तरीके से कॉन्फ़िगर करते हैं। एक DDoS हमला अक्सर एक माध्यमिक लक्ष्य के लिए ध्यान भटकाने वाला होता है, जैसे कि डेटा चोरी या क्रेडेंशियल चोरी। जब सुरक्षा टीम ट्रैफ़िक की बाढ़ को कम करने में व्यस्त होती है, तो बॉटनेट का स्टीलर मॉड्यूल चुपचाप ब्राउज़र पासवर्ड और कुकीज़ चुरा सकता है।
प्रॉक्सी अर्थव्यवस्था और क्रेडेंशियल चोरी
x47.c बॉटनेट आधुनिक हमलावर के लिए एक बहुउद्देशीय टूलकिट के रूप में कार्य करता है। इसमें एक SOCKS5 प्रॉक्सी मॉड्यूल शामिल है जो प्रत्येक संक्रमित मशीन को दुर्भावनापूर्ण ट्रैफ़िक के लिए एक रिले में बदल देता है। एक हमलावर अपनी गतिविधियों को पीड़ित के नेटवर्क के माध्यम से रूट कर सकता है, जिससे ट्रैफ़िक वैध दिखाई देता है। यह जियो-ब्लॉकिंग या IP-आधारित प्रतिष्ठा फ़िल्टर को बायपास करने के लिए एक सामान्य रणनीति है। यदि कोई हमलावर किसी अन्य कंपनी पर हमला करने के लिए आपके कार्यालय के IP पते का उपयोग करता है, तो आपके संगठन को कानूनी या प्रतिष्ठित परिणामों का सामना करना पड़ सकता है।
डेटा अखंडता के दृष्टिकोण से, स्टीलर मॉड्यूल एक महत्वपूर्ण जोखिम है। यह ब्राउज़र पासवर्ड, कुकीज़ और डिस्कॉर्ड (Discord) टोकन को लक्षित करता है। हालांकि x47.c के वर्तमान दस्तावेज़ एक स्वचालित पाइपलाइन नहीं दिखाते हैं जो इन चोरी किए गए टोकन को ड्रेन कमांड के लिए API कुंजियों में बदल देती है, लेकिन यह क्षमता इसमें निहित है। एक हमलावर जो क्लाउड कंसोल के लिए सेशन कुकी चुराता है, वह डिनायल ऑफ वॉलेट हमला शुरू करने के लिए आवश्यक API कुंजियां मैन्युअल रूप से उत्पन्न कर सकता है। पैकेज के आधार पर मालवेयर की कीमत $200 और $950 के बीच है। प्रवेश की इस कम बाधा का मतलब है कि कम कुशल अभिनेता भी ऐसे हमले कर सकते हैं जो भारी वित्तीय नुकसान का कारण बनते हैं।
AI युग के लिए व्यावहारिक सुरक्षा
x47.c जैसे बॉटनेट से सुरक्षा के लिए इस बारे में सोच में बदलाव की आवश्यकता है कि हम हमले की सतह (attack surface) को कैसे देखते हैं। हमें API कुंजियों के साथ उसी स्तर की सावधानी बरतनी चाहिए जैसे प्रशासनिक पासवर्ड या निजी एन्क्रिप्शन कुंजियों के साथ। सुरक्षा के लिए एक प्रतिक्रियाशील दृष्टिकोण अब पर्याप्त नहीं है जब एक बॉटनेट एक ही घंटे में हजारों डॉलर खर्च कर सकता है। आपको अपने बचाव में सक्रिय होना चाहिए।
उन सभी स्थानों का ऑडिट करके शुरू करें जहां आप AI API कुंजियां संग्रहीत करते हैं। उन्हें कभी भी क्लाइंट-साइड कोड, सार्वजनिक रिपॉजिटरी या अनएन्क्रिप्टेड कॉन्फ़िगरेशन फ़ाइलों में नहीं दिखना चाहिए। एनवायरनमेंट वेरिएबल्स या HashiCorp Vault या AWS Secrets Manager जैसी समर्पित सीक्रेट मैनेजमेंट सेवाओं का उपयोग करें। यदि कोई कुंजी कभी उजागर हो जाती है, तो उसे तुरंत रद्द करें और एक नई कुंजी उत्पन्न करें। रोटेशन का सरल कार्य डिनायल ऑफ वॉलेट हमले को रोक सकता है।
इसके बाद, प्रदाता स्तर पर विस्तृत नियंत्रण लागू करें। अधिकांश AI सेवाएँ आपको मासिक खर्च सीमा और उपयोग कोटा निर्धारित करने की अनुमति देती हैं। आपको स्वचालित टॉप-अप को अक्षम कर देना चाहिए जब तक कि वे मिशन-महत्वपूर्ण संचालन के लिए बिल्कुल आवश्यक न हों। अपने खर्च पर एक हार्ड कैप सेट करना यह सुनिश्चित करता है कि यदि कोई कुंजी से समझौता किया जाता है, तो आपका कुल नुकसान एक अनुमानित राशि तक सीमित रहे। निगरानी भी उतनी ही महत्वपूर्ण है। आपको ऐसे अलर्ट सेट करने चाहिए जो तब ट्रिगर हों जब उपयोग आपके दैनिक औसत के एक निश्चित प्रतिशत से अधिक हो जाए। यदि आप API कॉल में ऐसी वृद्धि देखते हैं जो वैध उपयोगकर्ता गतिविधि से संबंधित नहीं है, तो आप पर हमला हो सकता है।
अंत में, एक लचीला एंडपॉइंट सुरक्षा दृष्टिकोण बनाए रखें। x47.c की AI-सहायता प्राप्त निरंतरता प्रभावी है, लेकिन यह अभी भी मशीन तक प्रारंभिक पहुंच प्राप्त करने पर निर्भर करती है। न्यूनतम विशेषाधिकार (least privilege) के सिद्धांत को लागू करें और सुनिश्चित करें कि सभी सिस्टम पूरी तरह से पैच किए गए हैं। एक मजबूत एंडपॉइंट डिटेक्शन एंड रिस्पांस (EDR) सिस्टम अक्सर बॉटनेट के असामान्य व्यवहार की पहचान कर सकता है, भले ही मालवेयर अपनी निरंतरता तंत्र को छिपाने के लिए AI का उपयोग करता हो। सुरक्षा एक बार का सेटअप नहीं है। यह सत्यापन की एक निरंतर प्रक्रिया है।
स्रोत
- Qrator Research Labs: Technical analysis of the x47.c botnet and WraithTools documentation.
- OWASP: Definition and mitigation strategies for Denial of Wallet (DoW) attacks.
- NIST Special Publication 800-207: Principles of Zero Trust Architecture regarding resource access.
- MITRE ATT&CK: Framework for understanding botnet persistence and DDoS techniques.
अस्वीकरण
यह लेख केवल सूचनात्मक और शैक्षिक उद्देश्यों के लिए है। प्रदान की गई जानकारी पेशेवर साइबर सुरक्षा ऑडिट, घटना प्रतिक्रिया सेवा, या डेटा उल्लंघन के संबंध में कानूनी सलाह का स्थान नहीं लेती है। अपने बुनियादी ढांचे में बदलाव करने से पहले हमेशा एक योग्य सुरक्षा पेशेवर से परामर्श लें।



आप दूसरी तरफ देखिए।
हमारा एंड-टू-एंड एन्क्रिप्टेड ईमेल और क्लाउड स्टोरेज समाधान सुरक्षित डेटा एक्सचेंज का सबसे शक्तिशाली माध्यम प्रदान करता है, जो आपके डेटा की सुरक्षा और गोपनीयता सुनिश्चित करता है।
/ एक नि: शुल्क खाता बनाएं
