


Debesijos biudžeto apsauga nuo „x47.c“ piniginės atsisakymo (Denial of Wallet) atakos

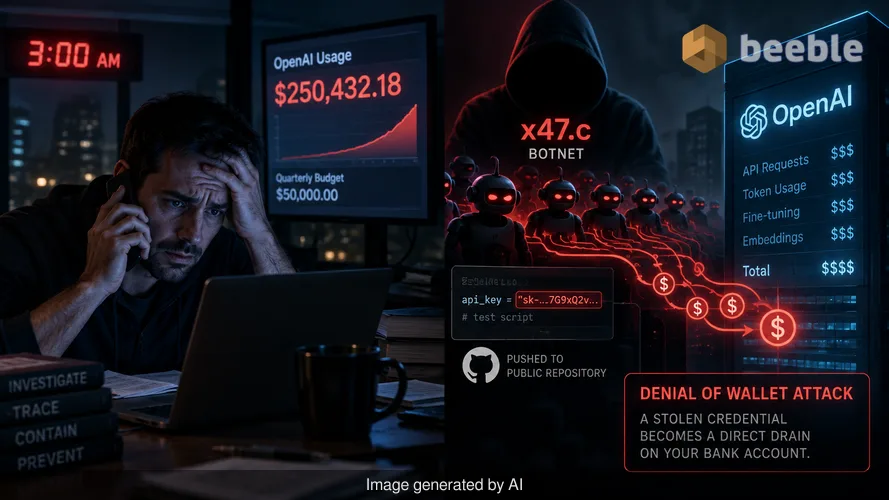
Prisimenu skambutį, kurį gavau 3:00 val. ryto prieš dvejus metus iš panikos apimto technologijų vadovo (CTO). Jo įmonė ką tik buvo pristatiusi naują generatyvinio DI funkciją, ir per šešias valandas jų „OpenAI“ naudojimo sąskaita viršijo ketvirčio biudžetą. Kitas keturias valandas praleidome sekdami nuotėkį iki kietai užkoduoto API rakto testavimo skripte, kurį programuotojas netyčia įkėlė į viešą saugyklą. Tas incidentas buvo rankinė klaida, tačiau šiandien grėsmių sukėlėjai automatizuoja šį finansinį naikinimą. „x47.c“ botnetas yra naujausias šios kategorijos įrankis. Jis pavogtą prisijungimo duomenį paverčia tiesioginiu įmonės banko sąskaitos tuštinimu per metodą, žinomą kaip „piniginės atsisakymo“ (denial of wallet) ataka.
Šiuolaikinio saugumo paradoksas yra tas, kad organizacija gali išleisti penkiaženkles sumas per mėnesį aukščiausio lygio žiniatinklio programų ugniasienei (WAF), palikdama milijono dolerių kredito liniją pažeidžiamą per vieną teksto eilutę. Užpuolikui nereikia įsilaužti į jūsų tinklą, jei jis gali tiesiog apsimesti jūsų programa trečiosios šalies paslaugų teikėjui. Tai yra architektūrinė yda, kuria naudojasi „x47.c“. Jis ignoruoja tradicinį tinklo perimetrą ir taikosi į finansinę integraciją tarp jūsų verslo ir DI paslaugų teikėjo.
DI API kreditų eikvojimo mechanika
„Qrator Research Labs“ neseniai dokumentavo „x47.c“ – „Windows“ operacinei sistemai skirto botneto, kurį pardavinėja asmuo slapyvardžiu „WraithTools“, galimybes. Išskirtiniausia jo savybė yra „AI API drain“ komanda. Šis modulis taikosi į galiojančius „OpenAI“, „xAI“ ir kitų suderinamų pokalbių paslaugų API raktus. Kai botnetas gauna raktą, jis siunčia nepertraukiamą apmokamų užklausų srautą tiesiai DI teikėjui. Kadangi šios užklausos kyla iš botneto ir keliauja tiesiai pas teikėją, jūsų vietinis saugumo priemonių rinkinys šio srauto niekada nemato.
Dėl šio apėjimo tradicinis užklausų ribojimas (rate limiting) jūsų svetainėje tampa nenaudingas. „Piniginės atsisakymo“ ataka skiriasi nuo standartinės paslaugos trikdymo (DoS) atakos, nes pagrindinis jos tikslas yra ne sugadinti serverį, o išseikvoti finansinius išteklius. Jei jūsų paskyroje įjungtas automatinis lėšų papildymas, botnetas gali tęsti mokesčių kaupimą, kol jūsų kredito kortelė pasieks limitą arba bankas įšaldys sąskaitą. Pardavėjas tai konkrečiai reklamuoja kaip paslaugą, skirtą naudoti prieš konkurentus. Verslas, kuris pasikliauja DI valdomais pokalbių robotais arba prekybos robotais, gali susidurti su veiklos sustabdymu, kai DI teikėjas sustabdo paskyrą dėl neapmokėtų sąskaitų.
Kaip „Grok“ padeda kenkėjiškai programinei įrangai išlikti sistemoje
„x47.c“ botnetas taip pat naudoja dirbtinį intelektą, kad apsisaugotų nuo pašalinimo. Kenkėjiška programa apima „AI Stealth“ modulį, kuris naudoja „xAI“ „Grok“ modelį užkrėsto šeimininko aplinkai įvertinti. Kenkėjiškai programai įsitvirtinus, ji analizuoja sistemos nustatymus ir mašinoje esančią saugumo programinę įrangą. Tada ji pasirenka efektyviausius išlikimo ir paslėpimo veiksmus iš iš anksto nustatyto sąrašo. Tai leidžia kenkėjiškai programai pritaikyti savo elgseną prie konkrečios aukos gynybos priemonių.
Jei botnetas aptinka „Windows Defender“, DI modulis gali bandyti sukurti išimtis. Jei ryšys su „Grok“ modeliu nutrūksta, kenkėjiška programa grįžta prie vietinių, griežtai užkoduotų išlikimo procedūrų. Šis DI naudojimas gynybos apėjimui reiškia pokytį grėsmių aplinkoje. Užuot pasikliovusi statiniu skriptu, kurį antivirusinė programa gali lengvai pažymėti, kenkėjiška programa naudoja didelį kalbos modelį sprendimams priimti realiuoju laiku. Tai padidina tikimybę, kad botas išliks aktyvus šeimininko sistemoje ilgą laiką.
Aštuoniolika trikdymo metodų
Be DI specifinių funkcijų, „x47.c“ yra išsamus įrankis paskirstytoms paslaugos trikdymo (DDoS) atakoms vykdyti. Jis siūlo aštuoniolika skirtingų atakų metodų. Tarp jų yra standartinės tūrinės atakos, tokios kaip TCP ir UDP potvyniai, taip pat sudėtingesnės septintojo sluoksnio (layer seven) atakos, tokios kaip HTTP potvyniai ir lėtos HTTP jungtys. Botnetas taip pat apima modulius TLS jungčių apkrovai ir atspindžio (reflection) technikas, kurios sustiprina į taikinį siunčiamo srauto kiekį.
„Qrator“ pažymėjo, kad pardavėjas teigia, jog šie metodai gali apeiti įprastas DDoS apsaugas, nors šiuo metu jokie nepriklausomi bandymų rezultatai šių teiginių nepatvirtina. Mano patirtis rodo, kad tokio tipo reklamuojami apėjimai dažnai remiasi tuo, jog daugelis organizacijų neteisingai sukonfigūruoja savo apsaugos sluoksnius. DDoS ataka dažnai yra dėmesio nukreipimas nuo antrinio tikslo, pavyzdžiui, duomenų nutekinimo ar prisijungimo duomenų vagystės. Kol saugumo komanda užimta srauto potvynio mažinimu, botneto vagystės modulis gali tyliai rinkti naršyklės slaptažodžius ir slapukus.
Tarpinių serverių ekonomika ir prisijungimo duomenų vagystė
„x47.c“ botnetas tarnauja kaip daugiafunkcis įrankių rinkinys šiuolaikiniam užpuolikui. Jame yra SOCKS5 tarpinio serverio (proxy) modulis, kuris kiekvieną užkrėstą mašiną paverčia kenkėjiško srauto retransliatoriumi. Užpuolikas gali nukreipti savo veiklą per aukos tinklą, todėl srautas atrodo teisėtas. Tai įprasta taktika apeinant geografinį blokavimą arba IP pagrįstus reputacijos filtrus. Jei užpuolikas naudoja jūsų biuro IP adresą atakai prieš kitą įmonę paleisti, jūsų organizacijai gali grėsti teisinės pasekmės ar žala reputacijai.
Žvelgiant iš duomenų vientisumo perspektyvos, vagystės modulis kelia didelę riziką. Jis taikosi į naršyklės slaptažodžius, slapukus ir „Discord“ žetonus (tokens). Nors dabartinė „x47.c“ dokumentacija nerodo automatizuoto proceso, kuris šiuos pavogtus žetonus paverstų API raktais eikvojimo komandai, ši galimybė yra neatsiejama. Užpuolikas, pavogęs debesijos konsolės sesijos slapuką, gali rankiniu būdu sugeneruoti API raktus, reikalingus „piniginės atsisakymo“ atakai pradėti. Kenkėjiškos programos kaina svyruoja nuo 200 iki 950 dolerių, priklausomai nuo paketo. Šis žemas patekimo barjeras reiškia, kad net mažų įgūdžių turintys asmenys gali vykdyti atakas, sukeliančias milžinišką finansinę žalą.
Praktinė gynyba DI eroje
Apsauga nuo tokio botneto kaip „x47.c“ reikalauja pokyčių mąstyme apie atakų paviršių. Su API raktais privalome elgtis taip pat rūpestingai kaip su administratoriaus slaptažodžiais ar privačiais šifravimo raktais. Reaktyvus požiūris į saugumą nebetinka, kai botnetas gali išleisti tūkstančius dolerių per vieną valandą. Turite būti iniciatyvūs savo gynyboje.
Pradėkite nuo visų vietų, kuriose saugote DI API raktus, audito. Jie niekada neturėtų atsirasti kliento pusės kode, viešose saugyklose ar nešifruotuose konfigūracijos failuose. Naudokite aplinkos kintamuosius arba specializuotas paslapčių valdymo paslaugas, tokias kaip „HashiCorp Vault“ arba „AWS Secrets Manager“. Jei raktas kada nors buvo atskleistas, nedelsdami jį panaikinkite ir sugeneruokite naują. Paprastas rotacijos veiksmas gali sustabdyti „piniginės atsisakymo“ ataką jos pradžioje.
Toliau įdiekite detalią kontrolę paslaugų teikėjo lygmeniu. Dauguma DI paslaugų leidžia nustatyti mėnesio išlaidų ribas ir naudojimo kvotas. Turėtumėte išjungti automatinį lėšų papildymą, nebent jis yra visiškai būtinas kritinėms operacijoms. Nustatydami griežtą išlaidų ribą užtikrinate, kad net jei raktas bus pažeistas, jūsų bendras nuostolis bus apribotas iki numatomos sumos. Stebėjimas yra ne mažiau svarbus. Turėtumėte nustatyti įspėjimus, kurie suveikia, kai naudojimas viršija tam tikrą jūsų dienos vidurkio procentą. Jei matote API užklausų šuolį, kuris nesutampa su teisėta naudotojų veikla, gali būti, kad esate puolami.
Galiausiai išlaikykite atsparią galinių įrenginių (endpoint) saugumo poziciją. DI padedamas „x47.c“ išlikimas sistemoje yra veiksmingas, tačiau jis vis tiek remiasi pradinės prieigos prie mašinos gavimu. Laikykitės mažiausių privilegijų principo ir užtikrinkite, kad visos sistemos būtų pilnai atnaujintos. Tvirta galinių įrenginių aptikimo ir reagavimo (EDR) sistema dažnai gali atpažinti anomalų botneto elgesį, net jei kenkėjiška programa naudoja DI savo išlikimo mechanizmams paslėpti. Saugumas nėra vienkartinis veiksmas. Tai nuolatinis tikrinimo procesas.
Šaltiniai
- Qrator Research Labs: Technical analysis of the x47.c botnet and WraithTools documentation.
- OWASP: Definition and mitigation strategies for Denial of Wallet (DoW) attacks.
- NIST Special Publication 800-207: Principles of Zero Trust Architecture regarding resource access.
- MITRE ATT&CK: Framework for understanding botnet persistence and DDoS techniques.
Atsakomybės apribojimas
Šis straipsnis skirtas tik informaciniams ir edukaciniams tikslams. Pateikta informacija nepakeičia profesionalaus kibernetinio saugumo audito, reagavimo į incidentus paslaugų ar teisinių konsultacijų dėl duomenų saugumo pažeidimų. Visada pasitarkite su kvalifikuotu saugumo specialistu prieš atlikdami pakeitimus savo infrastruktūroje.



Iki pasimatymo kitoje pusėje.
Pašto ir debesies saugojimo sprendimas suteikia galingiausias saugaus keitimosi duomenimis priemones, užtikrinančias jūsų duomenų saugumą ir privatumą.
/ Sukurti nemokamą paskyrą
