


Protegiendo su presupuesto en la nube contra el ataque de denegación de billetera x47.c

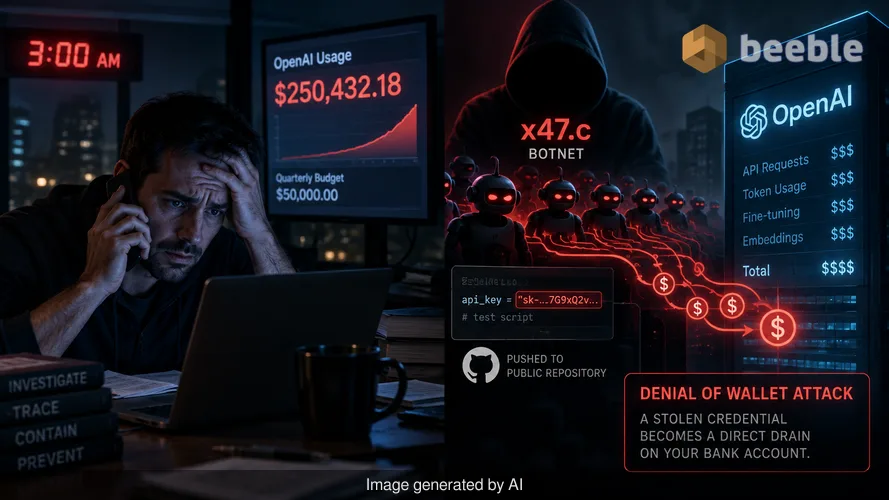
Recuerdo una llamada que recibí a las 3:00 AM hace dos años de un CTO aterrorizado. Su empresa acababa de lanzar una nueva función de IA generativa y, en seis horas, su factura de uso de OpenAI superó el presupuesto trimestral. Pasamos las siguientes cuatro horas rastreando la fuga hasta una clave de API codificada en un script de prueba que un desarrollador subió accidentalmente a un repositorio público. El incidente fue un error manual, pero hoy en día, los actores de amenazas automatizan esta devastación financiera. La botnet x47.c es la herramienta más reciente en esta categoría. Convierte una credencial robada en un drenaje directo de la cuenta bancaria de una empresa a través de un método conocido como ataque de denegación de billetera (denial of wallet).
La paradoja de la seguridad moderna es que una organización puede gastar cinco cifras mensuales en un firewall de aplicaciones web de primer nivel mientras deja una línea de crédito de un millón de dólares expuesta a través de una sola cadena de texto. Un atacante no necesita vulnerar su red si simplemente puede suplantar su aplicación ante un proveedor de servicios externo. Este es el fallo arquitectónico que explota x47.c. Ignora el perímetro de red tradicional y apunta a la integración financiera entre su negocio y su proveedor de IA.
La mecánica del drenaje de créditos de API
Qrator Research Labs documentó recientemente las capacidades de x47.c, una botnet basada en Windows comercializada por un vendedor llamado WraithTools. La característica más distintiva es el comando de drenaje de API de IA. Este módulo apunta a claves de API válidas para OpenAI, xAI y otros servicios de chat compatibles. Una vez que la botnet adquiere una clave, envía un flujo continuo de solicitudes facturables directamente al proveedor de IA. Debido a que estas solicitudes se originan en la botnet y van directamente al proveedor, su pila de seguridad local nunca ve el tráfico.
Este bypass hace que la limitación de velocidad tradicional en su propio sitio web sea inútil. Un ataque de denegación de billetera difiere de una denegación de servicio estándar porque su objetivo principal no es bloquear un servidor, sino agotar un recurso financiero. Si su cuenta tiene habilitadas las recargas automáticas, la botnet puede continuar acumulando cargos hasta que su tarjeta de crédito alcance su límite o el banco congele la cuenta. El vendedor comercializa esto específicamente como un servicio para usar contra competidores. Una empresa que depende de chatbots impulsados por IA o bots de trading puede ver sus operaciones detenidas cuando el proveedor de IA suspende la cuenta debido a saldos impagados.
Cómo ayuda grok en la persistencia del malware
La botnet x47.c también utiliza inteligencia artificial para protegerse de la eliminación. El malware incluye un módulo de IA Sigilosa (AI Stealth) que utiliza el modelo Grok de xAI para evaluar el entorno del host infectado. Después de que el malware logra afianzarse, analiza la configuración del sistema y el software de seguridad presente en la máquina. Luego selecciona las acciones de persistencia y ocultamiento más efectivas de una lista predefinida. Esto permite que el malware adapte su comportamiento a las defensas específicas de la víctima.
Si la botnet detecta Windows Defender, el módulo de IA puede intentar crear exclusiones. Si la conexión al modelo Grok falla, el malware recurre a rutinas de persistencia locales codificadas. Este uso de la IA para la evasión defensiva representa un cambio en el panorama de amenazas. En lugar de depender de un script estático que un motor antivirus puede marcar fácilmente, el malware utiliza un modelo de lenguaje extenso para tomar decisiones en tiempo real. Esto aumenta las posibilidades de que el bot permanezca activo en el host durante un período prolongado.
Los dieciocho métodos de interrupción
Más allá de las funciones específicas de IA, x47.c es una herramienta integral para ataques de denegación de servicio distribuidos. Ofrece dieciocho métodos de ataque diferentes. Estos incluyen ataques volumétricos estándar como inundaciones TCP y UDP, así como ataques de capa siete más sofisticados como inundaciones HTTP y conexiones HTTP lentas. La botnet también incluye módulos para el estrés de conexión TLS y técnicas de reflexión que amplifican el volumen de tráfico enviado a un objetivo.
Qrator señaló que el vendedor afirma que estos métodos pueden eludir las protecciones DDoS comunes, aunque actualmente no hay resultados de pruebas independientes que verifiquen estas afirmaciones. En mi experiencia, estos tipos de evasiones publicitadas a menudo se basan en el hecho de que muchas organizaciones configuran incorrectamente sus capas de protección. Un ataque DDoS es a menudo una distracción para un objetivo secundario, como la exfiltración de datos o el robo de credenciales. Mientras el equipo de seguridad está ocupado mitigando una inundación de tráfico, el módulo stealer de la botnet puede recolectar silenciosamente contraseñas y cookies del navegador.
La economía de los proxies y el robo de credenciales
La botnet x47.c sirve como un kit de herramientas multipropósito para el atacante moderno. Incluye un módulo de proxy SOCKS5 que convierte cada máquina infectada en un repetidor de tráfico malicioso. Un atacante puede enrutar sus actividades a través de la red de la víctima, haciendo que el tráfico parezca legítimo. Esta es una táctica común para eludir el geobloqueo o los filtros de reputación basados en IP. Si un atacante utiliza la dirección IP de su oficina para lanzar un ataque contra otra empresa, su organización puede enfrentar consecuencias legales o reputacionales.
Desde la perspectiva de la integridad de los datos, el módulo stealer es un riesgo significativo. Se dirige a contraseñas del navegador, cookies y tokens de Discord. Si bien la documentación actual de x47.c no muestra una tubería automatizada que convierta estos tokens robados en claves de API para el comando de drenaje, la capacidad es inherente. Un atacante que roba una cookie de sesión para una consola en la nube puede generar manualmente las claves de API necesarias para iniciar un ataque de denegación de billetera. El malware tiene un precio de entre $200 y $950 dependiendo del paquete. Esta baja barrera de entrada significa que incluso actores con pocas habilidades pueden lanzar ataques que causen daños financieros masivos.
Defensa práctica para la era de la IA
La protección contra una botnet como x47.c requiere un cambio en la forma en que pensamos sobre la superficie de ataque. Debemos tratar las claves de API con el mismo nivel de cuidado que las contraseñas administrativas o las claves de cifrado privadas. Un enfoque reactivo de la seguridad ya no es suficiente cuando una botnet puede gastar miles de dólares en una sola hora. Debe ser proactivo en su defensa.
Comience auditando cada ubicación donde almacena claves de API de IA. Nunca deben aparecer en código del lado del cliente, repositorios públicos o archivos de configuración sin cifrar. Utilice variables de entorno o servicios dedicados de gestión de secretos como HashiCorp Vault o AWS Secrets Manager. Si una clave queda expuesta, revóquela inmediatamente y genere una nueva. El simple acto de rotación puede detener un ataque de denegación de billetera en seco.
A continuación, implemente controles granulares a nivel de proveedor. La mayoría de los servicios de IA le permiten establecer límites de gasto mensuales y cuotas de uso. Debe desactivar las recargas automáticas a menos que sean absolutamente necesarias para operaciones críticas. Establecer un límite máximo en su gasto garantiza que, incluso si una clave se ve comprometida, su pérdida total se limite a una cantidad predecible. El monitoreo es igualmente importante. Debe configurar alertas que se activen cuando el uso supere un cierto porcentaje de su promedio diario. Si ve un pico en las llamadas a la API que no se correlaciona con la actividad legítima del usuario, es posible que esté bajo ataque.
Finalmente, mantenga una postura de seguridad de endpoints resiliente. La persistencia asistida por IA de x47.c es efectiva, pero aún depende de obtener acceso inicial a la máquina. Aplique el principio de privilegio mínimo y asegúrese de que todos los sistemas estén completamente parcheados. Un sistema robusto de detección y respuesta de endpoints a menudo puede identificar el comportamiento anómalo de una botnet incluso si el malware utiliza IA para ocultar sus mecanismos de persistencia. La seguridad no es una configuración de una sola vez. Es un proceso continuo de verificación.
Fuentes
- Qrator Research Labs: Análisis técnico de la botnet x47.c y documentación de WraithTools.
- OWASP: Definición y estrategias de mitigación para ataques de denegación de billetera (DoW).
- NIST Special Publication 800-207: Principios de la arquitectura Zero Trust con respecto al acceso a recursos.
- MITRE ATT&CK: Marco para comprender la persistencia de botnets y las técnicas DDoS.
Descargo de responsabilidad
Este artículo es solo para fines informativos y educativos. La información proporcionada no reemplaza una auditoría de ciberseguridad profesional, un servicio de respuesta a incidentes o asesoramiento legal con respecto a brechas de datos. Consulte siempre con un profesional de seguridad calificado antes de realizar cambios en su infraestructura.



Nos vemos en el otro lado.
Nuestra solución de correo electrónico cifrado y almacenamiento en la nube de extremo a extremo proporciona los medios más potentes para el intercambio seguro de datos, lo que garantiza la seguridad y la privacidad de sus datos.
/ Crear una cuenta gratuita
