


Proteggere il budget cloud dall'attacco denial of wallet del botnet x47.c

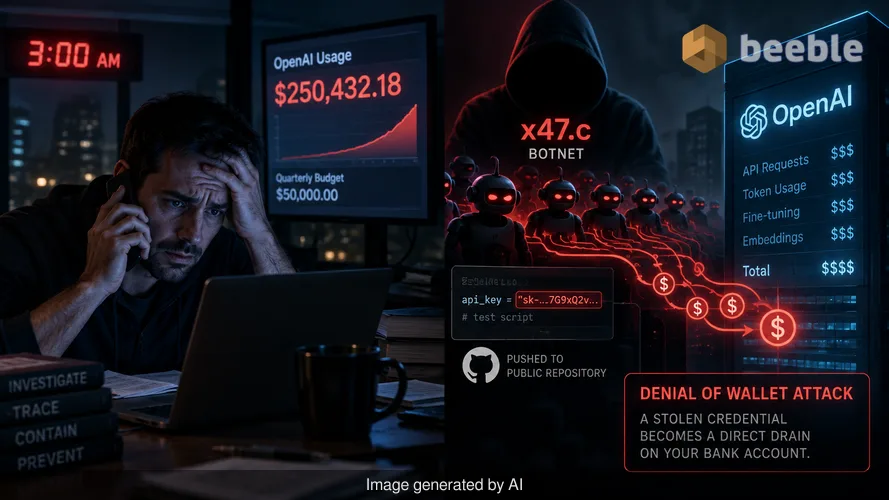
Ricordo una chiamata ricevuta alle 3:00 del mattino di due anni fa da un CTO in preda al panico. La sua azienda aveva appena lanciato una nuova funzionalità di IA generativa e, nel giro di sei ore, la fattura per l'utilizzo di OpenAI aveva superato il budget trimestrale. Abbiamo trascorso le quattro ore successive a tracciare la perdita fino a una chiave API codificata in uno script di test che uno sviluppatore aveva accidentalmente caricato su un repository pubblico. Quell'incidente fu un errore manuale, ma oggi gli attori delle minacce automatizzano questa devastazione finanziaria. La botnet x47.c è l'ultimo strumento di questa categoria. Trasforma una credenziale rubata in un drenaggio diretto del conto bancario di un'azienda attraverso un metodo noto come attacco "denial of wallet" (negazione del portafoglio).
Il paradosso della sicurezza moderna è che un'organizzazione può spendere cifre a cinque zeri mensilmente per un firewall per applicazioni web di alto livello, lasciando al contempo una linea di credito da un milione di dollari esposta attraverso una singola stringa di testo. Un aggressore non ha bisogno di violare la vostra rete se può semplicemente impersonare la vostra applicazione presso un fornitore di servizi terzo. Questo è il difetto architetturale che x47.c sfrutta. Ignora il tradizionale perimetro di rete e prende di mira l'integrazione finanziaria tra la vostra azienda e il vostro fornitore di IA.
La meccanica del drenaggio dei crediti API
I Qrator Research Labs hanno recentemente documentato le capacità di x47.c, una botnet basata su Windows commercializzata da un venditore chiamato WraithTools. La caratteristica più distintiva è il comando di drenaggio delle API di IA. Questo modulo prende di mira chiavi API valide per OpenAI, xAI e altri servizi di chat compatibili. Una volta che la botnet acquisisce una chiave, invia un flusso continuo di richieste fatturabili direttamente al fornitore di IA. Poiché queste richieste hanno origine dalla botnet e vanno dritte al fornitore, il vostro stack di sicurezza locale non vede mai il traffico.
Questo bypass rende inutile il tradizionale rate limiting sul vostro sito web. Un attacco denial of wallet differisce da un denial of service standard perché il suo obiettivo primario non è mandare in crash un server, ma esaurire una risorsa finanziaria. Se il vostro account ha le ricariche automatiche abilitate, la botnet può continuare ad accumulare addebiti finché la vostra carta di credito non raggiunge il limite o la banca blocca il conto. Il venditore commercializza specificamente questo servizio per essere usato contro i concorrenti. Un'azienda che si affida a chatbot basati su IA o bot di trading può vedere le proprie operazioni interrotte quando il fornitore di IA sospende l'account a causa di saldi non pagati.
Come Grok assiste nella persistenza del malware
La botnet x47.c utilizza anche l'intelligenza artificiale per proteggersi dalla rimozione. Il malware include un modulo "AI Stealth" che utilizza il modello Grok di xAI per valutare l'ambiente dell'host infetto. Dopo che il malware ha preso piede, analizza le impostazioni di sistema e il software di sicurezza presente sulla macchina. Seleziona quindi le azioni di persistenza e occultamento più efficaci da un elenco predefinito. Ciò consente al malware di adattare il proprio comportamento alle difese specifiche della vittima.
Se la botnet rileva Windows Defender, il modulo IA può tentare di creare esclusioni. Se la connessione al modello Grok fallisce, il malware ripiega su routine di persistenza locali codificate. Questo uso dell'IA per l'evasione difensiva rappresenta un cambiamento nel panorama delle minacce. Invece di affidarsi a uno script statico che un motore antivirus può facilmente segnalare, il malware utilizza un modello linguistico di grandi dimensioni per prendere decisioni in tempo reale. Ciò aumenta le probabilità che il bot rimanga attivo sull'host per un periodo prolungato.
I diciotto metodi di interruzione
Oltre alle funzionalità specifiche per l'IA, x47.c è uno strumento completo per attacchi distributed denial of service (DDoS). Offre diciotto diversi metodi di attacco. Questi includono attacchi volumetrici standard come i flood TCP e UDP, così come attacchi di livello sette più sofisticati come gli HTTP flood e le connessioni HTTP lente. La botnet include anche moduli per lo stress delle connessioni TLS e tecniche di riflessione che amplificano il volume del traffico inviato a un bersaglio.
Qrator ha notato che il venditore afferma che questi metodi possono bypassare le comuni protezioni DDoS, sebbene al momento non vi siano risultati di test indipendenti che verifichino tali affermazioni. Nella mia esperienza, questi tipi di bypass pubblicizzati spesso si basano sul fatto che molte organizzazioni configurano male i propri livelli di protezione. Un attacco DDoS è spesso un diversivo per un obiettivo secondario, come l'esfiltrazione di dati o il furto di credenziali. Mentre il team di sicurezza è impegnato a mitigare un'ondata di traffico, il modulo stealer della botnet può raccogliere silenziosamente password e cookie del browser.
L'economia dei proxy e il furto di credenziali
La botnet x47.c funge da kit di strumenti multiuso per l'aggressore moderno. Include un modulo proxy SOCKS5 che trasforma ogni macchina infetta in un relè per il traffico malevolo. Un aggressore può instradare le proprie attività attraverso la rete della vittima, facendo apparire il traffico come legittimo. Questa è una tattica comune per bypassare il geo-blocking o i filtri di reputazione basati su IP. Se un aggressore utilizza l'indirizzo IP del vostro ufficio per lanciare un attacco contro un'altra azienda, la vostra organizzazione potrebbe dover affrontare conseguenze legali o reputazionali.
Dal punto di vista dell'integrità dei dati, il modulo stealer rappresenta un rischio significativo. Prende di mira password del browser, cookie e token di Discord. Sebbene l'attuale documentazione per x47.c non mostri una pipeline automatizzata che trasformi questi token rubati in chiavi API per il comando di drenaggio, la capacità è intrinseca. Un aggressore che ruba un cookie di sessione per una console cloud può generare manualmente le chiavi API necessarie per avviare un attacco denial of wallet. Il malware ha un prezzo compreso tra $200 e $950 a seconda del pacchetto. Questa bassa barriera all'ingresso significa che anche attori poco qualificati possono lanciare attacchi che causano ingenti danni finanziari.
Difesa pratica per l'era dell'IA
La protezione contro una botnet come x47.c richiede un cambiamento nel modo in cui pensiamo alla superficie di attacco. Dobbiamo trattare le chiavi API con lo stesso livello di cura riservato alle password amministrative o alle chiavi di crittografia private. Un approccio reattivo alla sicurezza non è più sufficiente quando una botnet può spendere migliaia di dollari in una singola ora. Dovete essere proattivi nella vostra difesa.
Iniziate verificando ogni luogo in cui memorizzate le chiavi API dell'IA. Non dovrebbero mai apparire nel codice lato client, nei repository pubblici o nei file di configurazione non crittografati. Utilizzate variabili d'ambiente o servizi di gestione dei segreti dedicati come HashiCorp Vault o AWS Secrets Manager. Se una chiave viene esposta, revocatela immediatamente e generatene una nuova. Il semplice atto della rotazione può bloccare sul nascere un attacco denial of wallet.
Successivamente, implementate controlli granulari a livello di fornitore. La maggior parte dei servizi di IA consente di impostare limiti di spesa mensili e quote di utilizzo. Dovreste disabilitare le ricariche automatiche a meno che non siano assolutamente necessarie per operazioni critiche. L'impostazione di un tetto massimo alla spesa garantisce che, anche se una chiave viene compromessa, la perdita totale sia limitata a un importo prevedibile. Il monitoraggio è altrettanto importante. Dovreste impostare avvisi che si attivano quando l'utilizzo supera una certa percentuale della vostra media giornaliera. Se notate un picco nelle chiamate API che non è correlato all'attività legittima degli utenti, potreste essere sotto attacco.
Infine, mantenete una postura di sicurezza degli endpoint resiliente. La persistenza assistita dall'IA di x47.c è efficace, ma si basa comunque sull'ottenimento dell'accesso iniziale alla macchina. Applicate il principio del privilegio minimo e assicuratevi che tutti i sistemi siano completamente aggiornati con le patch. Un robusto sistema di rilevamento e risposta degli endpoint (EDR) può spesso identificare il comportamento anomalo di una botnet anche se il malware utilizza l'IA per nascondere i propri meccanismi di persistenza. La sicurezza non è una configurazione una tantum. È un processo continuo di verifica.
Fonti
- Qrator Research Labs: Analisi tecnica della botnet x47.c e documentazione di WraithTools.
- OWASP: Definizione e strategie di mitigazione per gli attacchi Denial of Wallet (DoW).
- NIST Special Publication 800-207: Principi dell'architettura Zero Trust riguardanti l'accesso alle risorse.
- MITRE ATT&CK: Framework per la comprensione della persistenza delle botnet e delle tecniche DDoS.
Disclaimer
Questo articolo è solo a scopo informativo ed educativo. Le informazioni fornite non sostituiscono un audit professionale di cybersecurity, un servizio di risposta agli incidenti o una consulenza legale in merito alle violazioni dei dati. Consultare sempre un professionista della sicurezza qualificato prima di apportare modifiche alla propria infrastruttura.



Ci vediamo dall'altra parte.
La nostra soluzione di archiviazione e-mail crittografata end-to-end fornisce i mezzi più potenti per lo scambio sicuro dei dati, garantendo la sicurezza e la privacy dei tuoi dati.
/ Creare un account gratuito
