Κυβερνοασφάλεια
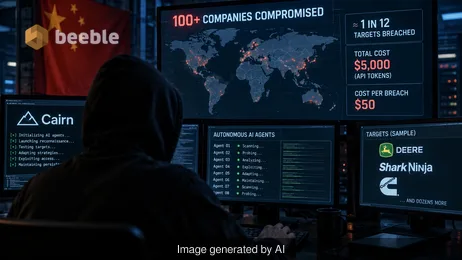
Μια ανάλυση του πώς ένας χάκερ χρησιμοποίησε πράκτορες AI και 5.000 δολάρια για να παραβιάσει 100+ εταιρείες, συμπεριλαμβανομένων των Deere και Cummins, με μόλις 50 δολάρια ανά επιτυχή εισβολή.
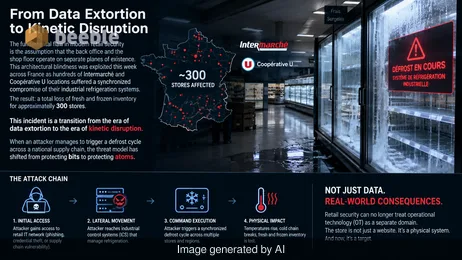
Ανάλυση της κυβερνοεπίθεσης στα συστήματα ψύξης γαλλικών σούπερ μάρκετ, με έμφαση στη σύγκλιση OT/IT, την αρχιτεκτονική αποτυχία και τους κινδύνους της εφοδιαστικής αλυσίδας λιανικής.
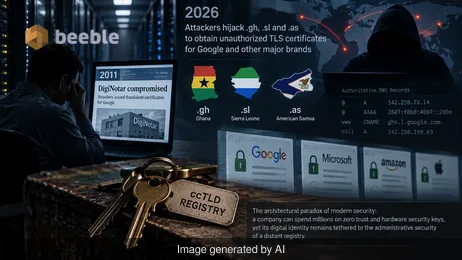
Επιτιθέμενοι κατέλαβαν τους τομείς ανωτάτου επιπέδου κωδικού χώρας .gh, .sl και .as για να εκδώσουν μη εξουσιοδοτημένα πιστοποιητικά TLS για την Google και άλλες παγκόσμιες επωνυμίες.
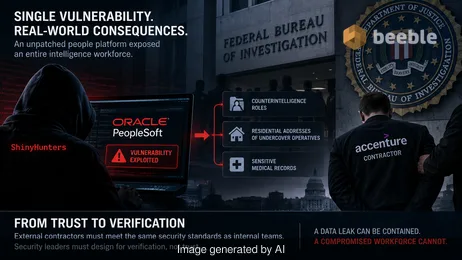
Ανάλυση της παραβίασης του FBI που αφορά την Accenture και το Oracle PeopleSoft. Στρατηγικές για τον μετριασμό του κινδύνου τρίτων και την εφαρμογή μικροκατάτμησης.
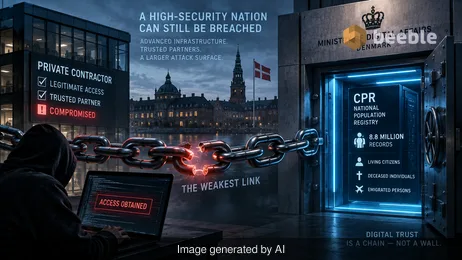
Ανάλυση της παραβίασης του CPR της Δανίας το 2026 που επηρέασε 8,8 εκατομμύρια άτομα μέσω προμηθευτή τρίτου μέρους. Μάθετε πώς οι κίνδυνοι της εφοδιαστικής αλυσίδας επηρεάζουν την εθνική ασφάλεια.
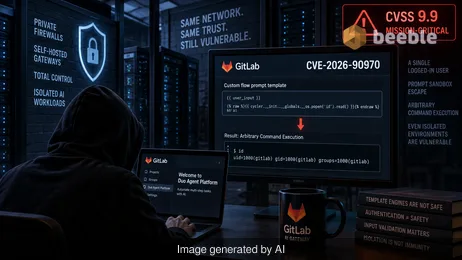
Το GitLab εξέδωσε μια κρίσιμη διόρθωση για το CVE-2026-90970, ένα σφάλμα 9.9 CVSS στο AI Gateway. Μάθετε πώς να ασφαλίσετε τον self-hosted διακομιστή σας από εκτέλεση εντολών.
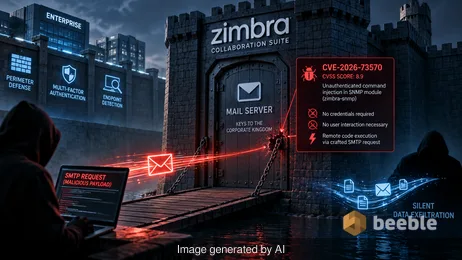
Μια ανάλυση του CVE-2026-73570, ενός ελαττώματος έγχυσης εντολών χωρίς έλεγχο ταυτότητας στο Zimbra Collaboration Suite που χρησιμοποιήθηκε για την εγκατάσταση web shells και την κλοπή διαπιστευτηρίων.
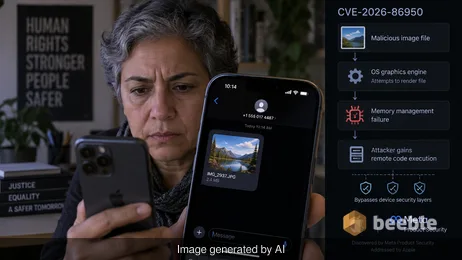
Η Apple διορθώνει το CVE-2026-86950, ένα σφάλμα στο CoreGraphics που χρησιμοποιήθηκε σε στοχευμένες επιθέσεις. Μάθετε πώς αυτή η εγγραφή εκτός ορίων επηρεάζει συσκευές iOS και macOS.
Τα λέμε στην άλλη πλευρά.
Η από άκρη σε άκρη κρυπτογραφημένη λύση ηλεκτρονικού ταχυδρομείου και αποθήκευσης στο cloud παρέχει τα πιο ισχυρά μέσα ασφαλούς ανταλλαγής δεδομένων, εξασφαλίζοντας την ασφάλεια και το απόρρητο των δεδομένων σας.
/ Εγγραφείτε δωρεάν
