Kibernetinis saugumas
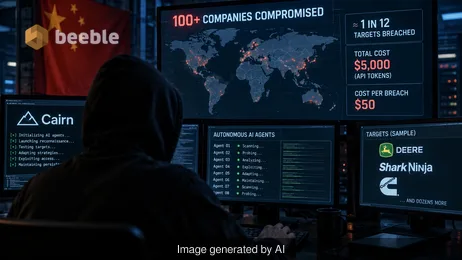
Analizė apie tai, kaip hakeris panaudojo DI agentus ir 5 000 dolerių, kad įsilaužtų į daugiau nei 100 įmonių, įskaitant „Deere“ ir „Cummins“, tik už 50 dolerių už sėkmingą įsiskverbimą.
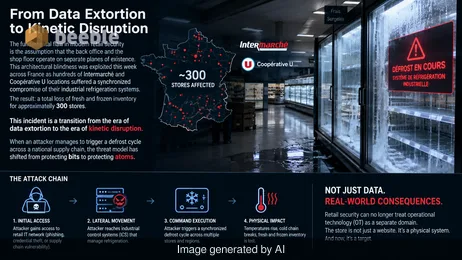
Prancūzijos mažmeninės prekybos infrastruktūra ir šaldymo grandinės grėsmė: kam verslas turi ruoštis
Prancūzijos prekybos centrų šaldymo sistemų kibernetinės atakos analizė, sutelkiant dėmesį į OT/IT konvergenciją, architektūrines klaidas ir mažmeninės prekybos tiekimo grandinės rizikas.
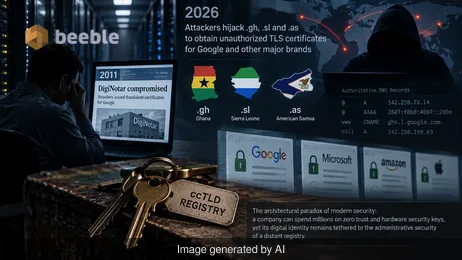
Užpuolikai užgrobė .gh, .sl ir .as šalių kodų aukščiausio lygio domenus, kad išduotų neteisėtus TLS sertifikatus „Google“ ir kitiems pasauliniams prekių ženklams.
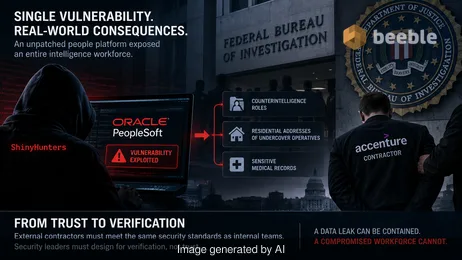
FTB duomenų saugumo pažeidimo, susijusio su „Accenture“ ir „Oracle PeopleSoft“, analizė. Trečiųjų šalių rizikos mažinimo ir mikrosegmentavimo diegimo strategijos.
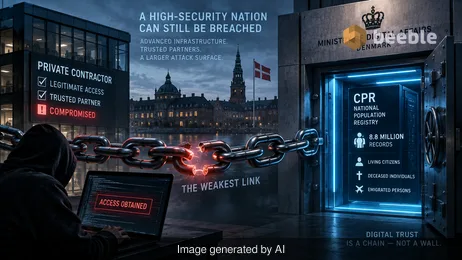
2026 m. Danijos CPR registro duomenų saugumo pažeidimo, paveikusio 8,8 mln. žmonių per trečiosios šalies tiekėją, analizė. Sužinokite, kaip tiekimo grandinės rizika veikia nacionalinį saugumą.
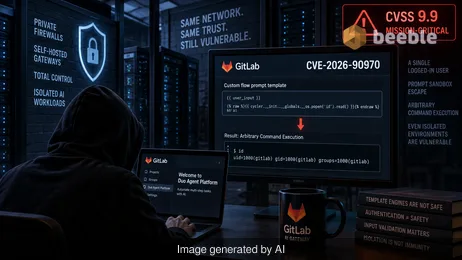
„GitLab“ išleido kritinį pataisymą CVE-2026-90970 klaidai – 9,9 CVSS balų pažeidžiamumui „AI Gateway“. Sužinokite, kaip apsaugoti savo serverį nuo komandų vykdymo.
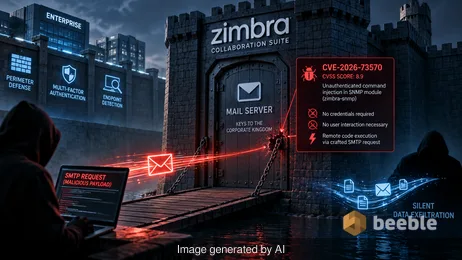
CVE-2026-73570 analizė: neautentifikuota komandų įterpimo klaida „Zimbra Collaboration Suite“, naudota žiniatinklio apvalkalų diegimui ir kredencialų vagystėms.
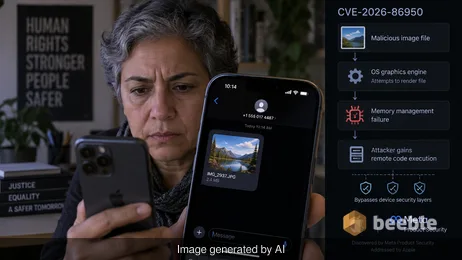
„Apple“ ištaisė CVE-2026-86950 – „CoreGraphics“ klaidą, naudojamą tikslinėse atakose. Sužinokite, kaip šis atminties perrašymas veikia „iOS“ ir „macOS“ įrenginius.
Iki pasimatymo kitoje pusėje.
Pašto ir debesies saugojimo sprendimas suteikia galingiausias saugaus keitimosi duomenimis priemones, užtikrinančias jūsų duomenų saugumą ir privatumą.
/ Sukurti nemokamą paskyrą
